Dieser Begriff gehört zur Vertiefung „OT-Security und Regulierung“ und ist nicht in der App enthalten.
Kurzdefinition
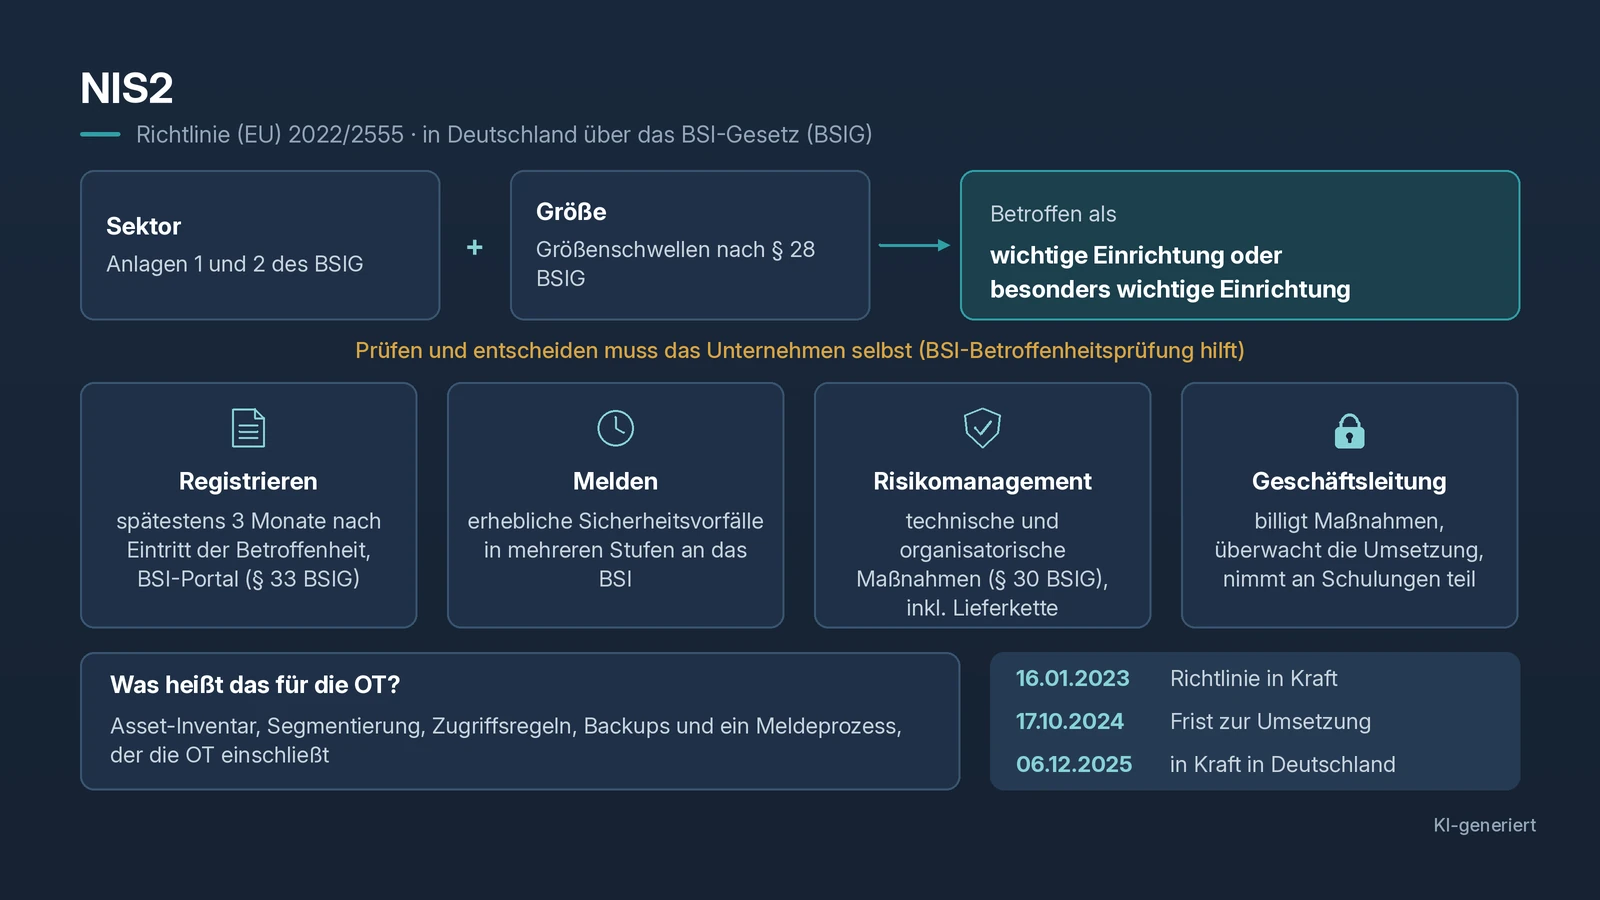
NIS2 ist die EU-Richtlinie (EU) 2022/2555 für ein hohes gemeinsames Cybersicherheitsniveau. Sie verpflichtet Unternehmen bestimmter Sektoren und Größen zu Risikomanagement, Meldung erheblicher Sicherheitsvorfälle und Registrierung. In Deutschland gilt sie seit 06.12.2025 über das NIS-2-Umsetzungsgesetz und das geänderte BSI-Gesetz (BSIG).
Erklärung
Anders als der CRA ist NIS2 eine Richtlinie: Jeder Mitgliedstaat muss sie in nationales Recht umsetzen, die Frist dafür war der 17.10.2024. In Deutschland hat der Bundestag das NIS-2-Umsetzungsgesetz am 13.11.2025 beschlossen, der Bundesrat folgte am 21.11.2025. Es wurde am 05.12.2025 verkündet (BGBl. 2025 I Nr. 301) und trat am 06.12.2025 in Kraft. Zuständige Behörde ist das BSI.
Wer ist betroffen? Maßgeblich sind die Sektoren in den Anlagen 1 und 2 des BSIG, kombiniert mit Größenschwellen (§ 28 BSIG). Daraus ergeben sich „wichtige Einrichtungen“ und „besonders wichtige Einrichtungen“. Neben klassischer kritischer Infrastruktur können auch Teile des verarbeitenden Gewerbes betroffen sein. Das BSI geht von rund 29.500 Unternehmen aus und bietet eine NIS-2-Betroffenheitsprüfung an. Prüfen und entscheiden muss das Unternehmen selbst; das BSI leistet keine Rechtsberatung.
Was müssen betroffene Unternehmen tun? Laut BSI vor allem:
- Registrieren: spätestens drei Monate nach Eintritt der Betroffenheit über das BSI-Portal (§ 33 BSIG). Das läuft zweistufig, erst über „Mein Unternehmenskonto“, dann im BSI-Portal. Eine allgemeine Übergangsfrist gibt es nicht.
- Melden: erhebliche Sicherheitsvorfälle in mehreren Stufen an das BSI.
- Risikomanagement umsetzen: angemessene technische und organisatorische Maßnahmen nach § 30 BSIG, einschließlich der Sicherheit in der Lieferkette (§ 30 Abs. 2 Nr. 4 BSIG).
- Geschäftsleitung in der Pflicht: Sie muss Maßnahmen billigen, ihre Umsetzung überwachen und regelmäßig an Schulungen teilnehmen.
Bei Verstößen sind Bußgelder bis 7 bzw. 10 Millionen Euro oder 1,4 bzw. 2 Prozent des weltweiten Jahresumsatzes möglich, je nach Einrichtungsart. Bestehende Zertifikate wie ISO/IEC 27001 decken die Pflichten laut BSI nicht automatisch ab.
Was bedeutet das für die OT? Die Pflichten gelten für die gesamte Einrichtung, also auch für Produktionsanlagen, Leitsysteme und Fernwartung, soweit sie für die Dienste relevant sind. In der Praxis heißt das: Inventar, Segmentierung, Zugriffsregeln, Backups und ein Meldeprozess, der auch die OT einschließt. IEC 62443 kann als technische Orientierung dienen.
Die EU-Kommission hat am 20.01.2026 gezielte Änderungen an der Richtlinie vorgeschlagen. Ob und wie sie beschlossen werden, solltest du aktuell prüfen.
Praxisbeispiel
Ein mittelständischer Hersteller von Lebensmitteln prüft mit der Betroffenheitsprüfung des BSI und mit seiner Rechtsberatung, ob er unter NIS2 fällt. Ergebnis: wichtige Einrichtung. Er registriert sich fristgerecht, benennt Zuständige und nimmt die OT ausdrücklich in sein Risikomanagement auf. Erste Maßnahmen: Asset-Inventar der Linien, Trennung von Büro- und Produktionsnetz, ein Fernwartungskonzept und ein Meldeablauf, der auch Störungen der Produktion abdeckt. Die Geschäftsführung billigt den Plan und besucht eine Schulung.
Typische Fehler
- „Wir sind keine KRITIS, also nicht betroffen.“ NIS2 reicht weiter als die bisherige KRITIS-Regelung.
- Auf eine Übergangsfrist warten. Die Pflichten gelten seit Inkrafttreten.
- OT ausklammern. Risikomanagement nur für die Büro-IT reicht nicht, wenn die Produktion betroffen ist.
- ISO-Zertifikat als Nachweis betrachten. Es deckt die gesetzlichen Pflichten nicht automatisch ab.
- Lieferkette vergessen. Dienstleister und Fernwartungszugänge gehören dazu.
Verwandte Begriffe
- CRA: Pflichten für Hersteller von Produkten
- IEC 62443: technische Orientierung für die OT
- Asset-Inventar: Ausgangspunkt für das Risikomanagement
- Fernwartung: typisches Lieferkettenthema
- Netzwerksegmentierung: zentrale technische Maßnahme
Praxisnotiz von Dominik
Ob ein Unternehmen betroffen ist, klärt die Geschäftsleitung mit ihrer Rechtsberatung, nicht die OT. Mein Beitrag ist, dass die Produktion dabei nicht vergessen wird: Ich frage nach, ob der Meldeablauf auch nachts und am Wochenende funktioniert, wenn eine Störung zuerst in der Schicht auffällt. Wer dann wen anruft, sollte vorher feststehen und nicht erst im Ernstfall.
Weiterlesen im Blog
- IEC 62443 einfach erklärt
- Cyber Resilience Act: Fahrplan für Hersteller
- KI-Angriffe auf OT: Gegenmaßnahmen
Quellen
- BSI, FAQ zu NIS-2: https://www.bsi.bund.de/DE/Themen/Regulierte-Wirtschaft/NIS-2-regulierte-Unternehmen/NIS-2-FAQ/NIS-2-FAQ-allgemein/FAQ-zu-NIS-2.html
- NIS-2-Umsetzungsgesetz, BGBl. 2025 I Nr. 301: https://www.recht.bund.de/bgbl/1/2025/301/VO.html
- EU-Kommission, NIS2-Richtlinie: https://digital-strategy.ec.europa.eu/en/policies/nis2-directive
- Richtlinie (EU) 2022/2555, EUR-Lex: https://eur-lex.europa.eu/legal-content/DE/TXT/?uri=CELEX:32022L2555
Stand: 10/2026 · keine Rechtsberatung · Normen werden nur referenziert, nicht zitiert.