Im OT Lexikon findest du die Begriffe, die dir im Alltag zwischen Schaltschrank, Switch und Leitsystem begegnen: von ARP über Profinet bis VLAN. Jeder Eintrag erklärt in ein bis zwei Sätzen, was dahintersteckt und worauf es in der Anlage ankommt. Die Seite richtet sich an alle, die in Produktions-IT, OT und Automatisierung arbeiten oder dort einsteigen, etwa Elektriker, Techniker und Netzwerkverantwortliche. Für Themen wie IEC 62443, CRA und NIS2 gibt es eigene Begriffsseiten mit ausführlicherer Erklärung.
So nutzt du das Lexikon
- A–Z: Über die Buchstabenleiste springst du direkt zum gesuchten Anfangsbuchstaben. Jeder Begriff hat einen eigenen Anker, den du verlinken kannst, zum Beispiel
/ot-lexikon/begriffe/#vlan. - Kategorie: Die Angabe unter dem Begriff zeigt, in welchem Bereich der App er einsortiert ist: Adressierung, Netzwerkstruktur, Protokolle, Dienste oder Zeit.
- Begriffsseite: Wo ein Pfeil auf eine Begriffsseite verweist, findest du dort Erklärung, Praxisbeispiel, typische Fehler und Quellen.
- Vertiefung: OT-Security und Regulierung stehen in einem eigenen Abschnitt am Ende. Diese Begriffe sind nicht in der App enthalten.
A
ARP
Kategorie: Dienste
ARP (Address Resolution Protocol) ermittelt im lokalen IPv4-Netz, welche MAC-Adresse zu einer IP-Adresse gehört. Ohne diese Zuordnung kann ein Gerät ein Paket im eigenen Segment nicht zustellen; die ARP-Tabelle ist deshalb ein gutes Diagnosewerkzeug.
Asset-Inventar
Kategorie: Dienste
Ein Asset-Inventar ist die gepflegte Übersicht aller relevanten OT-Geräte mit Typ, Standort, Adressen, Firmwarestand und Verantwortlichkeit. Es ist Grundlage für Wartung, Störungsdiagnose und jede Sicherheitsbewertung und muss nach Änderungen nachgezogen werden.
Autonegotiation & Duplex
Kategorie: Netzwerkstruktur
Mit Autonegotiation handeln zwei Ethernet-Ports Geschwindigkeit und Duplexmodus selbst aus; Full Duplex erlaubt gleichzeitiges Senden und Empfangen. Ist eine Seite fest eingestellt und die andere auf Automatik, entsteht leicht eine Fehlanpassung mit CRC-Fehlern und schlechter Leistung.
B
Backup & Restore
Kategorie: Dienste
Backup sichert Programme und Konfigurationen, etwa SPS- und HMI-Projekte, Switch-Konfigurationen oder Antriebsparameter; Restore spielt sie nach Gerätetausch oder Fehler zurück. Ein Backup ist erst dann etwas wert, wenn die Wiederherstellung getestet wurde.
Broadcast
Kategorie: Netzwerkstruktur
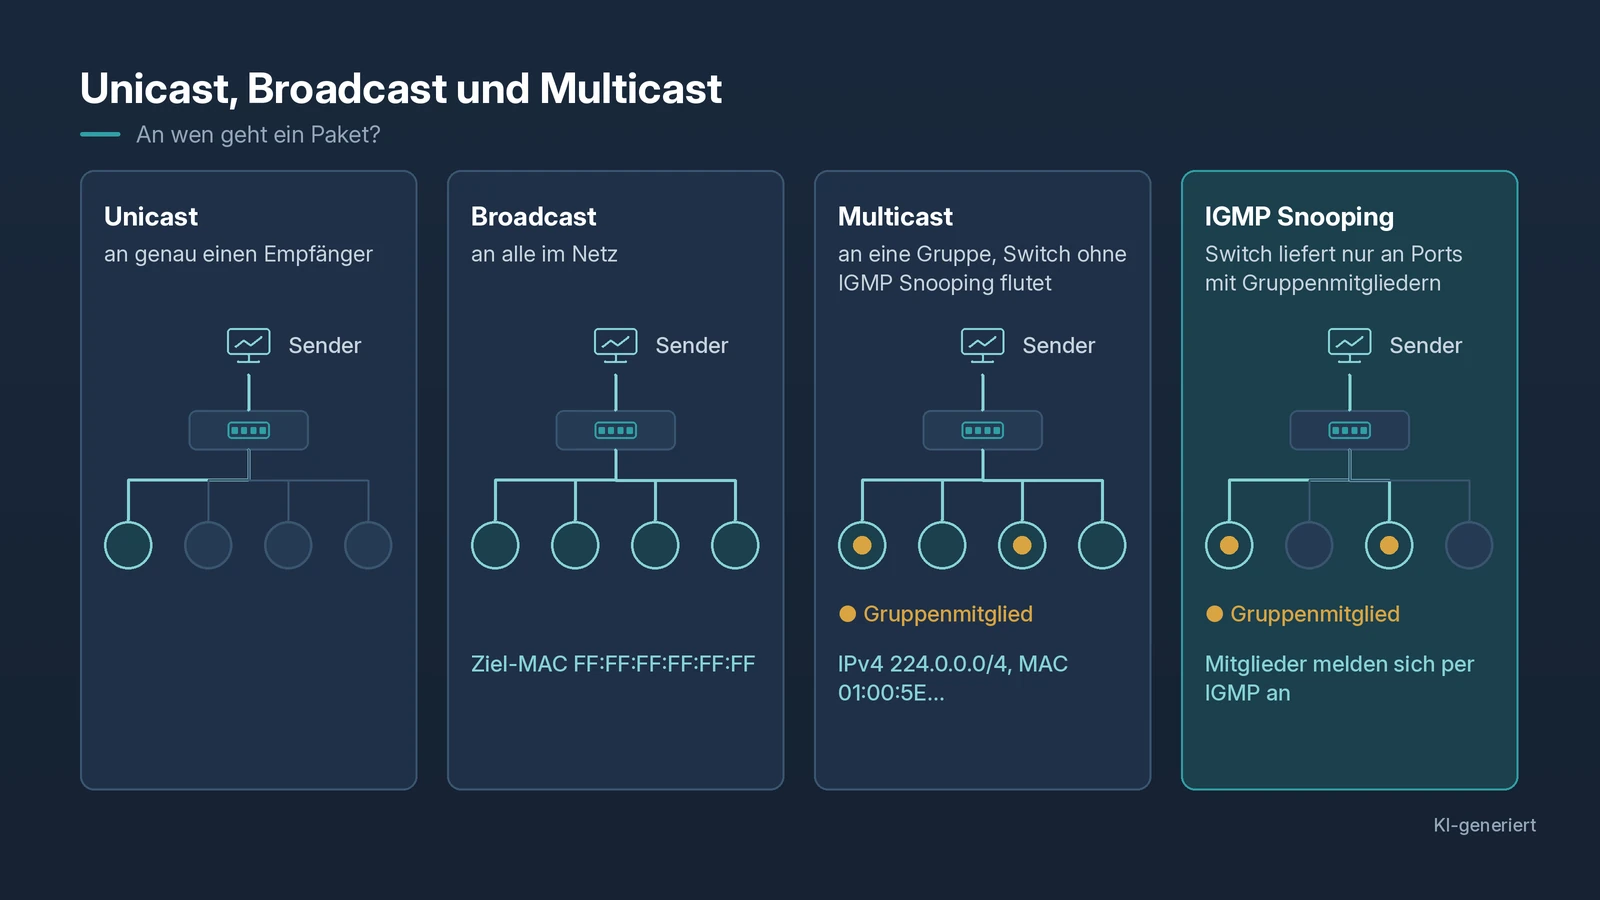
Ein Broadcast ist eine Nachricht an alle Geräte im selben Layer-2-Segment, die zum Beispiel ARP benötigt. Zu viele Broadcasts belasten Netz und Geräte; VLANs begrenzen den Bereich, in dem sie sich ausbreiten.
C
CANopen
Kategorie: Protokolle
CANopen ist ein Kommunikationsprotokoll auf Basis des CAN-Busses, verbreitet bei Antrieben, Sensorik und mobilen Maschinen. Teilnehmer haben eine Node-ID und ein Objektverzeichnis; bei Störungen sind Node-ID, Baudrate und Busabschluss die ersten Prüfpunkte.
CRC-Fehler
Kategorie: Netzwerkstruktur
Ein CRC-Fehler zeigt an, dass ein empfangener Ethernet-Frame laut Prüfsumme beschädigt ist. Typische Ursachen in Anlagen sind schlechte Steckverbinder, gequetschte Leitungen, mangelhafte Schirmung, EMV-Einflüsse oder Duplex-Fehlanpassungen.
D
Dämpfung
Kategorie: Netzwerkstruktur
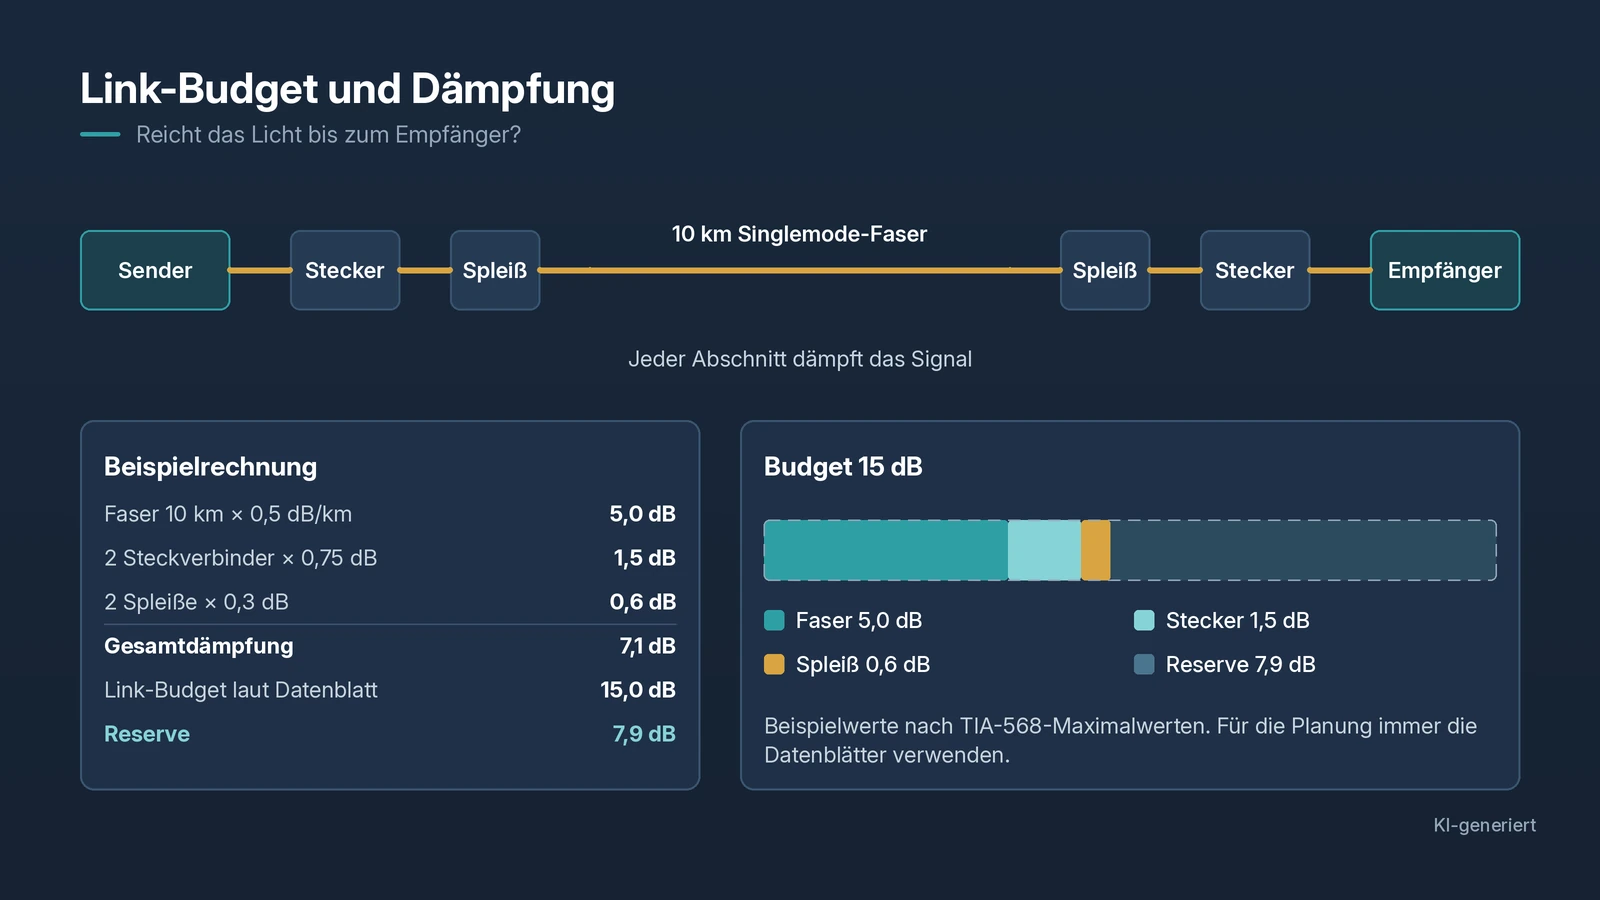
Dämpfung ist der Verlust an Lichtleistung auf einer Glasfaserstrecke, angegeben in Dezibel (dB). Sie entsteht durch Faserlänge, Stecker, Spleiße, Patchfelder und Verschmutzung; wird sie zu groß, bleibt der Link aus oder läuft instabil.
DHCP
Kategorie: Dienste
DHCP verteilt IP-Adresse, Subnetzmaske, Gateway und DNS-Server automatisch an Geräte. In Anlagen ist es oft bewusst abgeschaltet oder auf Reservierungen beschränkt, weil Maschinen dauerhaft unter derselben Adresse erreichbar sein müssen.
DNS
Kategorie: Dienste
DNS (Domain Name System) übersetzt Namen wie server.werk.local in IP-Adressen. In OT-Netzen wird oft direkt mit Adressen gearbeitet; sobald Server, Zertifikate oder Update-Dienste Namen nutzen, wird DNS aber zur Abhängigkeit.
E
Edge-Gateway
Kategorie: Dienste
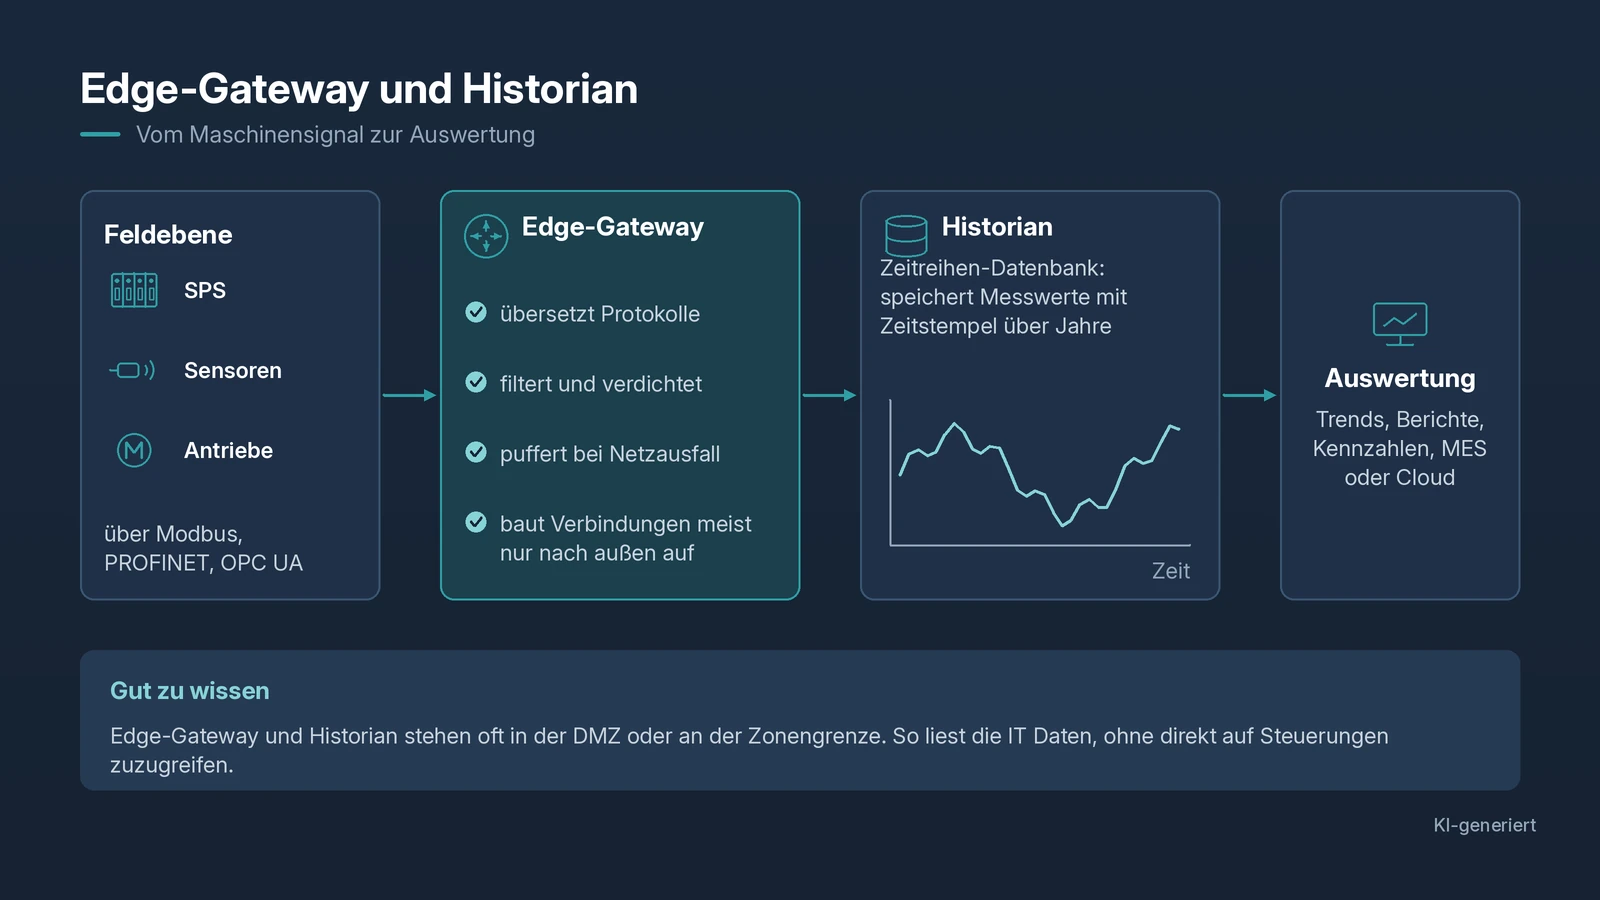
Ein Edge-Gateway liest Daten aus der Anlage, etwa per OPC UA oder Modbus, bereitet sie auf und gibt sie an Historian, IT-Systeme oder Cloud-Dienste weiter, zum Beispiel per MQTT. Es sollte möglichst nur lesend auf die OT zugreifen und selbst abgesichert sein.
EtherNet/IP
Kategorie: Protokolle
EtherNet/IP ist ein Industrial-Ethernet-Protokoll, das das Common Industrial Protocol (CIP) über Standard-Ethernet und TCP/UDP transportiert; gepflegt wird es von der Nutzerorganisation ODVA. Verbreitet ist es vor allem in Anlagen mit Steuerungen nordamerikanischer Hersteller.
F
Firewall
Kategorie: Netzwerkstruktur
Eine Firewall erlaubt oder blockiert Verbindungen anhand von Regeln aus Quelle, Ziel, Protokoll und Port. Im OT-Umfeld sitzt sie typischerweise an Übergängen, etwa zwischen Maschine, Produktionsnetz, Büronetz und Fernwartung, und sollte nur das Nötige durchlassen.
Firmware
Kategorie: Dienste
Firmware ist die Software, die fest auf einem Gerät wie Switch, Antrieb, Panel oder Kamera läuft. Ihr Stand beeinflusst Funktionen, Protokollunterstützung, Stabilität und Sicherheit; Updates sollten geplant, getestet und dokumentiert werden.
G
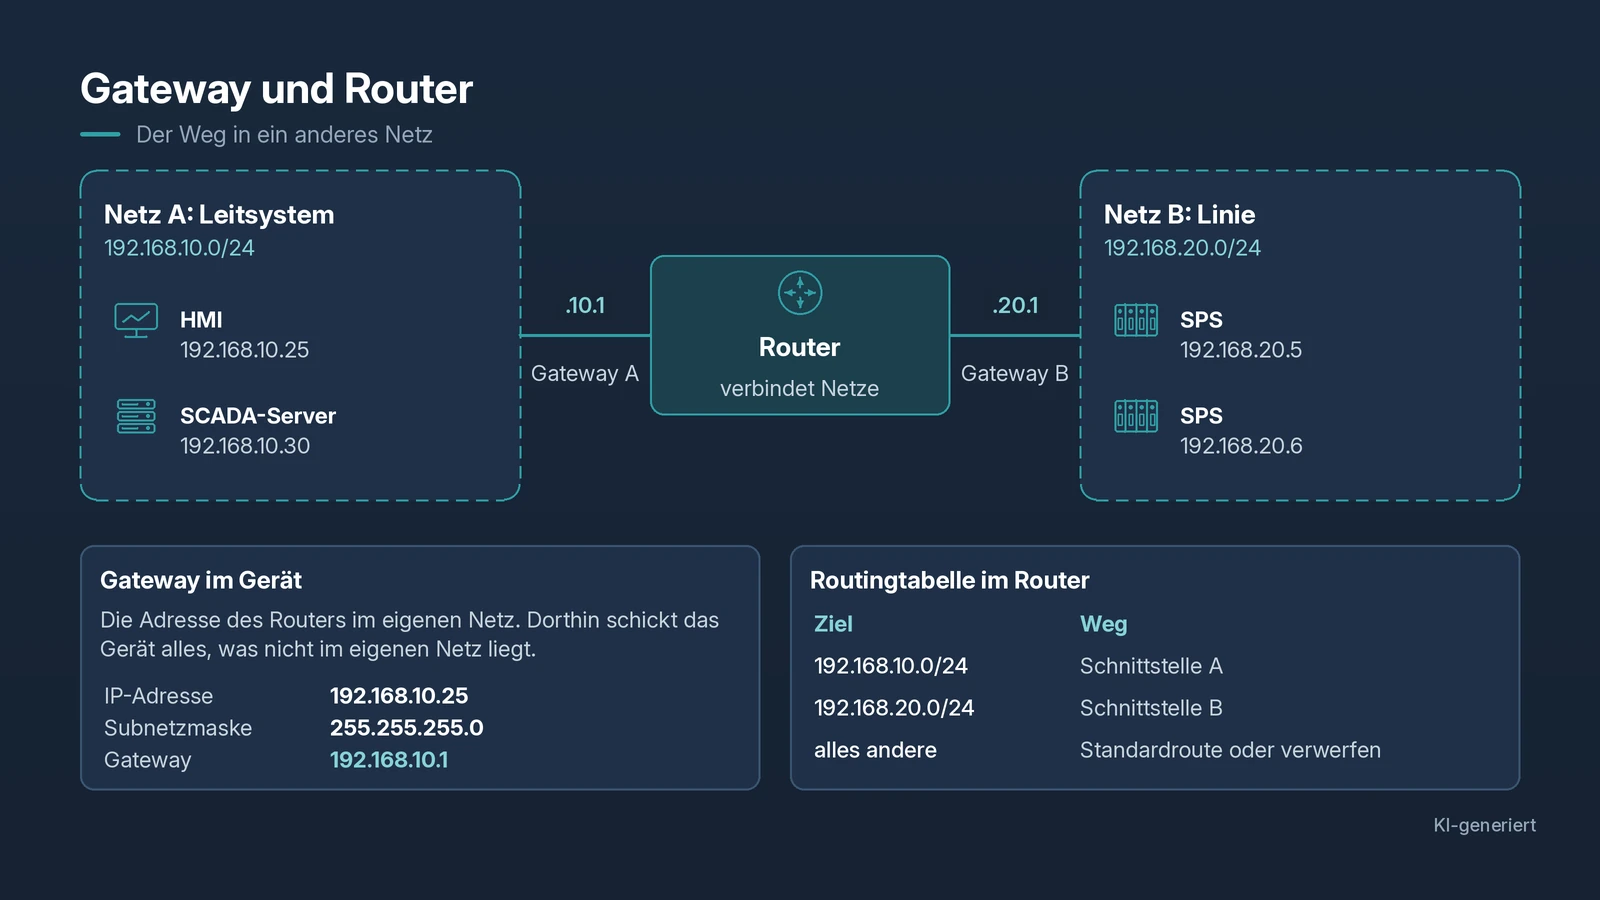
Gateway
Kategorie: Netzwerkstruktur
Das Gateway ist die Adresse, an die ein Gerät alle Pakete für Ziele außerhalb seines eigenen Teilnetzes schickt, meist ein Router oder Layer-3-Switch. Ist es falsch oder gar nicht eingetragen, klappt die Kommunikation in der Maschine, aber nicht zum Leitsystem oder ins Werksnetz.
Glasfaser-Farbreihenfolge
Kategorie: Netzwerkstruktur
Die Farbreihenfolge legt fest, welche Farbe welcher Faser in einem Bündel entspricht, damit Fasern beim Spleißen und Patchen eindeutig zugeordnet werden. Je nach Region und Kabelhersteller gibt es unterschiedliche Farbfolgen; maßgeblich sind deshalb das Kabeldatenblatt und der Spleißplan der Anlage.
Glasfaser-Reinigung
Kategorie: Netzwerkstruktur
Glasfaserstecker müssen vor dem Stecken sauber sein, weil schon Staub oder ein Fingerabdruck auf der Stirnfläche Dämpfung und Reflexionen erhöht. Reinigen, prüfen, Schutzkappen nutzen: Das ist bei Linkproblemen oft der erste und günstigste Schritt.
H
Historian
Kategorie: Dienste
Ein Historian speichert Prozesswerte, Alarme und Zustände über lange Zeiträume, damit sich Trends und Ereignisse später auswerten lassen. Saubere Zeitstempel, Einheiten und Abtastraten entscheiden über die Aussagekraft der Daten.
HMI
Kategorie: Dienste
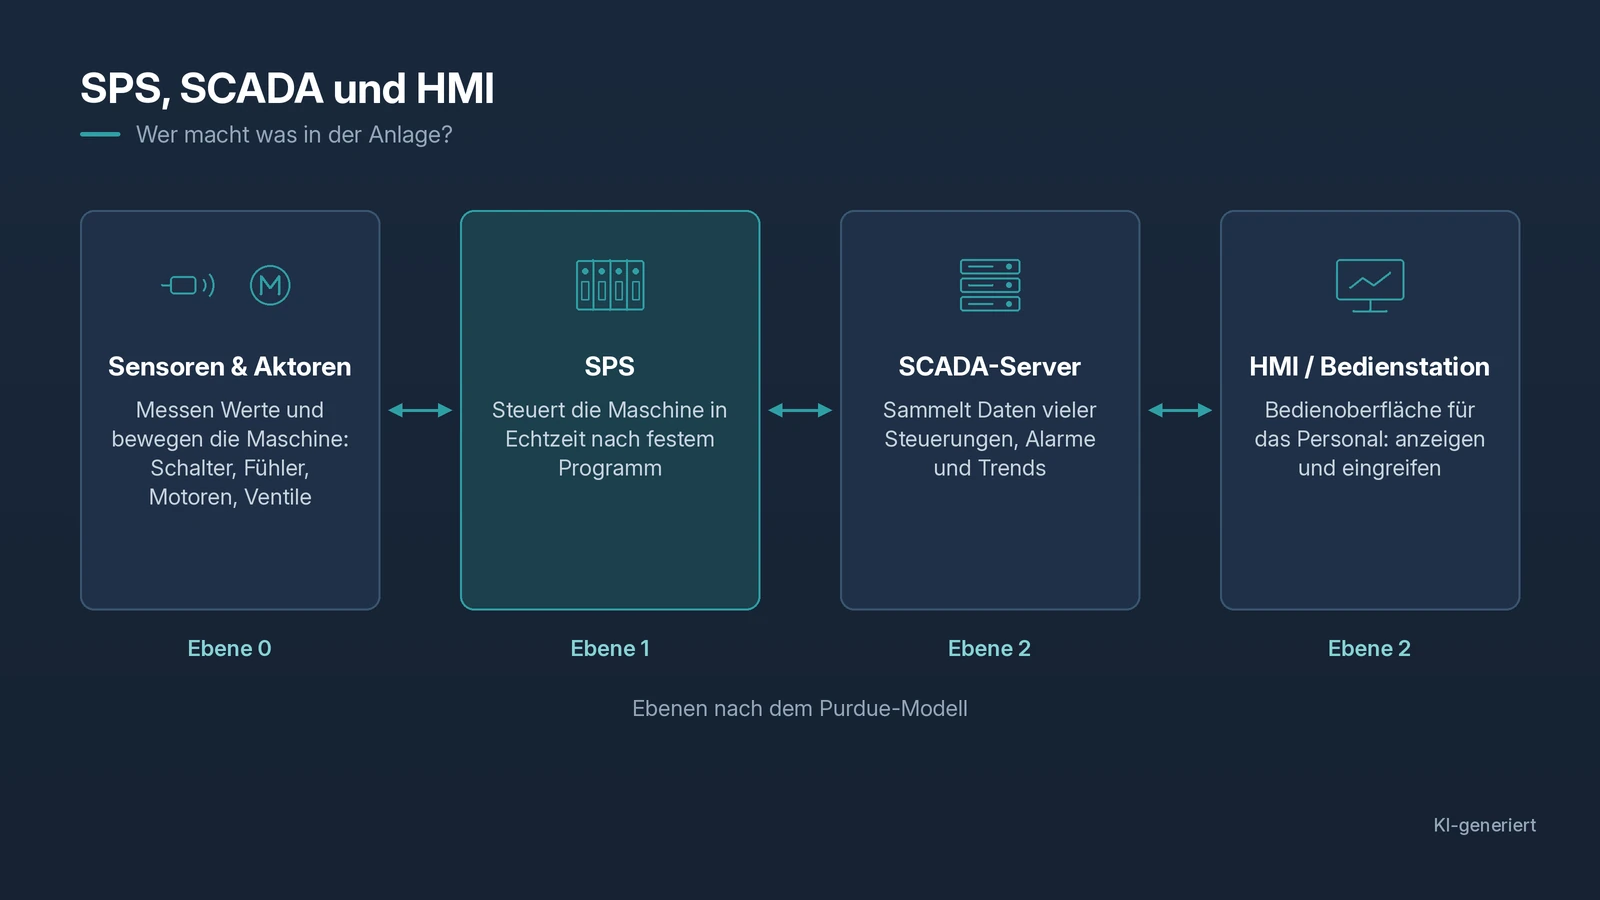
Ein HMI (Human Machine Interface) ist die Bedien- und Anzeigeoberfläche an der Maschine, etwa ein Touchpanel oder eine Visualisierung auf einem Industrie-PC. Es zeigt Werte und Meldungen aus der Steuerung an und gibt Bedienbefehle an sie zurück.
I
IGMP Snooping
Kategorie: Netzwerkstruktur
IGMP Snooping ist eine Switch-Funktion, die mitliest, welche Ports welcher Multicast-Gruppe angehören, und Multicast nur dorthin weiterleitet. Damit das zuverlässig funktioniert, braucht das Netz in der Regel einen IGMP-Querier.
IO-Link
Kategorie: Protokolle
IO-Link ist eine Punkt-zu-Punkt-Verbindung zwischen einem IO-Link-Master und einem einzelnen Sensor oder Aktor, über die neben Schaltsignalen auch Parameter und Diagnosedaten laufen. IO-Link selbst ist kein Ethernet; der Master hängt meist über ein Feldbus- oder Ethernet-System an der Steuerung.
IP-Adresse
Kategorie: Adressierung
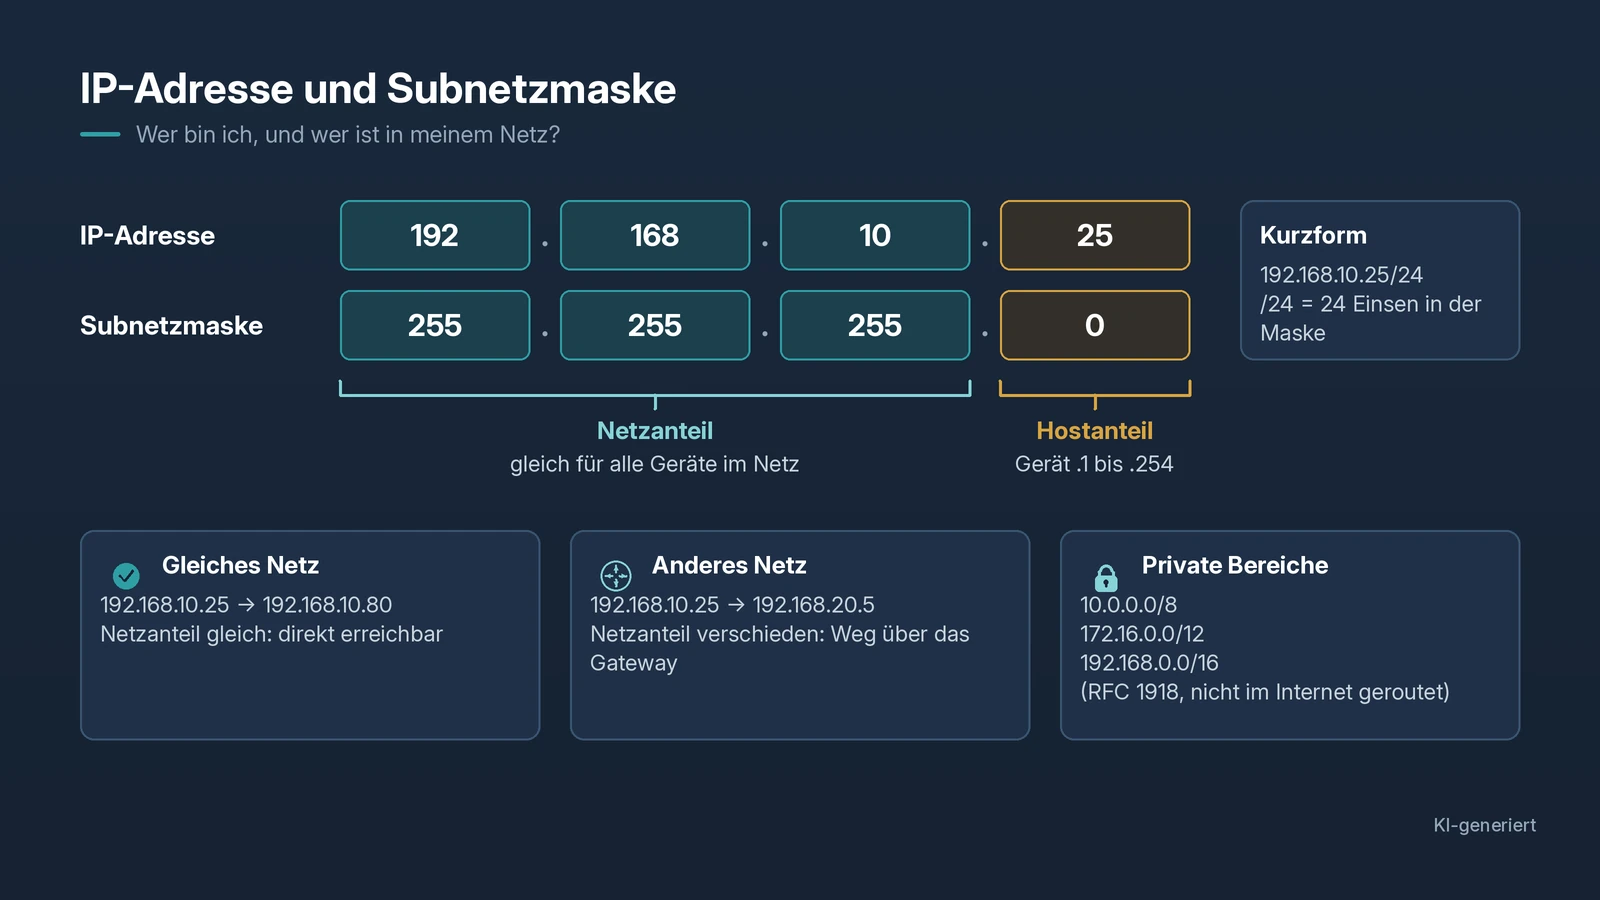
Die IP-Adresse ist die logische Adresse, unter der ein Gerät im Netzwerk erreichbar ist, etwa eine SPS, ein Panel oder ein Engineering-Laptop. Innerhalb eines Netzes darf jede Adresse nur einmal vorkommen; in Anlagen werden meist feste Adressen vergeben.
IP-Konflikt
Kategorie: Adressierung
Ein IP-Konflikt liegt vor, wenn zwei Geräte im selben Netz dieselbe IP-Adresse nutzen. Die Folge sind sporadische, schwer reproduzierbare Verbindungsfehler; eine gepflegte Adressliste und die ARP-Tabelle helfen beim Aufspüren.
L
Latenz & Jitter
Kategorie: Netzwerkstruktur
Latenz ist die Laufzeit eines Pakets vom Sender zum Empfänger, Jitter die Schwankung dieser Laufzeit. Bei zyklischer Echtzeitkommunikation, Antrieben oder Kameras können beide spürbar werden, etwa durch Überlast, schlechte Kabel oder ungünstige Netzwege.
LC- und SC-Stecker
Kategorie: Netzwerkstruktur
LC und SC sind verbreitete Bauformen von Glasfasersteckern: LC ist kompakt und an SFP-Modulen Standard, SC ist größer und häufig in Patchfeldern zu finden. Neben der Bauform zählt der Schliff (zum Beispiel UPC oder APC), der nicht gemischt werden sollte.
Link-Budget
Kategorie: Netzwerkstruktur
Das Link-Budget ist die Differenz zwischen Sendeleistung eines optischen Moduls und der Mindestleistung, die der Empfänger braucht. Diese Reserve muss Faserdämpfung, Stecker, Patchfelder und Alterung abdecken.
LLDP
Kategorie: Dienste
LLDP (Link Layer Discovery Protocol, IEEE 802.1AB) lässt Netzwerkgeräte ihren direkten Nachbarn mitteilen, wer sie sind und über welchen Port sie verbunden sind. Das hilft bei Topologieansicht und Verkabelungsprüfung, reicht aber nur bis zum direkt angeschlossenen Nachbarn.
M
MAC-Adresse
Kategorie: Adressierung
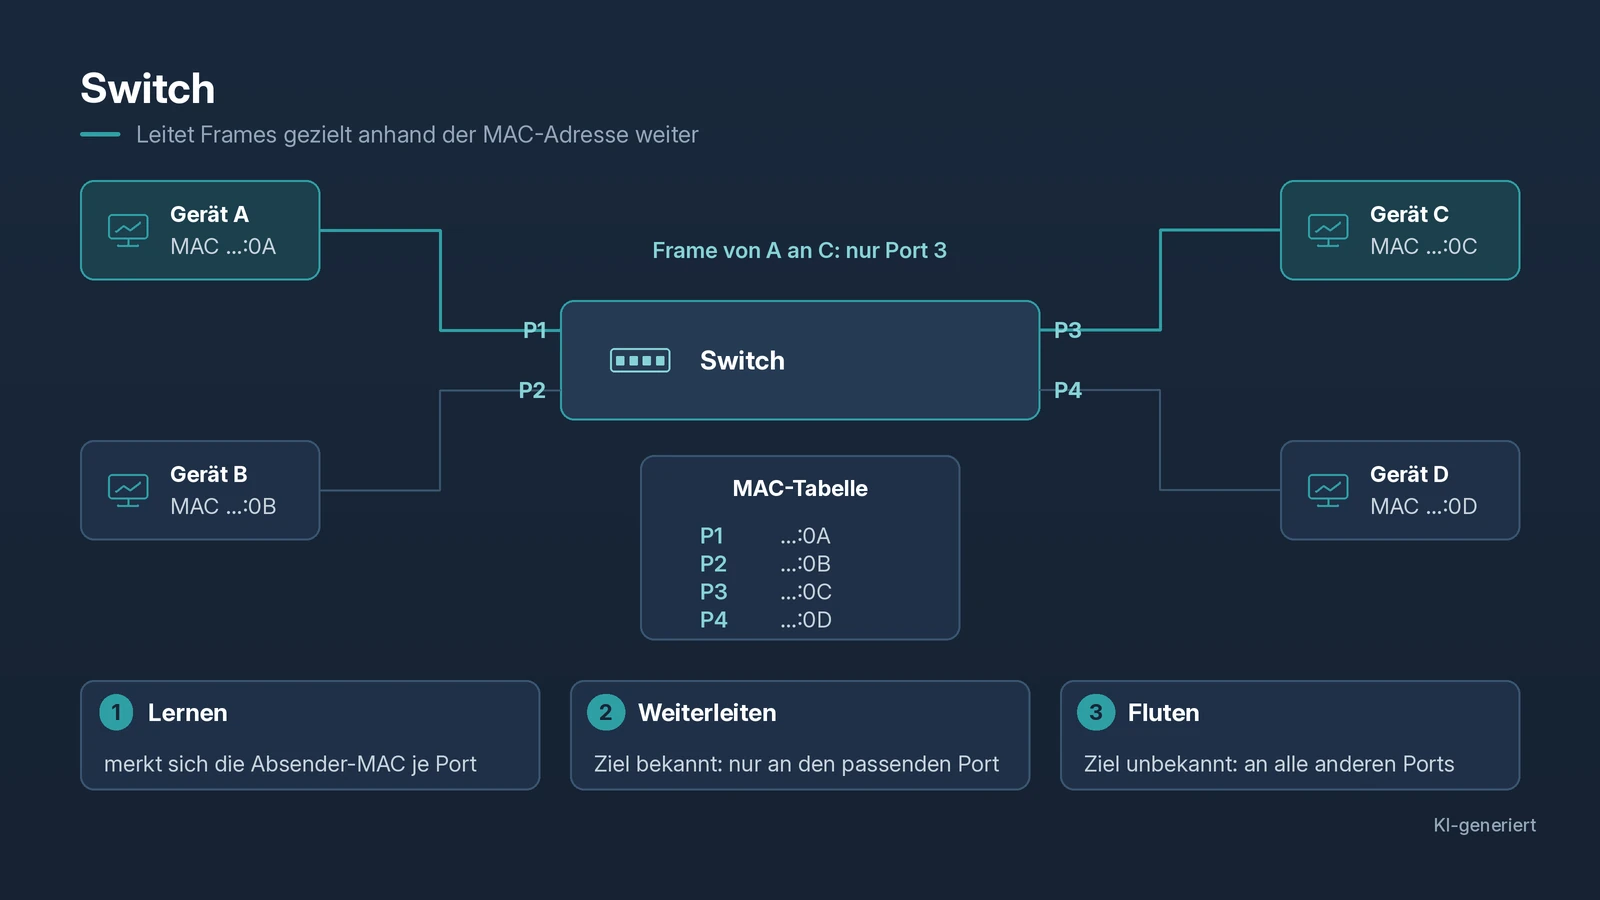
Die MAC-Adresse ist die Hardware-Adresse einer Netzwerkschnittstelle, in der Regel ab Werk vergeben und auf Ethernet-Ebene (Layer 2) genutzt. Switches lernen über sie, an welchem Port ein Gerät hängt; DHCP-Reservierungen und Port-Security knüpfen ebenfalls daran an.
Medienkonverter
Kategorie: Netzwerkstruktur
Ein Medienkonverter setzt Kupfer-Ethernet (RJ45) auf Glasfaser um, wenn ein Gerät selbst keinen Glasfaserport hat. Er wird genutzt für lange Strecken, EMV-belastete Umgebungen oder Verbindungen zwischen Gebäuden; Stromversorgung und Diagnosemöglichkeiten sollte man mitplanen.
Modbus
Kategorie: Protokolle
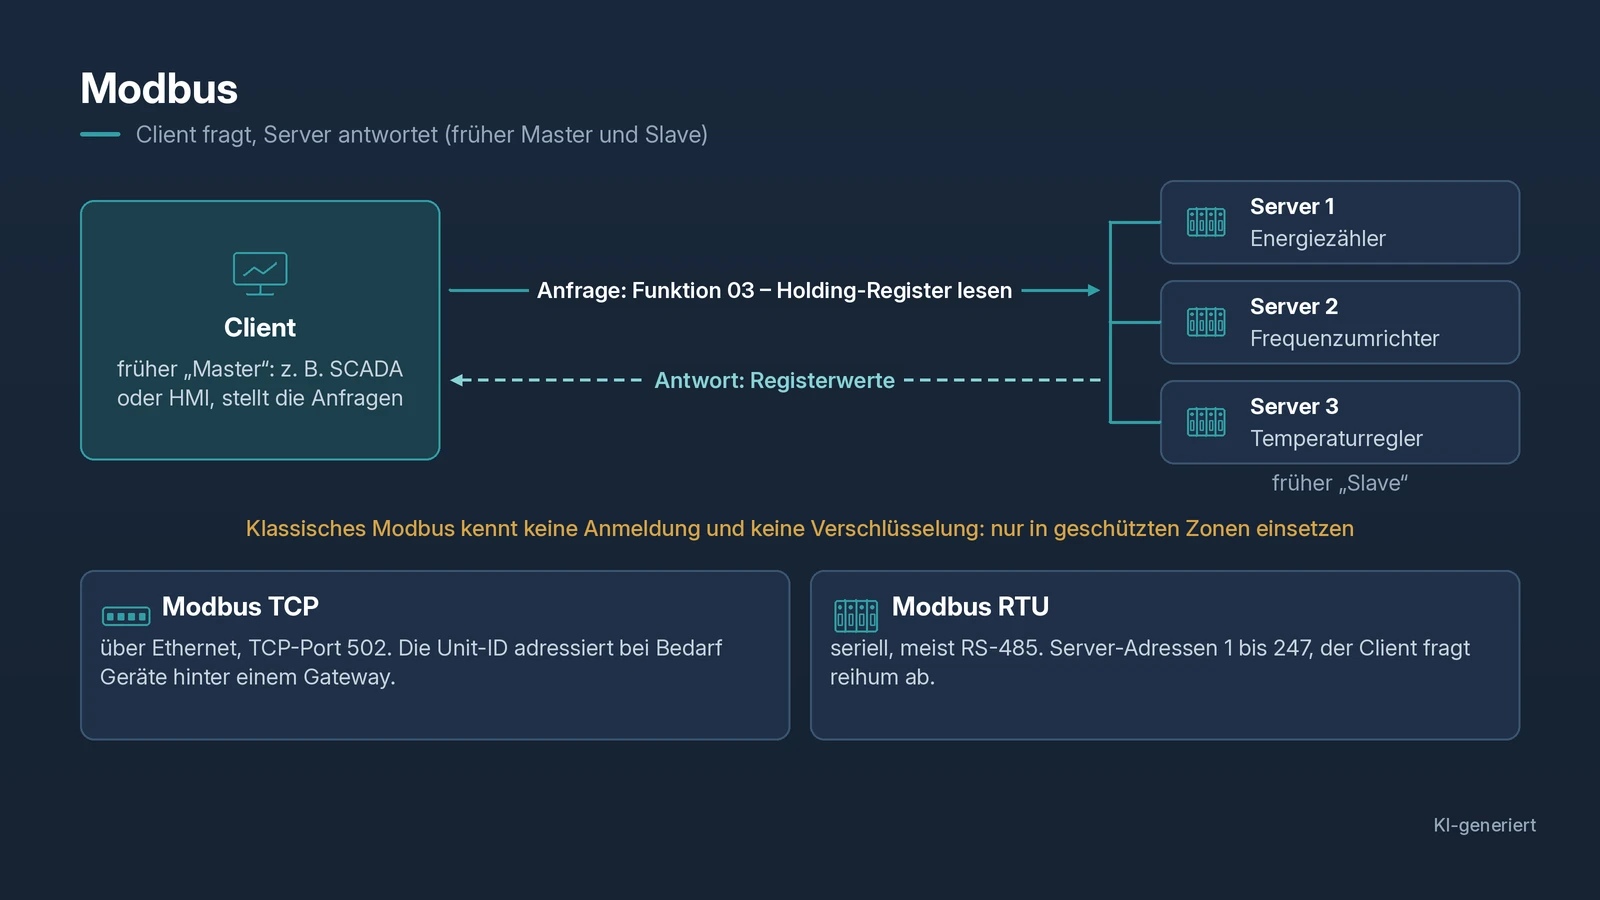
Modbus ist ein einfaches, sehr verbreitetes Protokoll, mit dem ein Gerät Werte aus den Registern eines anderen liest oder dorthin schreibt, über Ethernet als Modbus TCP oder seriell als Modbus RTU. Fehler entstehen meist bei Registeradresse, Datentyp oder Byte-Reihenfolge.
MQTT
Kategorie: Protokolle
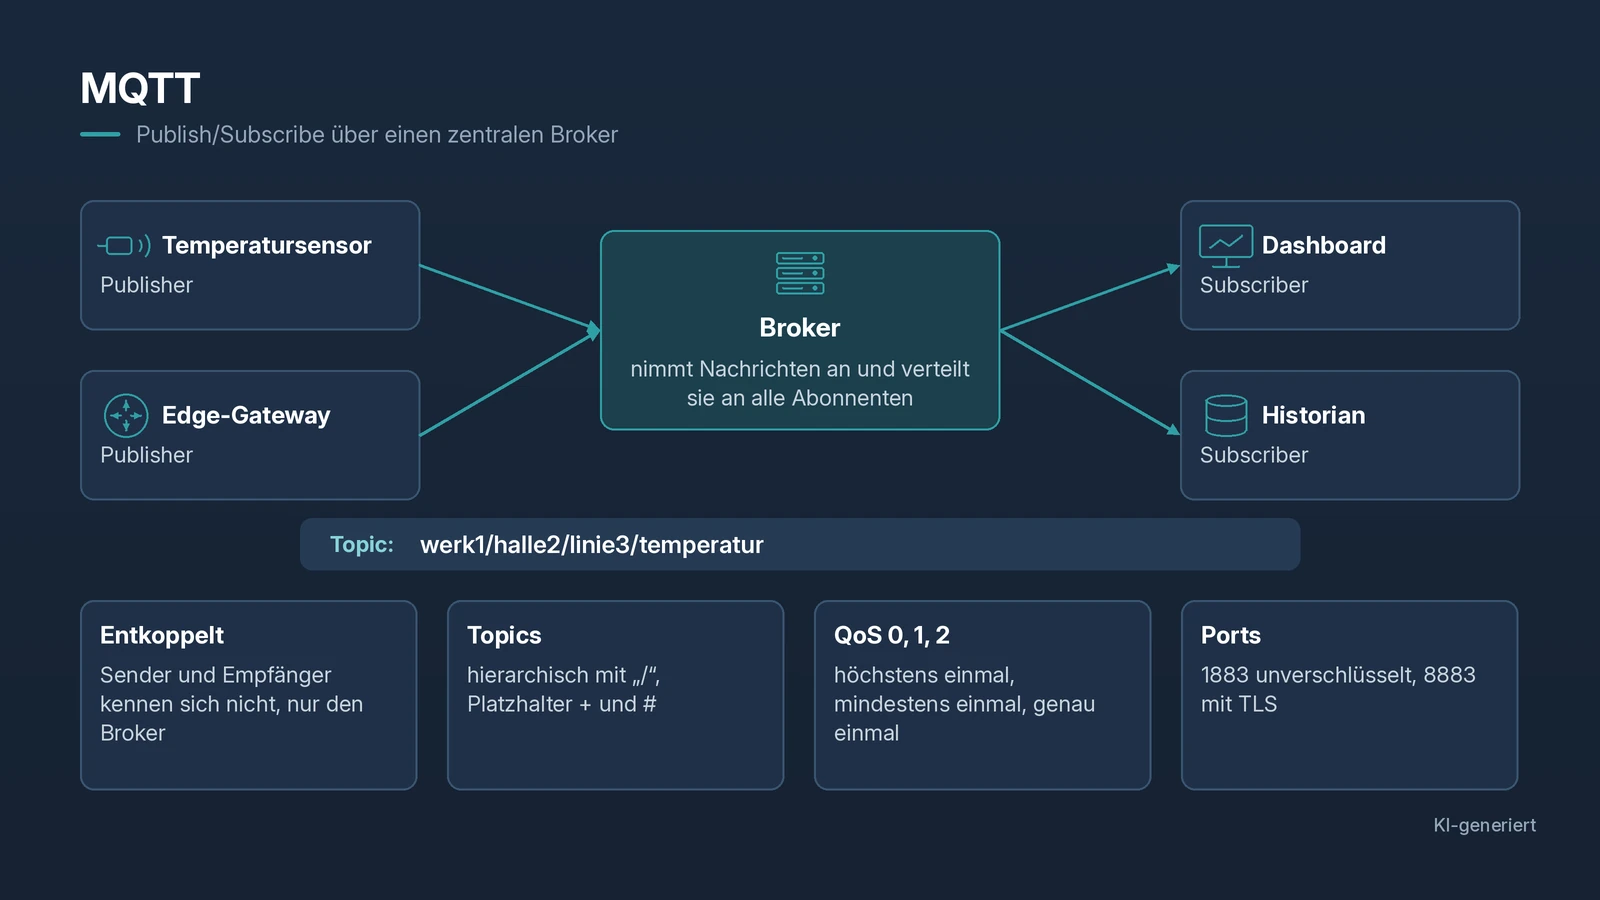
MQTT ist ein schlankes Publish/Subscribe-Protokoll: Geräte veröffentlichen Werte unter einem Topic an einen Broker, interessierte Systeme abonnieren diese Topics. Es eignet sich gut für Datensammlung und IIoT-Anbindungen, ist aber kein Echtzeitprotokoll für Steuerungsaufgaben.
MRP
Kategorie: Protokolle
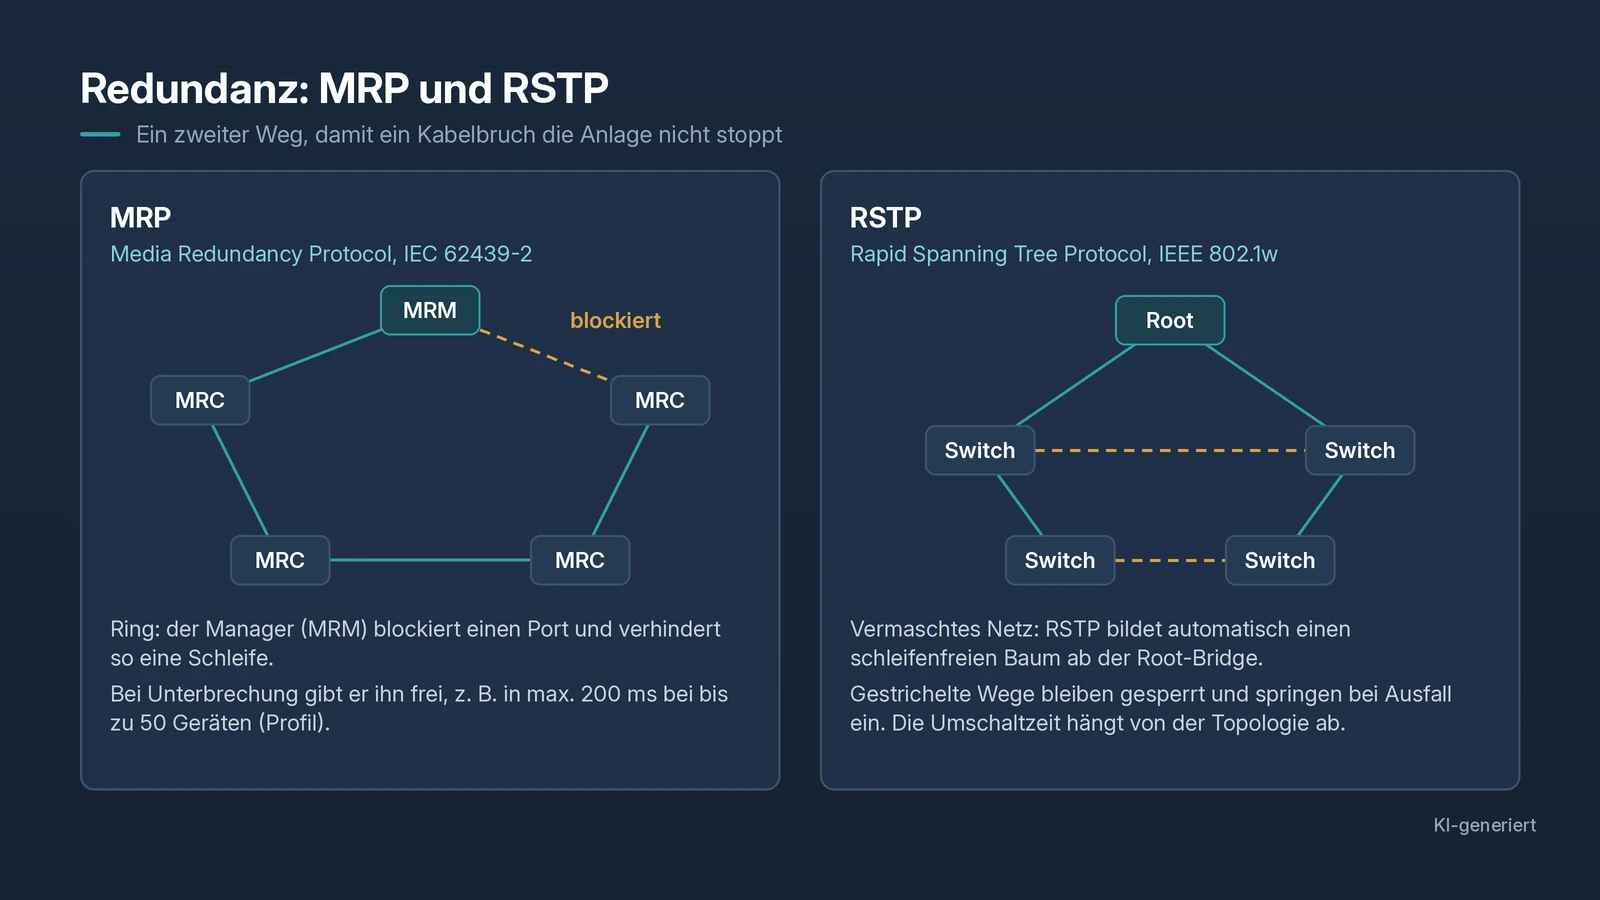
MRP (Media Redundancy Protocol) betreibt Ethernet-Ringe: Ein Ring-Manager hält den Ring im Normalbetrieb an einer Stelle offen und gibt diesen Weg frei, wenn der Ring an anderer Stelle unterbrochen wird. Es ist besonders in Profinet-Netzen verbreitet; Manager- und Client-Rollen müssen korrekt vergeben sein.
MTU & Jumbo Frames
Kategorie: Netzwerkstruktur
Die MTU ist die maximale Paketgröße auf einer Verbindung; bei IP über Ethernet sind 1500 Byte üblich. Jumbo Frames sind größer und nur sinnvoll, wenn jedes Gerät auf dem Weg sie unterstützt; sonst gehen Pakete verloren.
Multicast
Kategorie: Netzwerkstruktur
Multicast schickt Daten an eine Gruppe von Empfängern statt an einen einzelnen oder an alle. Ohne passende Switch-Funktionen landet Multicast-Verkehr wie ein Broadcast auf vielen Ports, was etwa bei Videodaten schnell zur Last wird.
Multimode-Glasfaser
Kategorie: Netzwerkstruktur
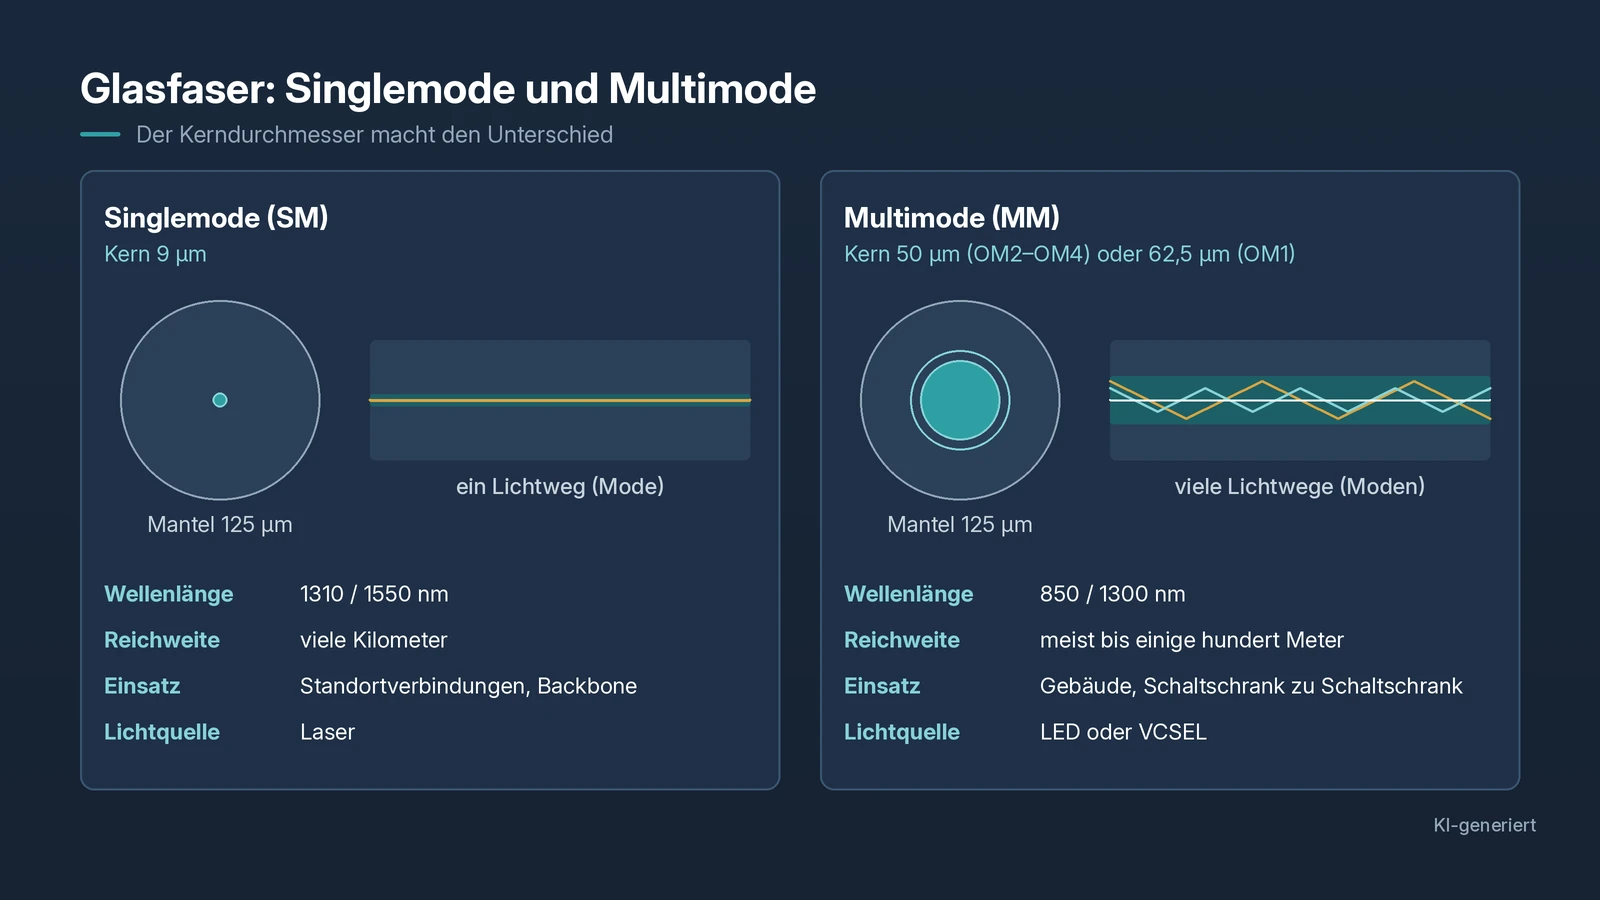
Multimode-Glasfaser hat einen dickeren Kern (50 oder 62,5 µm) und ist für kürzere Strecken innerhalb von Hallen oder Gebäuden gedacht. Die Kategorien reichen von OM1 bis OM5; die erreichbare Länge hängt von Faserkategorie, Datenrate und Modul ab.
N
NAT
Kategorie: Netzwerkstruktur
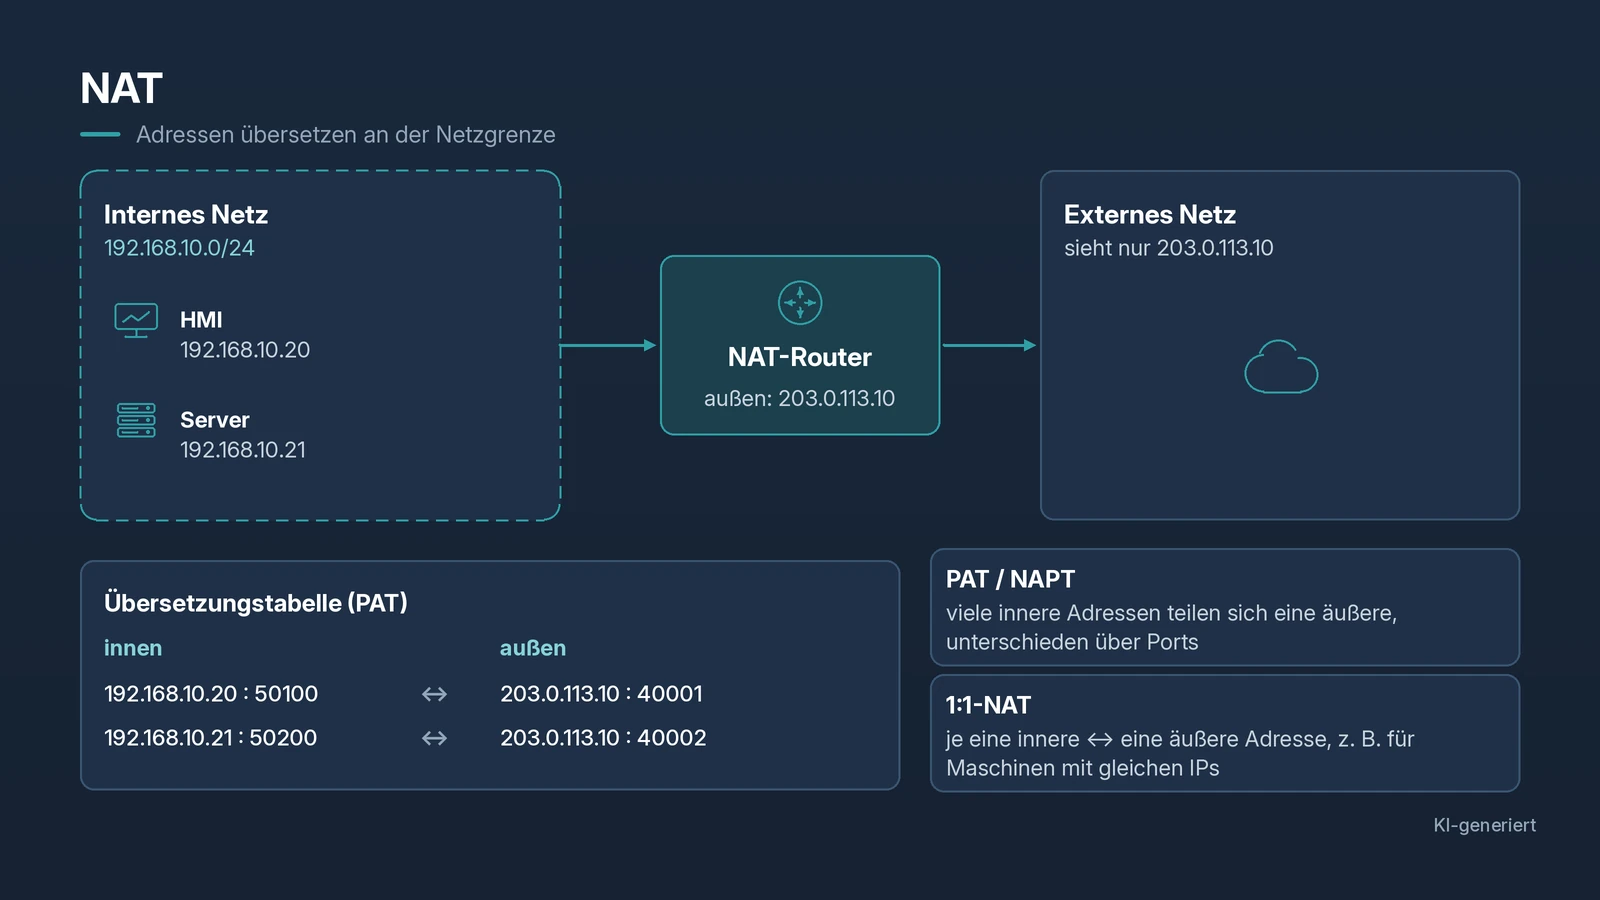
NAT (Network Address Translation) übersetzt IP-Adressen beim Übergang zwischen zwei Netzen. In der OT wird es oft genutzt, um baugleiche Maschinen mit identischem internem Adressschema im Werksnetz eindeutig erreichbar zu machen; ohne gute Doku erschwert es die Fehlersuche.
NTP
Kategorie: Zeit
NTP (Network Time Protocol) gleicht die Uhren von Steuerungen, Panels, Servern und Netzwerkgeräten mit einem Zeitserver ab. Nur mit gemeinsamer Zeitbasis passen Zeitstempel in Meldungen, Trends und Security-Logs zueinander.
O
OPC UA
Kategorie: Protokolle
OPC UA ist ein herstellerunabhängiger Standard für den strukturierten Datenaustausch zwischen Steuerungen, Bediengeräten, SCADA, MES und IT-Systemen. Ein Server stellt Datenpunkte mit Beschreibung bereit, ein Client liest oder schreibt sie; Verschlüsselung, Benutzerrechte und Zertifikate sind vorgesehen.
P
Paketverlust
Kategorie: Netzwerkstruktur
Paketverlust bedeutet, dass ein Teil der gesendeten Pakete das Ziel nicht erreicht, obwohl die Verbindung grundsätzlich besteht. Ursachen sind oft defekte Kabel, EMV-Störungen, Duplex-Fehler oder überlastete Switches; Portstatistiken helfen bei der Eingrenzung.
Patchpanel
Kategorie: Netzwerkstruktur
Ein Patchpanel ist der Übergabepunkt, an dem fest verlegte Netzwerkleitungen im Schaltschrank oder Verteiler enden. Von dort werden kurze Patchkabel zum Switch gesteckt; eine eindeutige Beschriftung ist Pflicht.
Ping
Kategorie: Dienste
Ping schickt ICMP-Echo-Anfragen an ein Ziel und zeigt, ob und wie schnell es antwortet. Er prüft nur die grundsätzliche Erreichbarkeit, nicht ob ein Dienst wie OPC UA oder Modbus läuft; ICMP kann zudem gezielt gesperrt sein.
PoE
Kategorie: Netzwerkstruktur
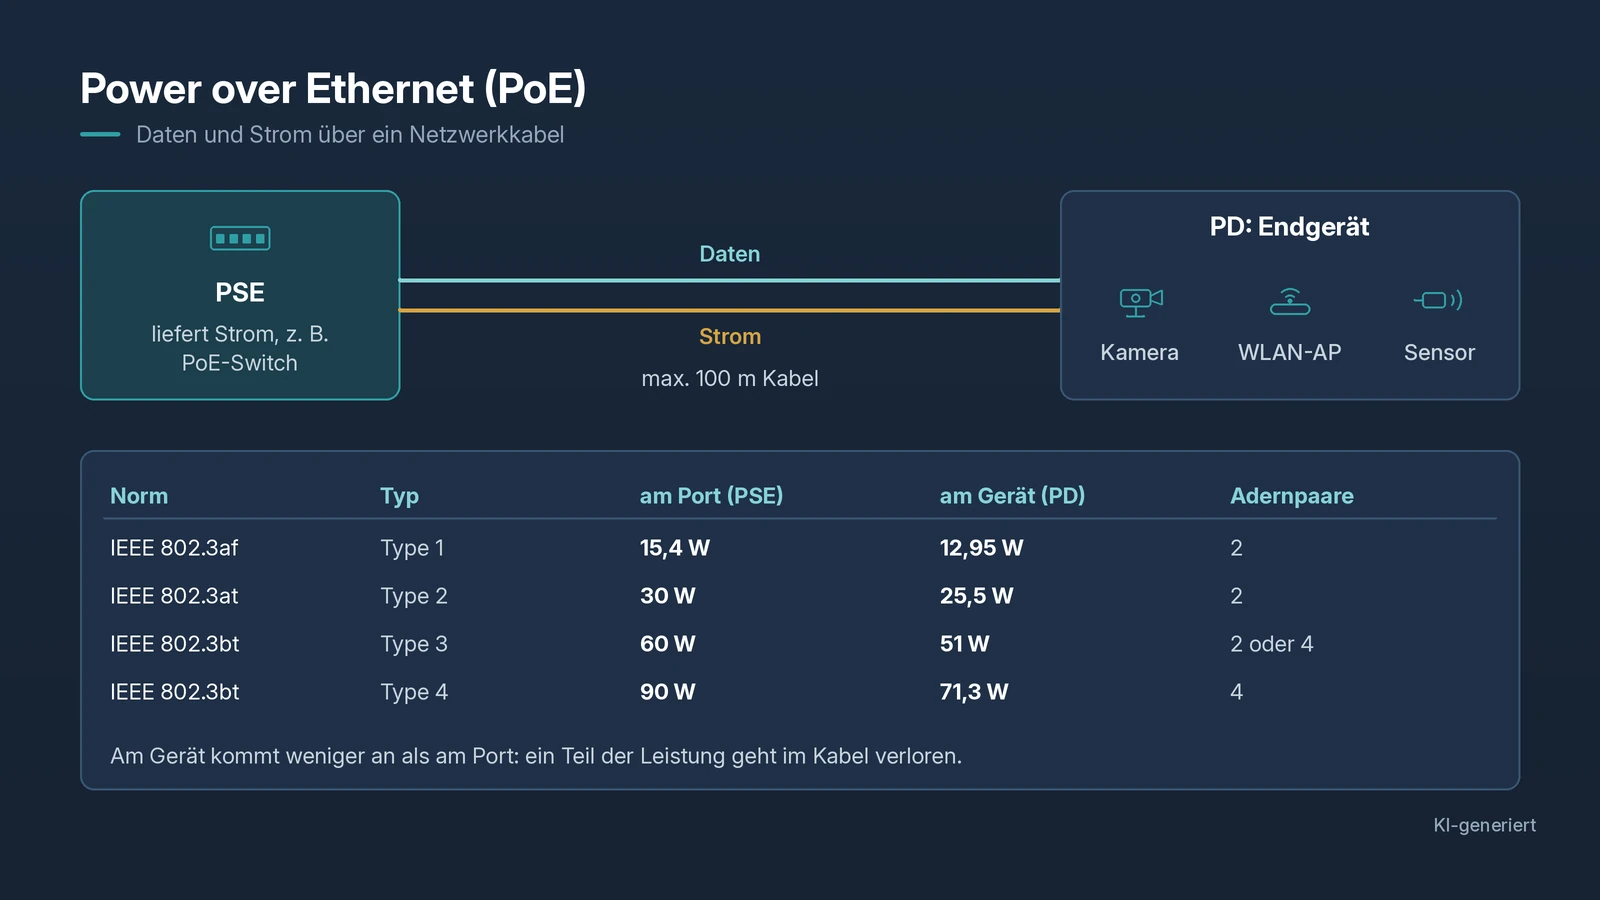
PoE (Power over Ethernet) versorgt Geräte wie Kameras, Access Points oder kleine Panels über das Netzwerkkabel mit Strom. Der Switch oder ein Injektor liefert die Leistung; Leistungsbudget, Kabellänge und die unterstützte PoE-Variante müssen zusammenpassen.
Port
Kategorie: Dienste
Ein Port ist eine Nummer, über die ein bestimmter Dienst auf einem Gerät angesprochen wird, zum Beispiel Port 502 für Modbus TCP oder 443 für HTTPS. Dass ein Gerät erreichbar ist, heißt noch nicht, dass der gewünschte Dienst auf seinem Port antwortet.
Profibus
Kategorie: Protokolle
Profibus ist ein klassischer Feldbus, der in vielen Bestandsanlagen Steuerungen mit dezentraler Peripherie und Antrieben verbindet, meist als Profibus DP. Für stabilen Betrieb kommt es auf Teilnehmeradresse, Baudrate, Schirmung und korrekt gesetzte Abschlusswiderstände an.
Profinet
Kategorie: Protokolle
Profinet ist ein Industrial-Ethernet-Standard, über den Steuerungen mit dezentralen Peripheriegeräten, Antrieben und Bediengeräten in Echtzeit Daten austauschen. Neben der IP-Adresse spielen Gerätename, Topologie und Diagnose eine zentrale Rolle.
PROFIsafe
Kategorie: Protokolle
PROFIsafe ist ein Safety-Profil, das sicherheitsgerichtete Signale wie Not-Halt oder Türüberwachung über Profinet oder Profibus überträgt. Zusätzliche Prüfmechanismen erkennen Übertragungsfehler; dafür müssen Safety-Adressen und die Projektierung der sicheren Teilnehmer stimmen.
Q
QoS
Kategorie: Dienste
QoS (Quality of Service) ordnet Datenverkehr Prioritätsklassen zu, damit wichtige Daten wie Echtzeitkommunikation bei Engpässen Vorrang vor Backups oder Kamerabildern bekommen. Das wirkt nur, wenn es auf dem ganzen Pfad abgestimmt ist, und ersetzt keine ausreichende Bandbreite.
R
Redundanz
Kategorie: Netzwerkstruktur
Redundanz heißt, dass ein Ersatzweg oder Ersatzsystem bereitsteht, wenn eine Komponente ausfällt, etwa ein Netzwerkring, doppelte Verbindungen oder redundante Steuerungen. Sie muss geplant, mit dem passenden Protokoll konfiguriert und getestet werden, sonst drohen Schleifen.
RJ45-Belegung T568A/B
Kategorie: Netzwerkstruktur
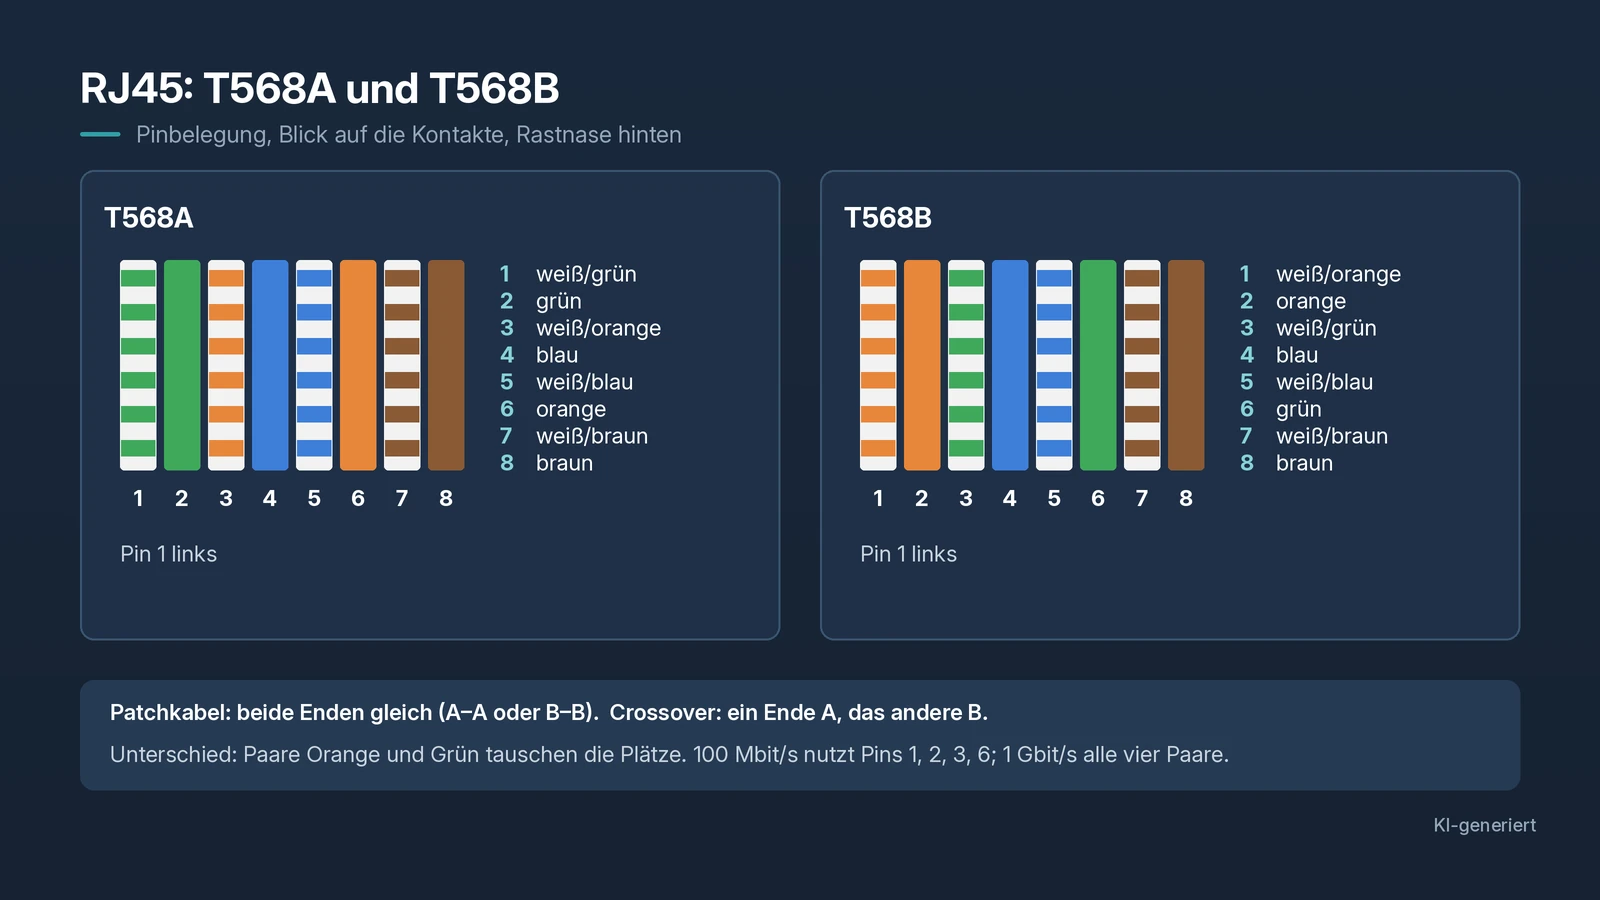
T568A und T568B legen fest, welche Aderfarbe auf welchen Kontakt eines RJ45-Steckers kommt; sie unterscheiden sich nur darin, dass das grüne und das orange Paar vertauscht sind. Für ein normales Patchkabel müssen beide Enden gleich belegt sein, und im Projekt sollte eine Variante einheitlich gelten.
Router
Kategorie: Netzwerkstruktur
Ein Router verbindet unterschiedliche IP-Netze und entscheidet anhand seiner Routen, wohin ein Paket weitergeht. Er ist häufig das Gateway der angeschlossenen Geräte; damit Antworten zurückfinden, braucht es Routen in beide Richtungen.
RSTP
Kategorie: Protokolle
RSTP (Rapid Spanning Tree Protocol) verhindert Schleifen in vermaschten Ethernet-Netzen, indem es redundante Verbindungen blockiert und bei Ausfall eines Pfads freischaltet. Root Bridge und Prioritäten sollten bewusst festgelegt statt dem Zufall überlassen werden.
S
SCADA
Kategorie: Dienste
SCADA (Supervisory Control and Data Acquisition) bezeichnet Systeme, die Daten aus vielen Steuerungen sammeln, als Prozessbilder, Trends und Alarme darstellen und übergeordnetes Bedienen ermöglichen. Die schnelle Steuerungslogik bleibt dabei in den SPSen.
Security-Zone
Kategorie: Netzwerkstruktur
Eine Security-Zone fasst Geräte mit ähnlicher Aufgabe und ähnlichem Schutzbedarf zu einem abgegrenzten Bereich zusammen, etwa eine Maschine, eine Linie oder den Serverbereich. Übergänge zwischen Zonen laufen über Firewalls oder Router mit festgelegten Regeln.
→ Begriffsseite: Zonen & Conduits (Vertiefung, nicht in der App)
Sensor & Aktor
Kategorie: Dienste
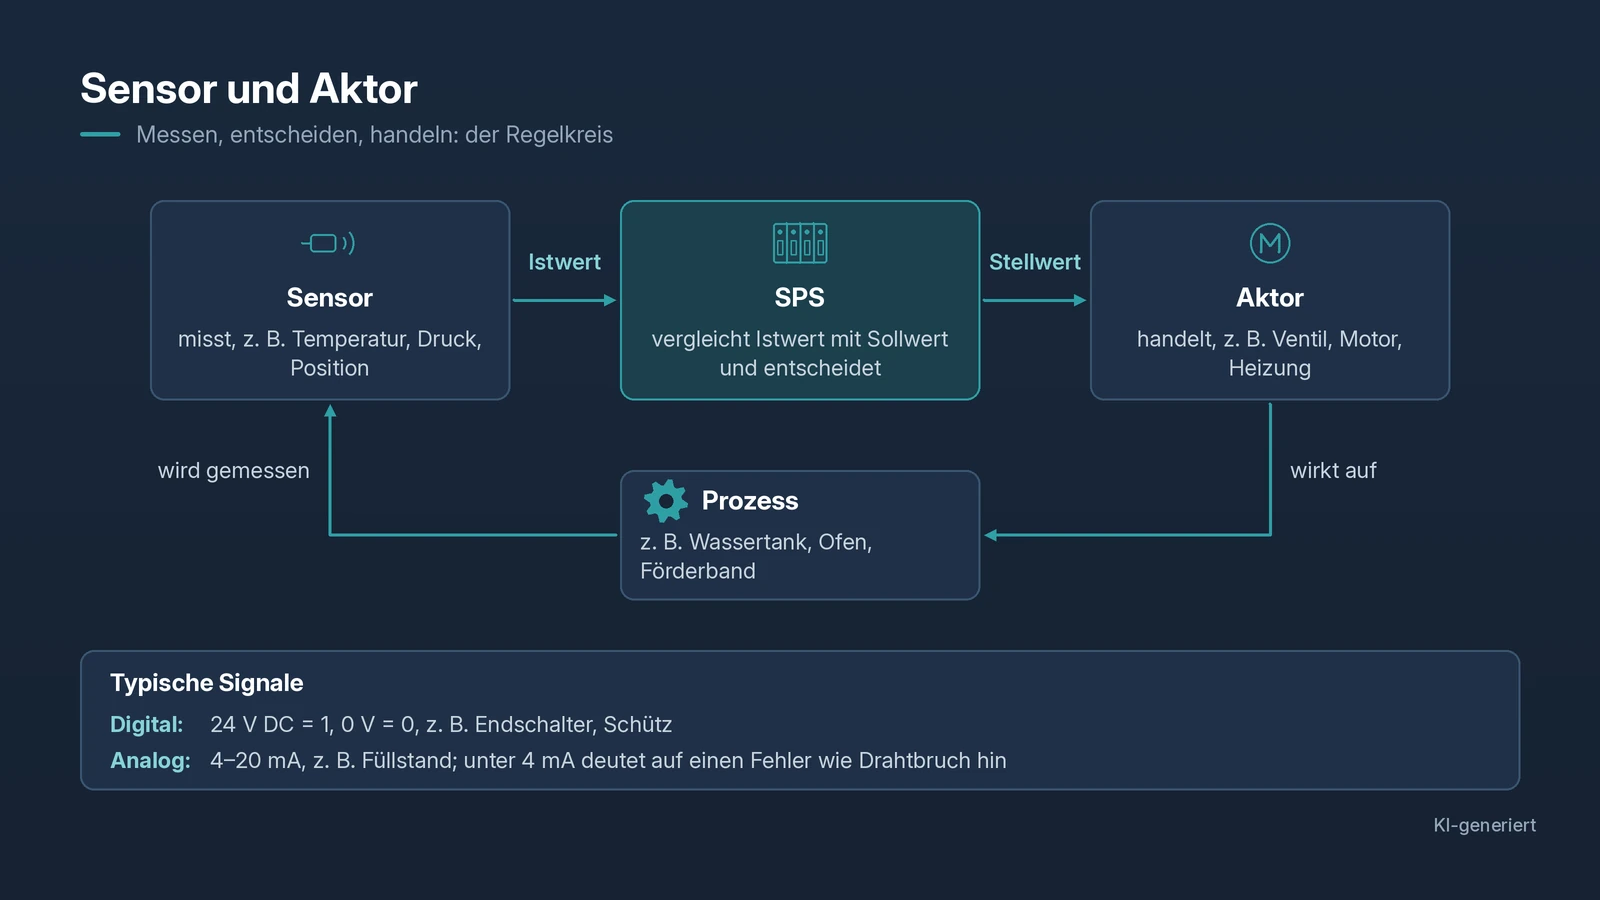
Sensoren erfassen Zustände und melden sie an die Steuerung, etwa Näherungsschalter, Drucksensoren oder Temperaturfühler. Aktoren setzen die Befehle der Steuerung in Bewegung oder Schaltvorgänge um, zum Beispiel Ventile, Motoren oder Schütze.
SFP-Modul
Kategorie: Netzwerkstruktur
Ein SFP (Small Form-factor Pluggable) ist ein steckbares Modul, das einen Switch-Port für Glasfaser oder Kupfer bestückt. Modul, Fasertyp, Wellenlänge, Geschwindigkeit und Gegenstelle müssen zueinander passen.
Singlemode-Glasfaser
Kategorie: Netzwerkstruktur
Singlemode-Glasfaser hat einen sehr dünnen Kern (typisch 9 µm) und überbrückt große Entfernungen, etwa zwischen Gebäuden oder im Werksbackbone. Übliche Kategorien sind OS1 und OS2; der Mantel ist häufig gelb, verlässlich ist aber nur die Beschriftung.
SNMP
Kategorie: Dienste
SNMP (Simple Network Management Protocol) dient dazu, Statusdaten wie Portzustand, Auslastung oder Fehlerzähler von Switches, Routern oder USVs abzufragen. Monitoring-Systeme nutzen diese Daten für Alarme und Trends; wo möglich sollte die abgesicherte Version SNMPv3 verwendet werden.
SPS
Kategorie: Dienste
Eine SPS (speicherprogrammierbare Steuerung) ist ein Industriecomputer, der Eingangssignale liest, das Steuerungsprogramm ausführt und daraus Ausgänge für Ventile, Motoren oder Antriebe setzt. Sie enthält die eigentliche Maschinenlogik und tauscht Daten mit HMI, Peripherie und Leitsystemen aus.
SPS-Zyklus
Kategorie: Dienste
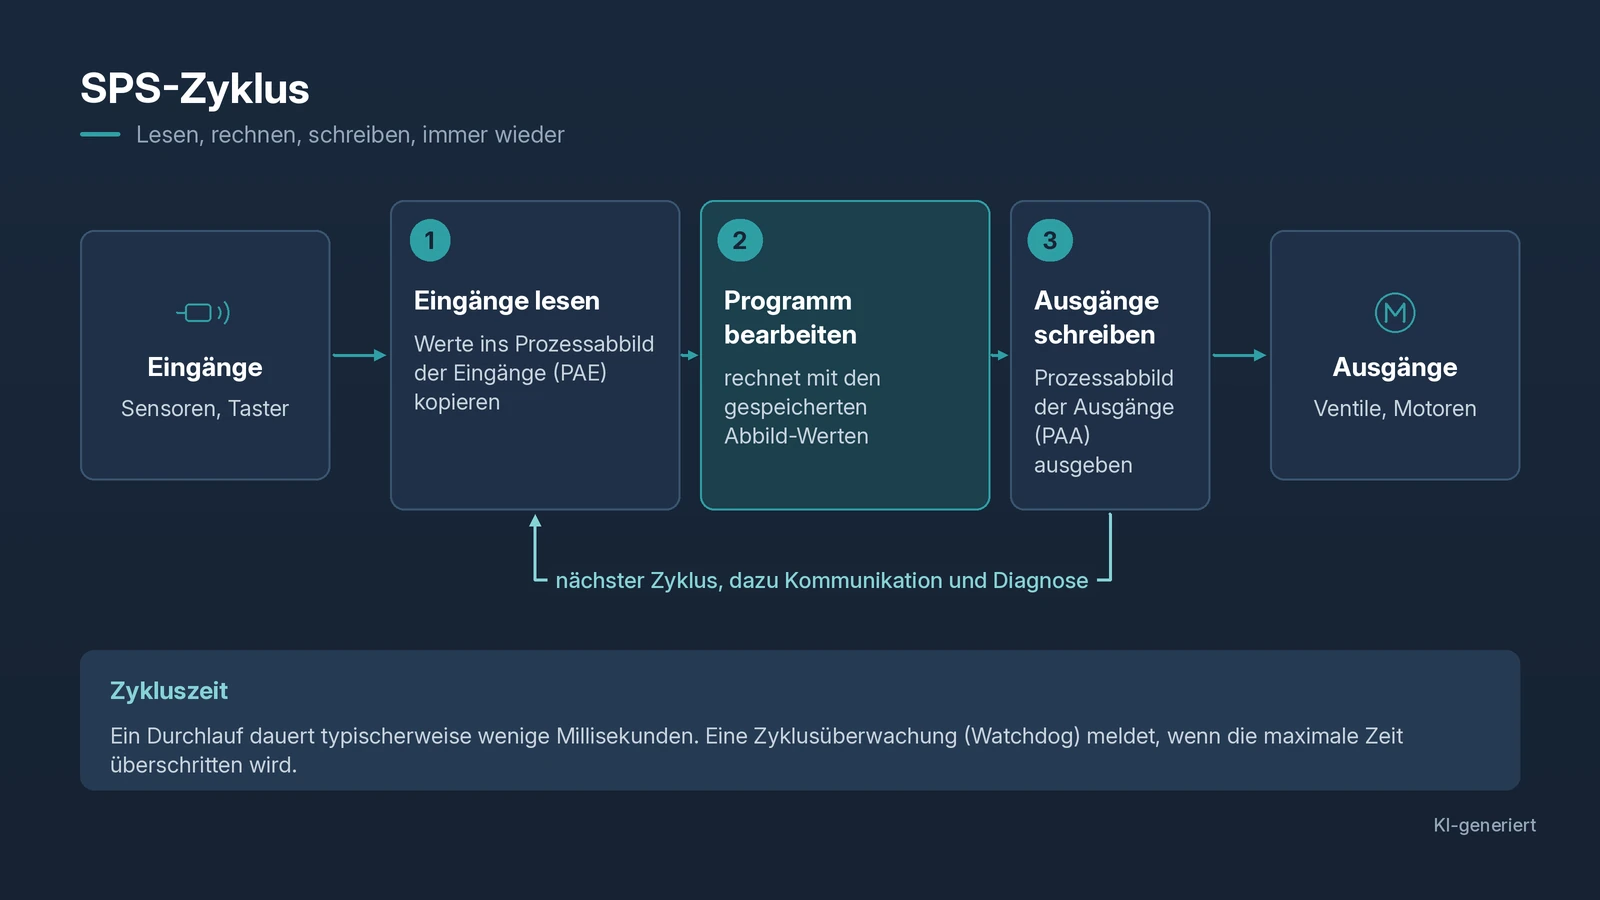
Der SPS-Zyklus ist der wiederkehrende Ablauf einer Steuerung: Eingänge einlesen, Programm abarbeiten, Ausgänge schreiben. Die Zykluszeit bestimmt mit, wie schnell die Steuerung auf ein Signal reagieren kann.
ST-Stecker
Kategorie: Netzwerkstruktur
Der ST-Stecker ist ein runder Glasfaserstecker mit Bajonettverschluss, den man vor allem in älteren Installationen und Bestandsanlagen findet. In LC- oder SC-Buchsen passt er nicht; dafür braucht es passende Patchkabel oder Adapter.
Subnetzmaske
Kategorie: Adressierung
Die Subnetzmaske legt fest, welcher Teil einer IPv4-Adresse das Netz und welcher das einzelne Gerät bezeichnet. 255.255.255.0 entspricht der Kurzschreibweise /24; Geräte mit gleichem Netzanteil erreichen sich direkt, alle anderen nur über das Gateway.
Switch
Kategorie: Netzwerkstruktur
Ein Switch verbindet Ethernet-Geräte und leitet jeden Frame gezielt an den Port weiter, hinter dem der Empfänger sitzt. Unmanaged Switches arbeiten ohne Konfiguration, managed Switches bieten zusätzlich VLANs, Diagnose, Port-Spiegelung und Redundanzfunktionen.
T
Topologie
Kategorie: Netzwerkstruktur
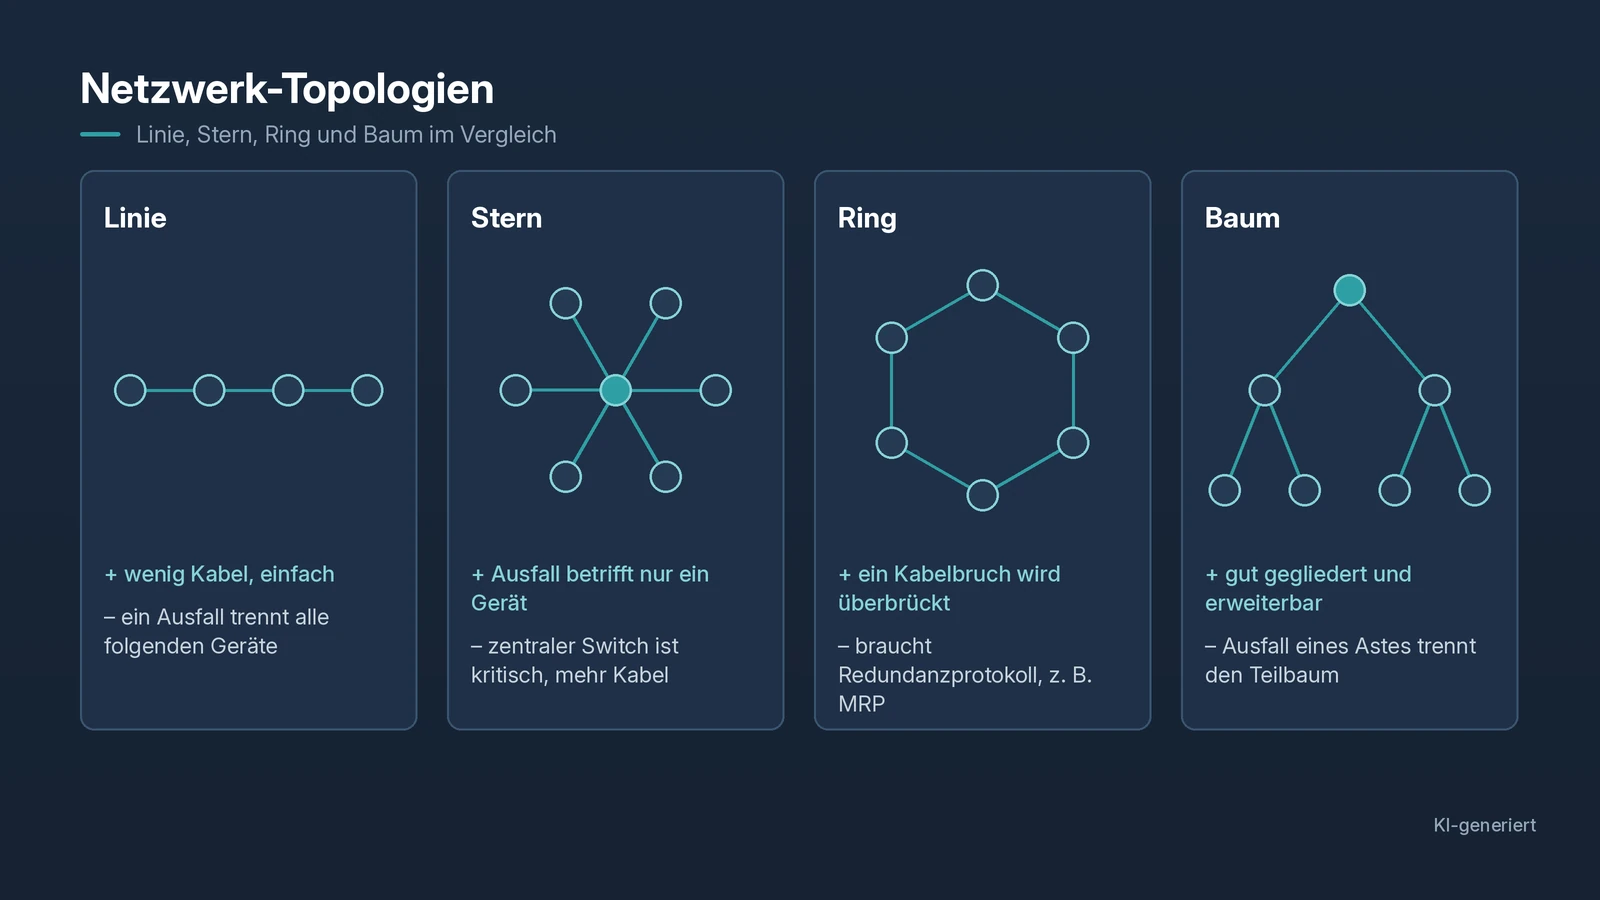
Die Topologie beschreibt, wie Geräte, Switches, Leitungen und Netzbereiche physisch und logisch miteinander verbunden sind, etwa als Linie, Stern oder Ring. Eine gute Topologie-Doku zeigt neben Adressen auch Ports, Kabelwege und Standorte.
Trunk-Port
Kategorie: Netzwerkstruktur
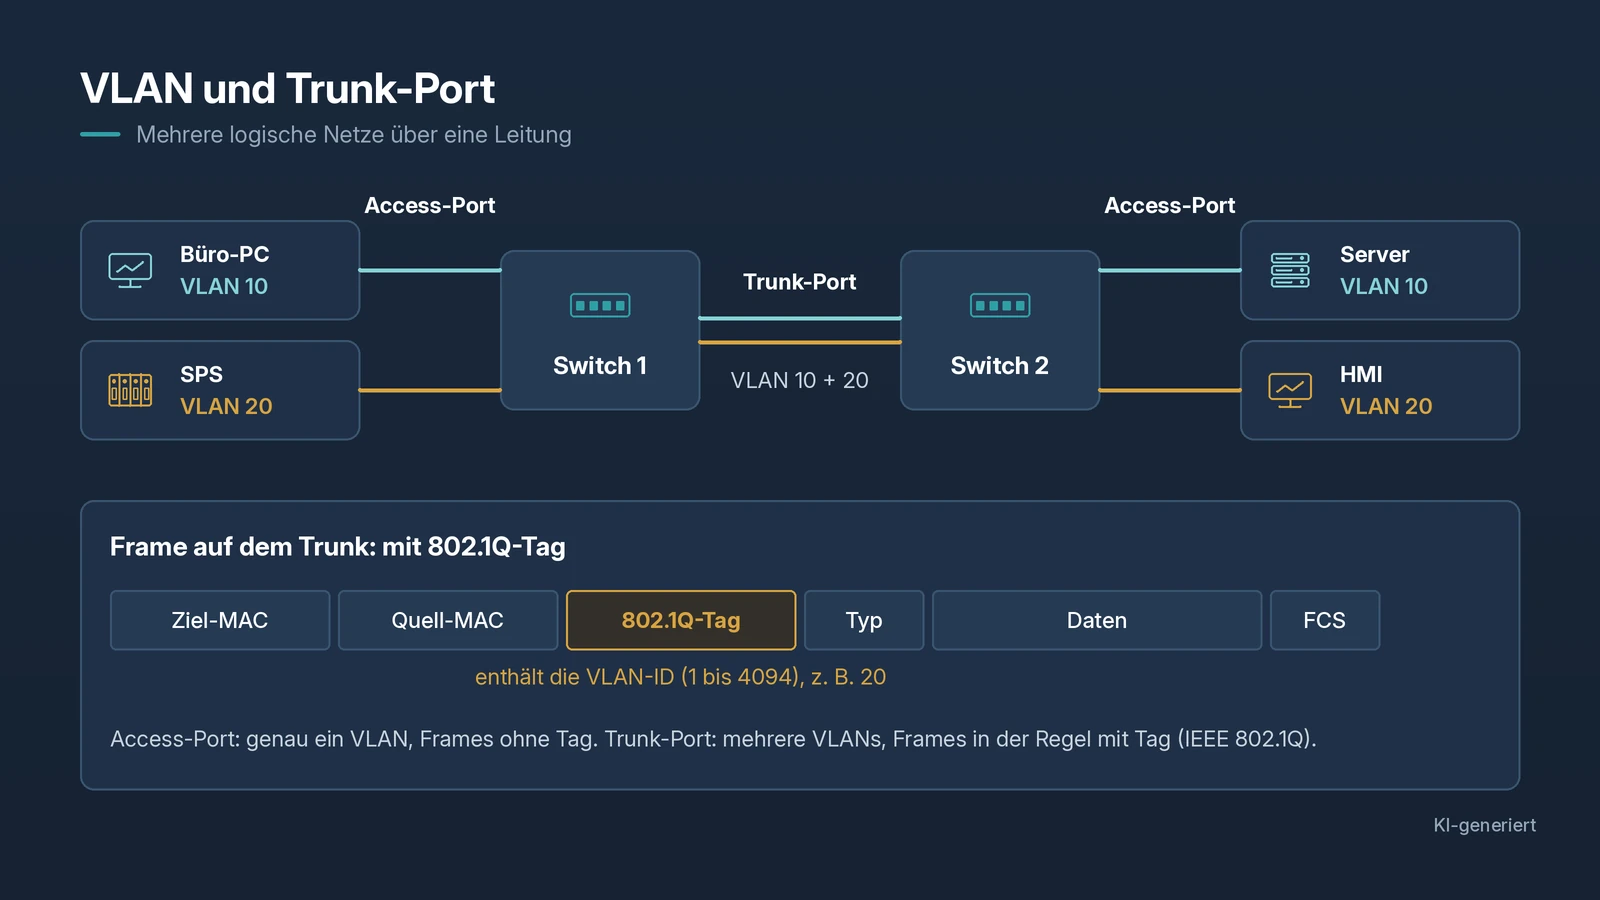
Ein Trunk-Port überträgt mehrere VLANs über eine einzige Leitung, meist zwischen Switches oder zum Router, und markiert die Frames dafür mit VLAN-Tags. Ein Access-Port gehört dagegen nur zu einem VLAN; auf beiden Seiten eines Trunks müssen die erlaubten VLANs übereinstimmen.
V
VLAN
Kategorie: Netzwerkstruktur
Ein VLAN (Virtual LAN) teilt ein physisches Switch-Netz in mehrere logisch getrennte Netze auf, Grundlage ist IEEE 802.1Q. So laufen zum Beispiel Maschinen, Kameras und Verwaltung über dieselben Switches, ohne direkt miteinander zu sprechen; eine Firewall ersetzt das nicht.
VPN
Kategorie: Netzwerkstruktur
Ein VPN baut einen verschlüsselten Tunnel über ein fremdes Netz auf, zum Beispiel für den Fernzugriff eines Servicetechnikers auf eine Anlage. Wichtig sind klare Freigaben: Wer darf wann auf welche Ziele zugreifen, und wird das protokolliert?
W
Wellenlänge
Kategorie: Netzwerkstruktur
Die Wellenlänge gibt an, mit welchem Licht ein Glasfasermodul sendet, angegeben in Nanometern. Üblich sind 850 nm bei Multimode sowie 1310 nm und 1550 nm bei Singlemode; BiDi-Module senden und empfangen auf einer Faser und müssen als Paar zusammenpassen.
Vertiefung: OT-Security und Regulierung
Hinweis: Diese Begriffe sind nicht in der App enthalten. Sie ergänzen das Lexikon um Sicherheitskonzepte und EU-Regeln, die für Betreiber und Hersteller von Maschinen und Anlagen wichtig sind. Zu jedem Begriff gibt es eine eigene Seite.
CRA
Bereich: Regulierung · nicht in der App
Der Cyber Resilience Act (Verordnung (EU) 2024/2847) legt Cybersicherheitsanforderungen für Produkte mit digitalen Elementen fest, die in der EU in Verkehr gebracht werden. Er gilt seit 10.12.2024; die Meldepflichten der Hersteller greifen ab 11.09.2026, die meisten übrigen Pflichten ab 11.12.2027.
Quelle: EU-Kommission, Cyber Resilience Act · Verordnung (EU) 2024/2847 auf EUR-Lex
Fernwartung
Bereich: Betrieb und Zugriff · nicht in der App
Fernwartung bezeichnet den Zugriff von Herstellern, Dienstleistern oder eigenen Fachleuten auf eine Anlage aus der Ferne, meist über VPN oder spezielle Fernwartungsgeräte. Entscheidend sind Freigabe pro Sitzung, begrenzte Ziele, starke Anmeldung und Protokollierung.
IEC 62443
Bereich: Normenreihe · nicht in der App
IEC 62443 ist eine internationale Normenreihe zur IT-Sicherheit industrieller Automatisierungssysteme. Sie richtet sich an Betreiber, Integratoren und Hersteller und behandelt unter anderem Zonen und Conduits, Security Levels sowie sichere Entwicklung.
Netzwerksegmentierung
Bereich: Netzwerkarchitektur · nicht in der App
Netzwerksegmentierung teilt ein Netz in getrennte Bereiche, zwischen denen nur festgelegte Verbindungen erlaubt sind, umgesetzt etwa mit VLANs, Routern und Firewalls. In der OT begrenzt sie, wie weit sich Störungen und Angriffe ausbreiten können.
NIS2
Bereich: Regulierung · nicht in der App
NIS2 ist die EU-Richtlinie (EU) 2022/2555 zur Cybersicherheit von Einrichtungen in wichtigen Sektoren, darunter Energie, Wasser, Transport und Teile des verarbeitenden Gewerbes. In Deutschland wurde sie mit dem NIS-2-Umsetzungsgesetz umgesetzt, das am 06.12.2025 in Kraft getreten ist.
Quelle: EU-Kommission, NIS2-Richtlinie · Richtlinie (EU) 2022/2555 auf EUR-Lex · NIS-2-Umsetzungsgesetz, BGBl. 2025 I Nr. 301
OT-DMZ
Bereich: Netzwerkarchitektur · nicht in der App
Eine OT-DMZ ist eine eigene Netzzone zwischen Büro-IT und Produktionsnetz, in der Übergabesysteme wie Historian-Spiegel, Update- oder Jump-Server stehen. Direkte Verbindungen zwischen IT und OT werden so vermieden, jeder Übergang endet in der DMZ.
Patchmanagement OT
Bereich: Betrieb und Zugriff · nicht in der App
Patchmanagement in der OT ist der geregelte Ablauf, Sicherheitsupdates für Steuerungen, Panels, Server und Netzwerkgeräte zu bewerten, zu testen und einzuspielen. Anders als in der Büro-IT bestimmen Herstellerfreigaben, Stillstandsfenster und Verfügbarkeit den Takt; wo nicht gepatcht werden kann, braucht es Ausgleichsmaßnahmen.
Purdue-Modell
Bereich: Referenzmodell · nicht in der App
Das Purdue-Modell ist ein Referenzmodell, das industrielle Systeme in Ebenen ordnet: vom Feld über Steuerung und Leitebene bis zur Unternehmens-IT. Es dient häufig als Orientierung für Netzsegmentierung, auch wenn reale Anlagen selten exakt in die Ebenen passen.
SBOM
Bereich: Regulierung und Lieferkette · nicht in der App
Eine SBOM (Software Bill of Materials) ist eine maschinenlesbare Liste der Softwarekomponenten und Bibliotheken, aus denen ein Produkt besteht. Sie hilft, bei neuen Schwachstellen schnell zu erkennen, welche Produkte betroffen sind; der CRA verlangt von Herstellern eine SBOM.
Zonen & Conduits
Bereich: Security-Konzept · nicht in der App
Zonen fassen Systeme mit ähnlichem Schutzbedarf zusammen, Conduits sind die kontrollierten Kommunikationswege zwischen ihnen. Das Modell aus IEC 62443 macht sichtbar, wo Grenzen liegen und welche Verbindungen erlaubt sind; in der App steht dazu der Begriff Security-Zone.
Hinweise zu diesem Lexikon
- Stand: 10/2026. Rechtliche Fristen und technische Empfehlungen können sich ändern; maßgeblich sind die verlinkten Originalquellen.
- Keine Rechtsberatung: Die Erklärungen zu CRA, NIS2 und anderen Regeln sind eine fachliche Orientierung und ersetzen keine Prüfung im Einzelfall.
- Normen: Normen wie IEC 62443 werden nur mit ihrer Nummer genannt. Die Erklärungen sind eigene Kurzfassungen; den verbindlichen Wortlaut findest du in der jeweiligen Norm beim Herausgeber.
- Marken: Genannte Produkt- und Protokollnamen dienen nur der Beschreibung und gehören ihren jeweiligen Inhabern.