Dieser Begriff gehört zur Vertiefung „OT-Security und Regulierung“ und ist nicht in der App enthalten.
Kurzdefinition
Der Cyber Resilience Act (CRA), Verordnung (EU) 2024/2847, legt EU-weit Cybersicherheitsanforderungen für Produkte mit digitalen Elementen fest, also Hardware und Software, die mit Geräten oder Netzen verbunden werden können. Er gilt für Hersteller, Importeure und Händler und wird schrittweise wirksam.
Erklärung
Der CRA ist eine Verordnung und gilt damit direkt in allen Mitgliedstaaten, ohne nationales Umsetzungsgesetz. Er richtet sich an alle, die solche Produkte in der EU auf den Markt bringen. Betreiber von Anlagen sind nicht direkt verpflichtet, profitieren aber davon, dass Steuerungen, Switches, Software und Gateways künftig mit bestimmten Sicherheitseigenschaften und Updates geliefert werden müssen.
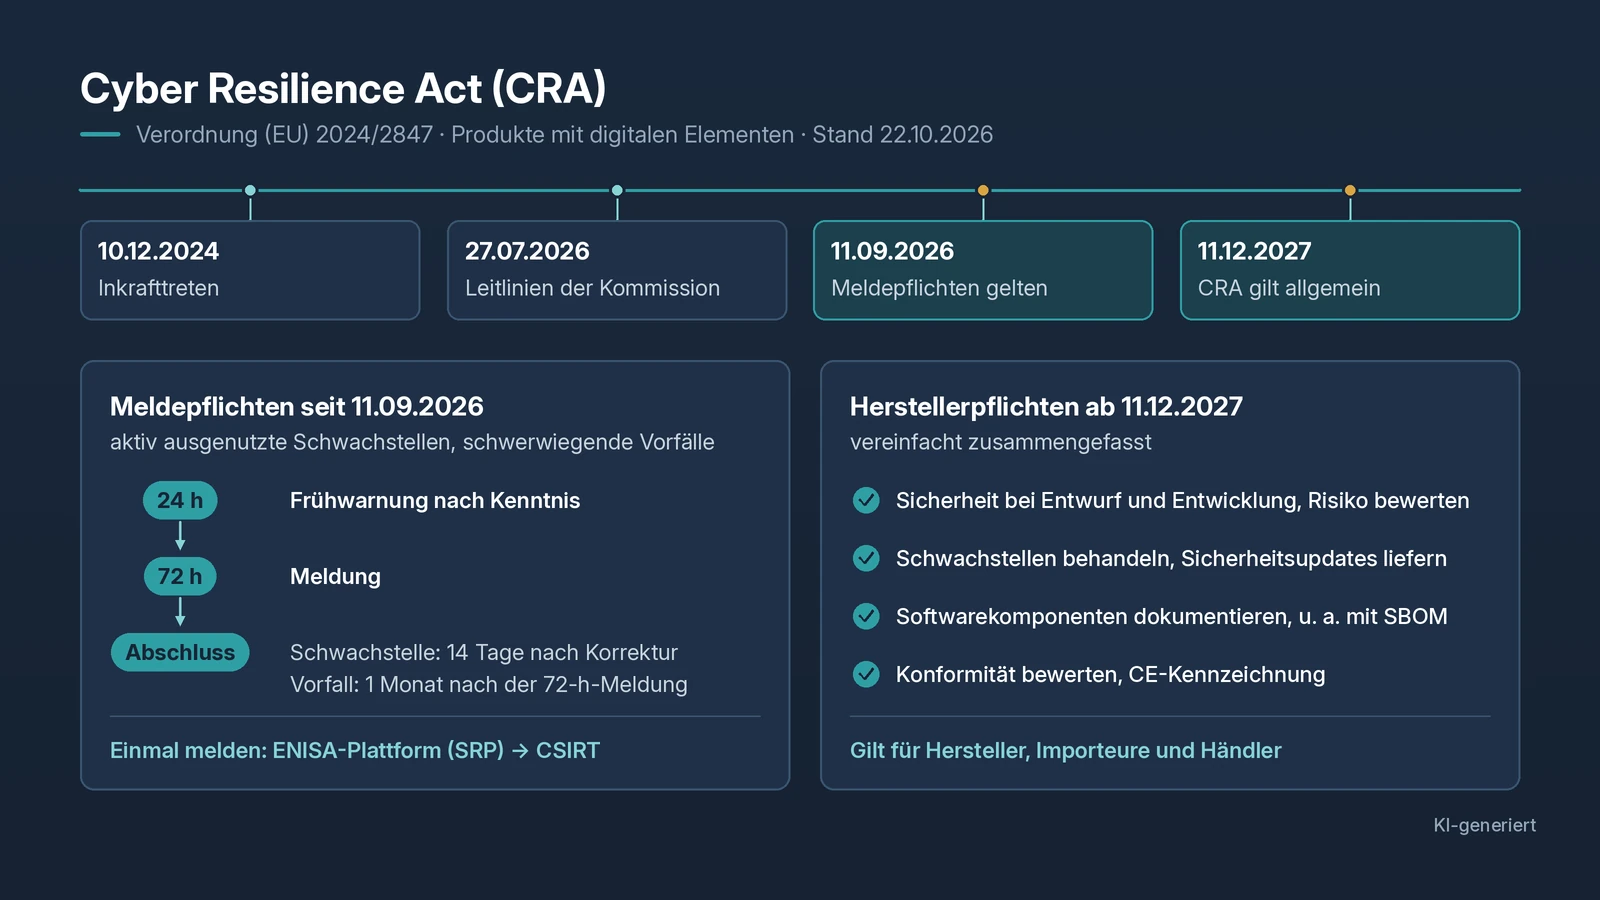
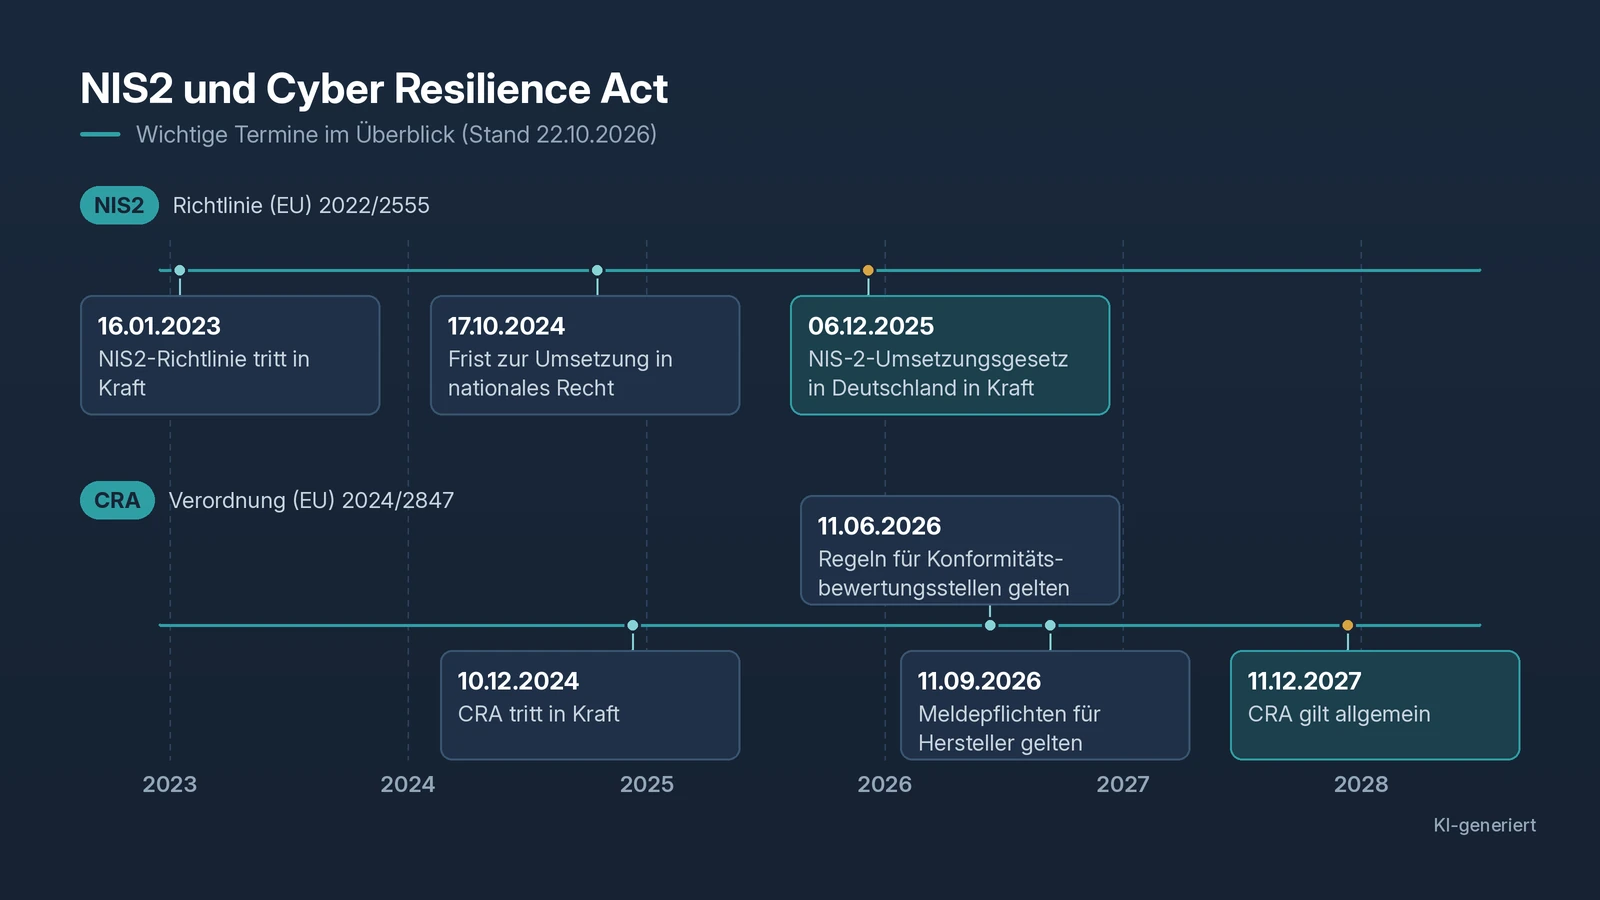
Wichtige Termine (laut EU-Kommission):
- 10.12.2024: Inkrafttreten.
- 11.09.2026: Die Meldepflichten für Hersteller gelten.
- 11.12.2027: Die übrigen Hauptpflichten gelten.
- Am 27.07.2026 hat die Kommission Leitlinien zur Anwendung veröffentlicht.
Meldepflichten seit 11.09.2026: Hersteller müssen aktiv ausgenutzte Schwachstellen und schwerwiegende Sicherheitsvorfälle ihrer Produkte melden. Nach Angaben der Kommission und der ENISA läuft das in Stufen: Frühwarnung innerhalb von 24 Stunden nach Kenntnis, Meldung innerhalb von 72 Stunden, Abschlussbericht spätestens 14 Tage nach Verfügbarkeit einer Korrekturmaßnahme (bei Schwachstellen) bzw. innerhalb eines Monats nach der 72-Stunden-Meldung (bei Vorfällen). Gemeldet wird einmal über die Single Reporting Platform der ENISA an das zuständige CSIRT.
Herstellerpflichten ab 11.12.2027, vereinfacht zusammengefasst:
- Sicherheit bei Entwurf und Entwicklung berücksichtigen und das Risiko bewerten.
- Schwachstellen über den gesamten Lebenszyklus bzw. den Unterstützungszeitraum behandeln und Sicherheitsupdates bereitstellen.
- Softwarekomponenten dokumentieren, unter anderem mit einer SBOM.
- Konformität bewerten und das Produkt mit CE-Kennzeichnung versehen. Für bestimmte Produktkategorien ist eine Bewertung durch eine notifizierte Stelle nötig.
Überwacht wird das von den Marktüberwachungsbehörden der Mitgliedstaaten. Der CRA ergänzt NIS2: NIS2 regelt die Pflichten der Einrichtungen, die Systeme betreiben, der CRA die Pflichten derjenigen, die Produkte herstellen und vertreiben.
Für Maschinen- und Anlagenbauer stellt sich die Frage, welche ihrer Lieferungen als Produkt mit digitalen Elementen gelten, etwa eine Maschine mit eigener Steuerungssoftware oder eine mitgelieferte Visualisierung. Das hängt vom Einzelfall ab und sollte früh geklärt werden. Normen wie IEC 62443-4-1 und -4-2 helfen bei der technischen Umsetzung, sind aber nicht automatisch ein Nachweis der CRA-Konformität.
Praxisbeispiel
Ein Hersteller von Industrie-Gateways stellt am 14.09.2026 fest, dass eine Schwachstelle in seiner Firmware aktiv ausgenutzt wird. Er schickt innerhalb von 24 Stunden eine Frühwarnung über die Meldeplattform, liefert innerhalb von 72 Stunden die Meldung mit ersten Gegenmaßnahmen und informiert seine Kunden. Zwei Wochen später ist das Update verfügbar; spätestens 14 Tage danach folgt der Abschlussbericht. Parallel prüft er für 2027, wie sein Entwicklungsprozess, seine SBOM und die technische Dokumentation zu den Hauptpflichten passen.
Typische Fehler
- „Gilt erst 2027.“ Die Meldepflichten laufen bereits seit 11.09.2026.
- CRA mit NIS2 verwechseln. Der CRA betrifft Produkte, NIS2 Einrichtungen und ihren Betrieb.
- Kein Meldeprozess. Wer erst im Ernstfall klärt, wer meldet, schafft die 24 Stunden kaum.
- Keine Übersicht über Softwarekomponenten. Ohne SBOM ist unklar, ob ein Produkt betroffen ist.
- Norm als Freifahrtschein. Ein Zertifikat nach IEC 62443-4-2 ersetzt nicht die Konformitätsbewertung nach CRA.
Verwandte Begriffe
- SBOM: Komponentenliste als Teil der Herstellerpflichten
- NIS2: das Gegenstück für Betreiber
- IEC 62443: technische Grundlage, insbesondere Teil 4
- Patchmanagement OT: die Update-Seite beim Betreiber
Praxisnotiz von Dominik
Ich bin kein Jurist und schaue auf den CRA vor allem aus Betreibersicht. Bei Neuanschaffungen frage ich Lieferanten schon heute, wie sie mit Schwachstellen umgehen und wie lange sie Sicherheitsupdates für ein Produkt bereitstellen. Ob eine konkrete Lieferung unter den CRA fällt, lasse ich im Einzelfall von Fachleuten klären.
Weiterlesen im Blog
Quellen
- EU-Kommission, Cyber Resilience Act: https://digital-strategy.ec.europa.eu/de/policies/cyber-resilience-act
- EU-Kommission, CRA – Reporting obligations: https://digital-strategy.ec.europa.eu/en/policies/cra-reporting
- ENISA, Single Reporting Platform (SRP): https://www.enisa.europa.eu/topics/product-security/vulnerability-services/eu-incident-response-and-cyber-crisis-management/single-reporting-platform-srp
- Verordnung (EU) 2024/2847, EUR-Lex: https://eur-lex.europa.eu/legal-content/DE/TXT/?uri=CELEX:32024R2847
- IEC 62443-4-1:2018, IEC 62443-4-2:2019 – nur referenziert
Stand: 10/2026 · keine Rechtsberatung · Normen werden nur referenziert, nicht zitiert.