OT & Automation
Cyber Resilience Act: Der Fahrplan für Hersteller bis Dezember 2027
Der Bundestag hat am 15. Oktober 2026 das deutsche Durchführungsgesetz zum Cyber Resilience Act beschlossen. Damit steht fest, wer in Deutschland kontrolliert, prüft und sanktioniert: das BSI. In Kraft ist das Gesetz noch nicht, der Bundesrat ist im zweiten Durchgang am Zug. Ich ordne für dich ein, was beschlossen wurde, wann welche Stufe greift, wie andere EU-Staaten die Durchsetzung regeln und was Hersteller von OT-Komponenten und Apps jetzt konkret tun sollten.
Was der Bundestag beschlossen hat
Der Cyber Resilience Act (CRA) ist eine EU-Verordnung. Die Pflichten für Hersteller gelten deshalb direkt, ohne dass Deutschland sie in eigenes Recht übertragen muss. Was die Verordnung aber jedem Mitgliedstaat aufträgt: Er muss Behörden benennen, die den Markt überwachen und Prüfstellen notifizieren, und er muss Sanktionen regeln. Genau dafür gibt es das „Gesetz zur Durchführung der Verordnung (EU) 2024/2847“.
Der Ablauf im Bundestag, belegt in den Drucksachen und im Plenarprotokoll:
- 26. Mai 2026: Der Regierungsentwurf liegt dem Bundestag als Drucksache 21/6134 vor. Der Bundesrat hatte im ersten Durchgang am 12. Juni 2026 keine Einwendungen erhoben (Unterrichtung auf Drucksache 21/6512).
- 14. Oktober 2026: Der Innenausschuss legt seine Beschlussempfehlung vor (Drucksache 21/8622). Einzige inhaltliche Änderung: das Inkrafttreten.
- 15. Oktober 2026: Der Bundestag nimmt den Entwurf in der Ausschussfassung in zweiter und dritter Beratung an, mit den Stimmen von CDU/CSU, SPD und Bündnis 90/Die Grünen, gegen die AfD, bei Enthaltung der Linken (Plenarprotokoll 21/102). Das BSI hat den Beschluss am 16. Oktober 2026 per Pressemitteilung gemeldet.
In manchen Berichten taucht der 14. Oktober als Beschlussdatum auf. Das ist der Tag der Ausschussempfehlung, nicht der Abstimmung im Plenum.
Wie geht es weiter? Das Gesetz muss jetzt in den zweiten Durchgang im Bundesrat. Der Innenausschuss des Bundesrates hat es für seine Sitzung am 5. November 2026 auf die Tagesordnung gesetzt (Stand der Tagesordnung: 16. Oktober 2026). Danach folgen Ausfertigung und Verkündung im Bundesgesetzblatt. Stand heute ist das Gesetz also beschlossen, aber weder verkündet noch in Kraft.
Zusammen mit dem Gesetz hat der Bundestag eine Entschließung angenommen. Sie fordert die Bundesregierung unter anderem auf, dass das BSI bei der Marktüberwachung Router vorrangig prüft. Wer Netzwerktechnik herstellt, sollte diesen Satz ernst nehmen: Er sagt nichts über neue Pflichten, aber viel darüber, wo die Behörde zuerst hinschauen soll.
Was das Gesetz regelt und was nicht
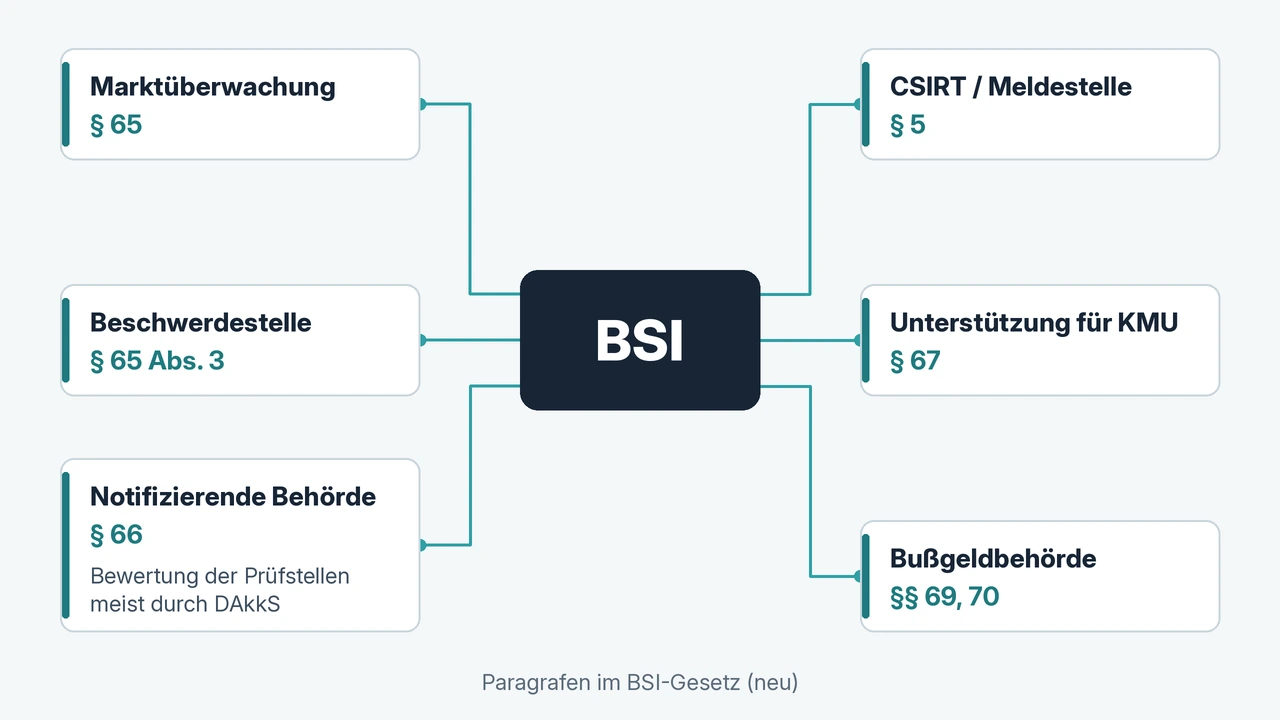
Technisch ist das Durchführungsgesetz vor allem eine Änderung des BSI-Gesetzes (BSIG). Es bekommt einen neuen Teil 8 „Cybersicherheit von Produkten mit digitalen Elementen“. Daneben gibt es redaktionelle Anpassungen im Telekommunikations- und im Energiewirtschaftsgesetz. Die wichtigsten Rollen des BSI laut Gesetzestext:
| Rolle | Was das bedeutet | Fundstelle (BSIG neu) |
|---|---|---|
| Marktüberwachung | Das BSI ist die zuständige nationale Marktüberwachungsbehörde für den CRA. Es arbeitet mit anderen Marktüberwachungs- und Aufsichtsbehörden zusammen, etwa wenn ein Produkt zusätzlich unter andere EU-Produktvorschriften fällt. | § 65 Abs. 1 und 2; Aufgabe in § 3 Abs. 1 Satz 2 Nr. 30 |
| Beschwerdestelle | Verbraucher können beim BSI Hinweise einreichen, die auf eine Nichteinhaltung des CRA hindeuten. | § 65 Abs. 3 |
| Notifizierende Behörde | Das BSI notifiziert Konformitätsbewertungsstellen bei Kommission und Mitgliedstaaten. Bewertet und überwacht werden die Stellen grundsätzlich von der nationalen Akkreditierungsstelle (DAkkS); bei öffentlichem Interesse kann das BSI selbst bewerten. | § 66; Aufgabe in § 3 Abs. 1 Satz 2 Nr. 31 |
| CSIRT | Das BSI nimmt die Aufgaben als CSIRT nach dem CRA wahr, also auch die Rolle als Koordinator für Meldungen von Herstellern mit Hauptniederlassung in Deutschland. | § 5 Abs. 3 Satz 2 Nr. 6 |
| Unterstützung für KMU | Sensibilisierungs- und Schulungsangebote sowie ein Reallabor für Cyberresilienz. Einen Anspruch auf Individualberatung gibt es laut Begründung nicht. | § 67 |
| Bußgeldbehörde | Das BSI ist Verwaltungsbehörde für Bußgeldverfahren nach Artikel 64 Absatz 2 bis 4 CRA. Gegen Behörden und öffentliche Stellen werden keine Geldbußen verhängt. | §§ 69, 70 |
Ebenso wichtig ist, was das Gesetz nicht tut: Es schafft keine zusätzlichen Pflichten für Unternehmen. Der Gesetzentwurf sagt das ausdrücklich, die Verpflichtungen ergeben sich aus der unmittelbar geltenden Verordnung, und ein Erfüllungsaufwand für die Wirtschaft entsteht durch das Gesetz nicht. Für dich als Hersteller heißt das: Dein Pflichtenheft bleibt die Verordnung. Das Gesetz sagt dir nur, wer es kontrolliert.
Ein Detail, das zeigt, wie ernst die Rolle gemeint ist: Laut Beschlussempfehlung braucht das BSI für die neuen Aufgaben bis 2029 dauerhaft 141 zusätzliche Planstellen. Dazu kommen einmalig rund 10 Millionen Euro Sachkosten, vor allem für das Reallabor, und laufend 8,1 Millionen Euro pro Jahr, insbesondere für externe Dienstleister in der Marktüberwachung. Marktüberwachung wird also nicht nur auf dem Papier aufgebaut.
Zwei Stufen: wann welche Regel greift
Der ursprüngliche Regierungsentwurf hatte feste Termine vorgesehen: die Notifizierungsregeln ab dem 11. Juni 2026 und die CSIRT-Aufgabe ab dem 11. September 2026. Weil beide Daten verstrichen sind, bevor der Bundestag abgestimmt hat, hat der Innenausschuss Artikel 4 geändert. Die beschlossene Fassung sieht so aus:
- Am Tag nach der Verkündung: die Aufgabenzuweisungen an das BSI als Marktüberwachungs- und notifizierende Behörde (§ 3 Abs. 1 Satz 2 Nr. 30 und 31), die CSIRT-Aufgabe (§ 5 Abs. 3 Satz 2 Nr. 6), das Notifizierungsverfahren (§ 66) sowie die redaktionellen Änderungen in TKG und EnWG.
- Am 11. Dezember 2027: alles Übrige, insbesondere die Marktüberwachung mit Beschwerdestelle (§ 65), die KMU-Unterstützung samt Reallabor (§ 67) und die Bußgeldvorschriften (§§ 68 bis 70).
In der Praxis arbeitet das BSI schon vorher. Laut seiner Pressemitteilung koordiniert es als CSIRT bereits seit dem 11. September 2026 die CRA-Meldungen für Deutschland. Das Gesetz liefert dafür die ausdrückliche nationale Grundlage nach. An deiner Meldepflicht ändert der Zeitpunkt der Verkündung nichts: Sie folgt aus Artikel 14 der Verordnung und gilt seit dem 11. September 2026, auch für Produkte, die schon vor dem Stichtag 11. Dezember 2027 auf den Markt kamen (Artikel 69 Absatz 3).
Bußgelder: drei Stufen statt einer Zahl
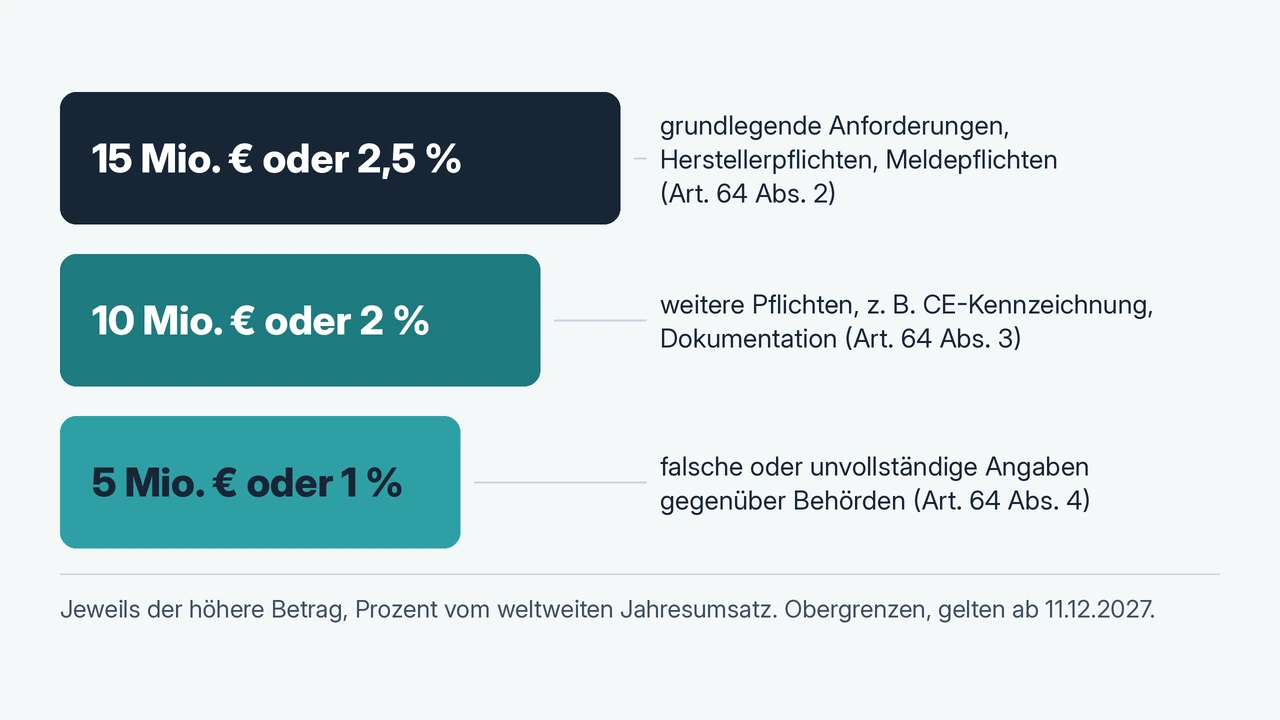
Die oft zitierten „15 Millionen Euro oder 2,5 Prozent“ sind richtig, aber nur die oberste von drei Stufen. Die Höhen stehen nicht im deutschen Gesetz, sondern direkt in Artikel 64 der Verordnung. Das BSIG regelt das Verfahren (Ordnungswidrigkeitenrecht entsprechend) und macht das BSI zur zuständigen Behörde.
| Stufe | Verstoß | Obergrenze |
|---|---|---|
| Art. 64 Abs. 2 | Nichteinhaltung der grundlegenden Cybersicherheitsanforderungen in Anhang I sowie Verstöße gegen die Herstellerpflichten in Artikel 13 und die Meldepflichten in Artikel 14 | 15 Mio. € oder 2,5 % des weltweiten Jahresumsatzes des vorangegangenen Geschäftsjahres, je nachdem, welcher Betrag höher ist |
| Art. 64 Abs. 3 | Verstöße gegen weitere ausdrücklich genannte Pflichten, darunter die Pflichten von Bevollmächtigten, Einführern und Händlern (Art. 18 bis 23), EU-Konformitätserklärung (Art. 28), CE-Kennzeichnung (Art. 30), technische Dokumentation (Art. 31) und Konformitätsbewertung (Art. 32) | 10 Mio. € oder 2 %, je nachdem, welcher Betrag höher ist |
| Art. 64 Abs. 4 | Falsche, unvollständige oder irreführende Angaben gegenüber notifizierten Stellen und Marktüberwachungsbehörden auf deren Auskunftsverlangen | 5 Mio. € oder 1 %, je nachdem, welcher Betrag höher ist |
Drei Punkte, die in der Diskussion oft untergehen:
- Obergrenzen, keine Tarife: Bei der Festsetzung sind unter anderem Art, Schwere und Dauer des Verstoßes zu berücksichtigen sowie die Größe des Unternehmens, ausdrücklich mit Blick auf Kleinst-, kleine und mittlere Unternehmen einschließlich Start-ups (Art. 64 Abs. 5).
- Ab wann: Artikel 64 gehört nicht zu den vorgezogenen Teilen der Verordnung und gilt damit ab dem 11. Dezember 2027. In Deutschland treten die passenden Bußgeldvorschriften im BSIG am selben Tag in Kraft.
- Bußgeld ist nicht alles: Die Marktüberwachung kann Korrekturmaßnahmen verlangen, Produkte vom Markt nehmen oder zurückrufen lassen. Das BSI nennt in seiner Pressemitteilung ausdrücklich, dass es Produkte vom Markt nehmen kann. Für ein kleines Unternehmen ist ein Vertriebsstopp oft teurer als das Bußgeld.
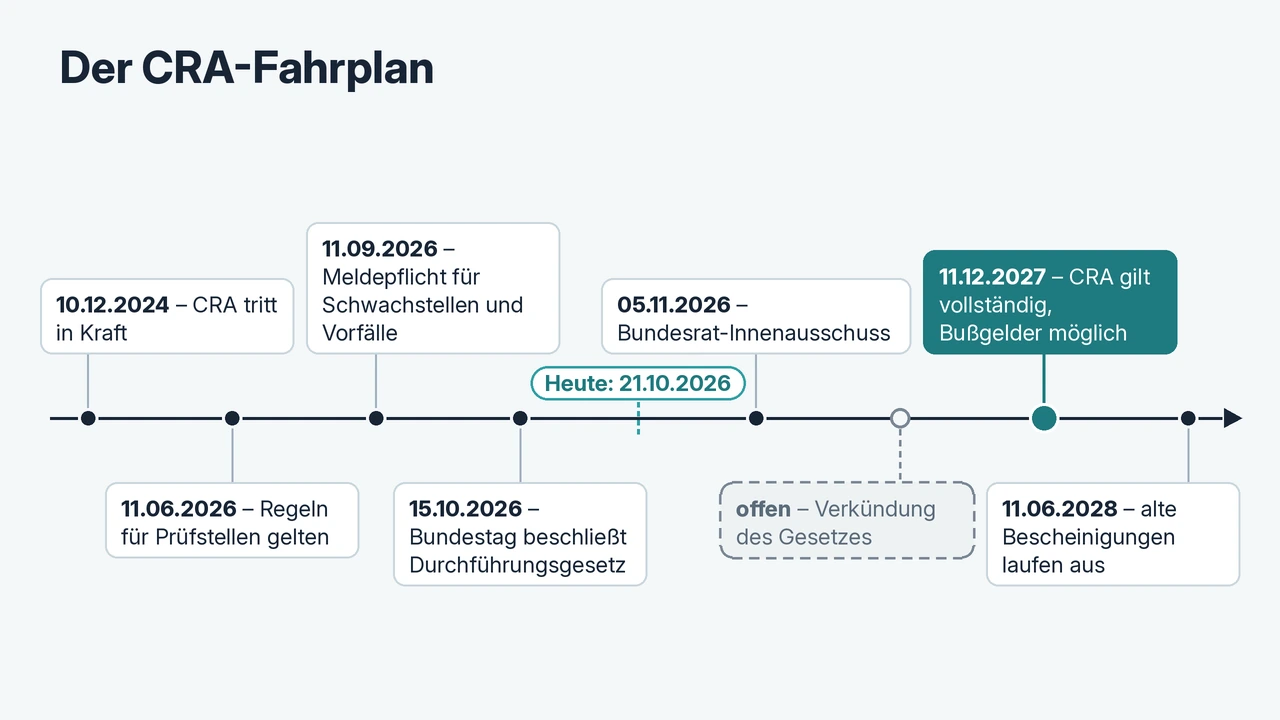
Der Fahrplan auf einen Blick
Die folgenden Daten stammen aus der Verordnung und aus den Bundestags- und Bundesratsdokumenten. Was noch nicht terminiert ist, steht als offen drin.
| Datum | Was passiert | Grundlage |
|---|---|---|
| 10.12.2024 | Die Verordnung (EU) 2024/2847 tritt in Kraft (20. Tag nach Veröffentlichung im Amtsblatt am 20.11.2024). | Art. 71 Abs. 1 CRA |
| 11.06.2026 | Kapitel IV (Notifizierung von Konformitätsbewertungsstellen, Art. 35 bis 51) gilt. | Art. 71 Abs. 2 CRA |
| 11.09.2026 | Artikel 14 (Meldung aktiv ausgenutzter Schwachstellen und schwerwiegender Vorfälle) gilt, auch für Bestandsprodukte. | Art. 71 Abs. 2, Art. 69 Abs. 3 CRA |
| 14.10.2026 | Beschlussempfehlung des Innenausschusses mit geändertem Inkrafttreten. | BT-Drs. 21/8622 |
| 15.10.2026 | Bundestag beschließt das Durchführungsgesetz. | Plenarprotokoll 21/102 |
| 05.11.2026 | Beratung im Innenausschuss des Bundesrates (zweiter Durchgang, laut Tagesordnung). | Bundesrat, TO 1046. Sitzung |
| offen | Bundesrat-Plenum, Ausfertigung, Verkündung; am Tag danach greifen die ersten BSIG-Regeln. | Art. 4 Abs. 1 des Gesetzes (Ausschussfassung) |
| 11.12.2026 | Die Mitgliedstaaten sollen bis dahin für eine ausreichende Zahl notifizierter Stellen sorgen. | Art. 35 Abs. 2 CRA |
| 11.12.2027 | Die Verordnung gilt vollständig. In Deutschland treten Marktüberwachung, Beschwerdestelle, KMU-Unterstützung und Bußgeldvorschriften in Kraft. | Art. 71 Abs. 2 CRA; Art. 4 Abs. 2 des Gesetzes |
| 11.06.2028 | Bis dahin bleiben EU-Baumusterprüfbescheinigungen und Zulassungen zu Cybersicherheitsanforderungen aus anderen EU-Harmonisierungsvorschriften gültig, sofern sie nicht vorher ablaufen. | Art. 69 Abs. 1 CRA |
Für deine eigene Planung ist der 11. Dezember 2027 kein Startschuss, sondern eine Deadline. Was ab diesem Tag in Verkehr gebracht wird, muss die CRA-Konformität bereits nachweisen können: mit abgeschlossenem Bewertungsverfahren, Dokumentation, Erklärung und CE-Zeichen. Wer dafür eine notifizierte Stelle braucht, muss deren Vorlaufzeit einrechnen.
Wie andere EU-Staaten die Durchsetzung regeln
Die Herstellerpflichten sind in der ganzen EU gleich. Unterschiedlich sind die Behörden, der Stand der nationalen Gesetze und teilweise die Ausgestaltung der Sanktionen. Ausgangspunkt für meinen Vergleich war eine Übersicht der Kanzlei Hogan Lovells vom 20. Oktober 2026. Die Angaben habe ich, soweit möglich, an den nationalen Primärquellen geprüft. Was ich dort nicht bestätigen konnte, ist als Angabe von Hogan Lovells gekennzeichnet.
| Land | Behörde(n) | Stand (21.10.2026) |
|---|---|---|
| Deutschland | BSI: Marktüberwachung, Notifizierung, CSIRT, Bußgelder; Bewertung der Prüfstellen grundsätzlich durch die DAkkS | Bundestag hat am 15.10.2026 beschlossen; Bundesrat, Verkündung offen |
| Finnland | Traficom (Kyberturvallisuuskeskus): Marktüberwachung, Notifizierung, Meldungen; für Hochrisiko-KI-Systeme die nach der KI-Verordnung zuständigen Behörden | Gesetz 439/2026 seit 1.6.2026 in Kraft. Laut Hogan Lovells sind Verstöße gegen die Meldepflicht in Finnland bereits seit dem 11.9.2026 sanktionierbar; das habe ich in der Primärquelle nicht bestätigt. |
| Malta | Malta Digital Innovation Authority: notifizierende Behörde und Marktüberwachung; das nationale CSIRT als Koordinator | Legal Notice 238 of 2026 erlassen; die Vorschriften zu Marktüberwachung und Sanktionen treten am 11.12.2027 in Kraft. Sanktionen laufen über Teil VIII des MDIA Act statt über eigene CRA-Stufen. Die Obergrenze von 350.000 € je Verstoß nennt Hogan Lovells; im Act selbst habe ich sie nicht geprüft. |
| Niederlande | Rijksinspectie Digitale Infrastructuur (RDI): Marktüberwachung und, im Auftrag des Wirtschaftsministers, Notifizierung; Bewertung der Prüfstellen durch den Raad voor Accreditatie | Tweede Kamer hat am 10.9.2026 zugestimmt, Beratung in der Eerste Kamer läuft |
| Italien | Agenzia per la cybersicurezza nazionale (ACN): notifizierende Behörde und Marktüberwachung, für bestimmte Bereiche neben sektoralen Aufsichtsbehörden wie der Banca d’Italia | Entwurf eines Legislativdekrets (Atto del Governo n. 447) am 9.10.2026 dem Parlament übermittelt |
| Dänemark | Styrelsen for Samfundssikkerhed: unter anderem notifizierende Behörde und Marktüberwachung | Gesetzentwurf seit 5.10.2026 in öffentlicher Anhörung |
| Frankreich | ANSSI: notifizierende Behörde und Kontrolle der notifizierten Stellen | Décret n° 2026-944 vom 9.10.2026 (JORF vom 11.10.2026), regelt nur die Notifizierung |
| Ungarn | Laut Hogan Lovells die Aufsichtsbehörde SZTFH für Marktüberwachung und Notifizierung | Laut Hogan Lovells Gesetz CXXXV von 2025; in der Primärquelle nicht geprüft |
Was ich daraus ableite: Für die Meldepflicht ist die Lage einfach, denn du meldest über die einheitliche ENISA-Plattform an das CSIRT des Staates deiner Hauptniederlassung. Die Verordnung definiert die Hauptniederlassung als den Mitgliedstaat, in dem die Entscheidungen zur Cybersicherheit deiner Produkte überwiegend getroffen werden. Für Marktüberwachung und Sanktionen gilt dagegen jeder Staat, in dem dein Produkt auf dem Markt ist. Wer in mehrere Länder liefert, sollte für die wichtigsten Absatzmärkte notieren, welche Behörde zuständig ist und ab wann sie sanktionieren kann.
Was das für OT-Hersteller bedeutet
Wenn du Steuerungen, Bediengeräte, Gateways, Remote-Access-Boxen oder Engineering-Software in Verkehr bringst, bist du Hersteller im Sinne des CRA. Drei Punkte sind für den OT-Bereich besonders relevant.
Einstufung prüfen, bevor du das Verfahren planst
Ob du selbst bewerten darfst oder eine notifizierte Stelle brauchst, hängt an den Anhängen III und IV. Für OT-Portfolios lohnt der genaue Blick auf Klasse I: Dort stehen unter anderem Netzmanagementsysteme, physische und virtuelle Netzschnittstellen, Betriebssysteme, VPN-Produkte sowie „Router, Modems für die Internetanbindung und Switches“. In Klasse II finden sich Firewalls sowie Intrusion-Detection- und Intrusion-Prevention-Systeme, in Anhang IV unter anderem Smart-Meter-Gateways. Ausschlaggebend ist die Kernfunktion des Produkts. Wenn eine notifizierte Stelle ins Spiel kommt, plane früh: Das deutsche Gesetz erlaubt dem BSI, Prüfstellen bei öffentlichem Interesse selbst zu bewerten; die Begründung nennt als Hauptfall, dass sonst zu wenige notifizierte Stellen verfügbar wären. Der Gesetzgeber hält einen Engpass also für möglich.
Und wegen der Entschließung zu Routern: Wer Router oder vergleichbare Netzwerktechnik herstellt, sollte damit rechnen, früh im Fokus der Marktüberwachung zu stehen.
Lange Lebensdauer, lange Pflichten
Anlagen laufen oft weit länger als fünf Jahre. Der CRA verlangt, dass der Unterstützungszeitraum die voraussichtliche Nutzungsdauer widerspiegelt; fünf Jahre sind die Untergrenze, sofern das Produkt nicht absehbar kürzer genutzt wird. Jedes bereitgestellte Sicherheitsupdate muss danach abrufbar bleiben, und zwar zehn Jahre lang oder bis zum Ende des Unterstützungszeitraums, wenn das später ist (Art. 13 Abs. 9). Technische Dokumentation und Konformitätserklärung bewahrst du mindestens zehn Jahre oder für die Dauer des Unterstützungszeitraums auf. Für Produktmanagement und Ersatzteilstrategie heißt das: Supportzusagen werden zu einer dokumentierten, kalkulierten Entscheidung.
Bestandsprodukte und wesentliche Änderungen
Produkte, die vor dem 11. Dezember 2027 in Verkehr gebracht wurden, fallen nur dann unter die übrigen CRA-Anforderungen, wenn sie danach wesentlich geändert werden. Eine wesentliche Änderung ist laut Verordnung eine Änderung, die sich auf die Konformität mit den Anforderungen aus Anhang I Teil I auswirkt oder den bestimmungsgemäßen Zweck ändert. Für OT-Hersteller mit langen Produktlinien wird damit jede größere Firmware-Version zu einer Prüffrage. Die Meldepflicht gilt für Bestandsprodukte ohnehin schon.
Fachlich ist IEC 62443 der naheliegende Rahmen, insbesondere Teil 4-1 (Secure Development Lifecycle) und Teil 4-2 (technische Anforderungen an Komponenten). Eine automatische CRA-Konformitätsvermutung ergibt sich daraus aber erst, wenn passende harmonisierte Normen im Amtsblatt veröffentlicht sind.
Was das für App-Hersteller bedeutet
Auch Software ist ein Produkt mit digitalen Elementen. Das BSI nennt in seiner Pressemitteilung zum Durchführungsgesetz Mobile Apps ausdrücklich als Beispiel. Für kleine App-Teams ändern sich durch das deutsche Gesetz keine Pflichten, wohl aber die Erwartung, dass ab Dezember 2027 jemand nachprüft.
- Neueste Version statt Versionszoo: Hast du wesentlich geänderte Folgeversionen in Verkehr gebracht, darfst du die Pflicht zu Sicherheitsupdates auf die zuletzt veröffentlichte Version beschränken, wenn Nutzer der Vorversion kostenlos darauf wechseln können und ihnen keine Zusatzkosten für Hardware oder Software entstehen (Art. 13 Abs. 10). Für Apps mit automatischen Store-Updates ist das ein realistischer Weg.
- Supportende sichtbar machen: Das Enddatum des Unterstützungszeitraums muss zum Zeitpunkt des Kaufs leicht zugänglich angegeben sein, mindestens mit Monat und Jahr (Art. 13 Abs. 19). Bei einer App gehört das in Store-Beschreibung oder Produktseite.
- Komponenten im Griff haben: Du musst Schwachstellen und Komponenten ermitteln und dokumentieren, unter anderem mit einer Software-Stückliste in einem gängigen maschinenlesbaren Format (Anhang I Teil II Nr. 1). Findest du eine Lücke in einer eingebundenen Bibliothek, meldest du sie dem Hersteller oder Maintainer dieser Komponente (Art. 13 Abs. 6).
- Hauptniederlassung klären: Sitzt dein Team in Deutschland und triffst du dort die Sicherheitsentscheidungen, ist das BSI dein CSIRT für Meldungen. Deine App ist aber in allen EU-Stores, in denen du sie anbietest, auch der dortigen Marktüberwachung unterworfen.
- Unterstützung nutzen: Das BSI soll KMU mit Schulungen und einem Reallabor unterstützen. Die entsprechende Vorschrift tritt allerdings erst am 11. Dezember 2027 in Kraft; wie die Teilnahme am Reallabor praktisch aussieht, ist noch offen.
Was du jetzt tun solltest
Die folgenden Listen sind meine Einordnung, keine amtliche Checkliste. Sie sind für kleine und mittlere Hersteller gedacht, die mit begrenzten Ressourcen priorisieren müssen.
Für alle Hersteller
- Meldeweg prüfen: Die Meldepflicht läuft seit dem 11. September 2026. Stelle sicher, dass Zuständigkeiten, Vertretung und Zugang zur ENISA-Meldeplattform funktionieren, auch am Wochenende.
- Hauptniederlassung festhalten: Dokumentiere, in welchem Mitgliedstaat die Sicherheitsentscheidungen für deine Produkte fallen. Davon hängt ab, an welches CSIRT du meldest.
- Zielmärkte und Behörden notieren: Liste deine wichtigsten EU-Absatzländer mit zuständiger Behörde und Stand der nationalen Umsetzung auf und prüfe sie quartalsweise.
- Rückwärts planen: Lege fest, welche Produkte nach dem 11. Dezember 2027 neu oder wesentlich geändert in Verkehr gehen, und plane Dokumentation und Konformitätsbewertung von diesem Datum rückwärts.
To-dos für OT-Hersteller
- Portfolio einstufen: Jedes Produkt gegen Anhang III und IV prüfen, insbesondere Switches, Router, Netzschnittstellen, Netzmanagement, Firewalls und Betriebssysteme.
- Notifizierte Stelle früh ansprechen: Wenn ein Produkt eine Drittprüfung braucht, Kapazitäten und Vorlaufzeiten jetzt klären statt im Herbst 2027.
- Supportzeiträume festlegen: Pro Produktlinie die erwartete Nutzungsdauer begründen, ein Enddatum festlegen und mit Ersatzteil- und Firmwareplanung abgleichen.
- Firmware-Roadmap prüfen: Für Bestandsprodukte bewerten, welche geplanten Releases ab Dezember 2027 eine wesentliche Änderung wären.
- Entwicklungsprozess an IEC 62443-4-1 ausrichten: Risikobewertung, Schwachstellenbehandlung und sichere Updateverteilung so dokumentieren, dass sie in die technische Dokumentation passen.
- Router und Netzwerktechnik priorisieren: Wenn du solche Produkte anbietest, Unterlagen zuerst für diese Linien vollständig machen.
Wenn du die Anforderungen im Team Schritt für Schritt durchgehen willst, hilft dir die CRA-Checkliste aus meinen OT-Vorlagen für Maschinen- und Anlagenbauer.
To-dos für App-Hersteller
- Produktstatus klären: Welche deiner Apps werden im Rahmen einer Geschäftstätigkeit angeboten, und gehört ein Backend zur Funktion dazu?
- SBOM im Build erzeugen: Automatisiert und versioniert, damit du sie auf Verlangen der Behörde vorlegen kannst.
- Update-Strategie entscheiden: Prüfen, ob du die Regel „nur die neueste Version“ nutzen kannst, und die Voraussetzungen dokumentieren.
- Supportende veröffentlichen: Für Produkte, die ab dem 11. Dezember 2027 in Verkehr gehen, Monat und Jahr in Store-Text oder auf der Produktseite angeben.
- Abhängigkeiten beobachten: Einen festen Ablauf etablieren, wie du Schwachstellen in Bibliotheken erkennst, behebst und an die Maintainer meldest.
- Datensparsamkeit mitdenken: Jede Funktion, die ohne Benutzerkonto, Tracking oder Server auskommt, verkleinert die Angriffsfläche und den Dokumentationsaufwand.
Wichtig: Dieser Artikel ist keine Rechtsberatung. Er fasst den Stand am 21. Oktober 2026 zusammen. Maßgeblich sind die Verordnung (EU) 2024/2847 und das Durchführungsgesetz in seiner verkündeten Fassung. Für die Einstufung konkreter Produkte solltest du im Zweifel fachkundigen Rat einholen.
Häufige Fragen zum CRA-Durchführungsgesetz
Ist das deutsche CRA-Durchführungsgesetz schon in Kraft?
Nein, Stand 21. Oktober 2026 nicht. Der Bundestag hat es am 15. Oktober 2026 beschlossen. Jetzt folgen der zweite Durchgang im Bundesrat, die Ausfertigung und die Verkündung im Bundesgesetzblatt. Erst am Tag nach der Verkündung treten die ersten Teile in Kraft, der Rest am 11. Dezember 2027.
Muss ich als Hersteller wegen des Gesetzes etwas Neues tun?
Nicht wegen des deutschen Gesetzes selbst. Laut Gesetzentwurf entstehen der Wirtschaft daraus keine neuen Pflichten, es benennt nur die Behörden. Deine Pflichten stehen in der EU-Verordnung (EU) 2024/2847, die unmittelbar gilt: die Meldepflicht nach Artikel 14 seit dem 11. September 2026, alles Übrige ab dem 11. Dezember 2027.
Ab wann kann das BSI Bußgelder verhängen?
Nach der beschlossenen Fassung treten die Bußgeldvorschriften im BSI-Gesetz erst am 11. Dezember 2027 in Kraft. Das passt zur EU-Verordnung, die mit Ausnahme von Artikel 14 und Kapitel IV ab diesem Tag gilt. Die Meldepflicht läuft trotzdem schon und wird von den Behörden beobachtet.
Sind beim CRA immer 15 Millionen Euro Bußgeld möglich?
Nein. Artikel 64 kennt drei Stufen: bis 15 Millionen Euro oder 2,5 Prozent des weltweiten Jahresumsatzes bei Verstößen gegen Anhang I sowie die Artikel 13 und 14, bis 10 Millionen Euro oder 2 Prozent bei bestimmten anderen Pflichten und bis 5 Millionen Euro oder 1 Prozent bei falschen oder unvollständigen Angaben gegenüber Behörden. Es gilt jeweils der höhere Betrag als Obergrenze. Bei der Bemessung zählen unter anderem Schwere, Dauer und die Größe des Unternehmens.
Ich verkaufe in mehrere EU-Länder. Welche Behörde ist für mich zuständig?
Für Meldungen nach Artikel 14 zählt das CSIRT des Mitgliedstaats, in dem du deine Hauptniederlassung hast; bei Sitz in Deutschland ist das das BSI. Die Marktüberwachung findet dagegen in jedem Staat statt, in dem dein Produkt bereitgestellt wird. Deshalb lohnt sich ein Blick darauf, welche Behörde in deinen wichtigsten Absatzländern benannt ist.
Quellen
- EUR-Lex: Verordnung (EU) 2024/2847 (Cyberresilienz-Verordnung), ABl. L vom 20.11.2024, insbesondere Art. 13, 14, 35, 64, 69, 71 und Anhänge I, III, IV
- Deutscher Bundestag: Drucksache 21/6134, Gesetzentwurf der Bundesregierung (26.05.2026) (PDF)
- Deutscher Bundestag: Drucksache 21/8622, Beschlussempfehlung und Bericht des Innenausschusses (14.10.2026, Vorabfassung) (PDF)
- Deutscher Bundestag: Plenarprotokoll 21/102, Sitzung vom 15.10.2026 (PDF)
- Deutscher Bundestag: Bundestag stimmt Gesetzentwurf zur Cybersicherheit zu (Textarchiv, 15.10.2026)
- Bundesrat: Beratungsvorgang 260/26 (erster Durchgang, 12.06.2026)
- Bundesrat: Tagesordnung der 1046. Sitzung des Ausschusses für Innere Angelegenheiten am 05.11.2026 (Stand 16.10.2026)
- BSI: Bundestag stärkt Cybersicherheit: CRA-Durchführungsgesetz verabschiedet (Pressemitteilung, 16.10.2026)
- Finlex: Laki eräiden tuotteiden kyberkestävyydestä sekä kyberturvallisuussertifioinnista 439/2026 (Finnland)
- Traficom: Uusi kyberkestävyyslaki voimaan 1.6. (29.05.2026)
- Legislation Malta: L.N. 238 of 2026, Cyber Resilience Regulations, 2026
- Eerste Kamer: Uitvoeringswet verordening cyberweerbaarheid (36.875)
- Tweede Kamer: Kamerstuk 36 875, nr. 3, Memorie van toelichting (PDF)
- Camera dei deputati: Atto del Governo n. 447, Schema di decreto legislativo (trasmesso il 9.10.2026) (PDF)
- Ministeriet for Samfundssikkerhed og Beredskab: CRA-lovforslag sendes i høring (05.10.2026)
- Légifrance: Décret n° 2026-944 du 9 octobre 2026 relatif à la notification des organismes d’évaluation de la conformité des produits comportant des éléments numériques
- Hogan Lovells: Germany adopts CRA Implementation Act as national enforcement regimes take shape across the EU (20.10.2026, Sekundärquelle für den EU-Vergleich)
Stand: 21.10.2026.
Gemeinsame Begriffe im Team
Für Risikobewertung und technische Dokumentation müssen Entwicklung, Vertrieb und Service über dieselben Schnittstellen und Protokolle sprechen. OT Lexikon erklärt Netzwerk-, Protokoll- und Anlagenbegriffe wie IP-Adresse, Gateway, VLAN, Profinet oder OPC UA praxisnah, mit Suche, Kategorien und Favoriten. Die Inhalte sind offline in der App verfügbar und brauchen kein Benutzerkonto.
OT Lexikon ansehen