Dieser Begriff gehört zur Vertiefung „OT-Security und Regulierung“ und ist nicht in der App enthalten.
Kurzdefinition
IEC 62443 ist eine internationale Normenreihe für die IT-Sicherheit industrieller Automatisierungs- und Steuerungssysteme (IACS). Sie verteilt Aufgaben auf Betreiber, Integratoren und Hersteller und arbeitet mit Zonen, Conduits und Security-Levels.
Erklärung
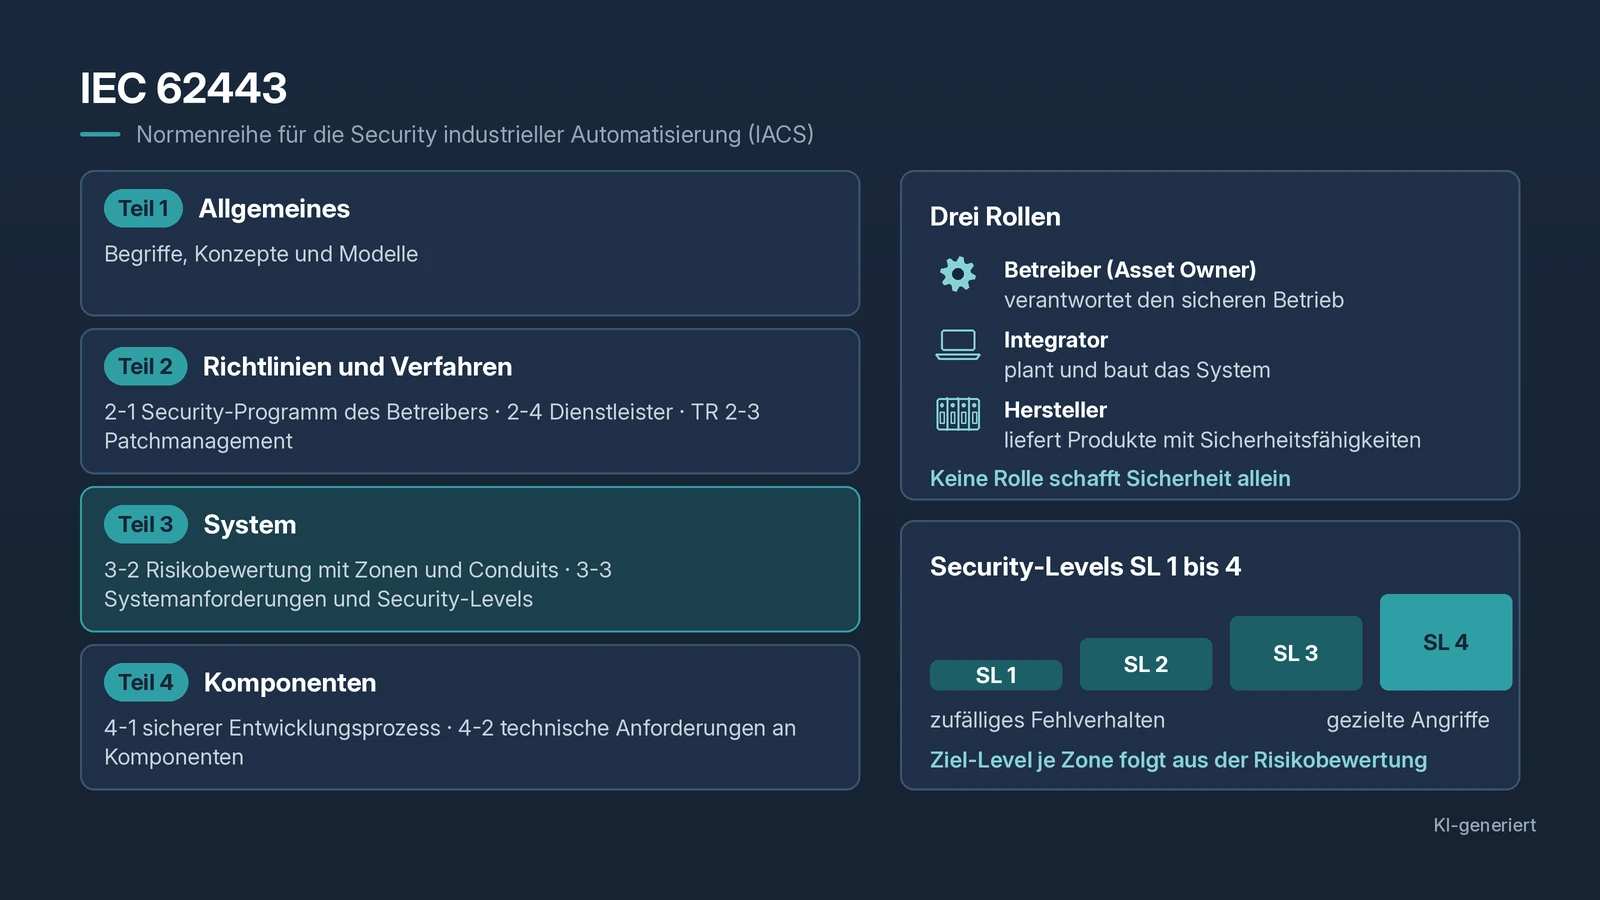
Die Reihe wird gemeinsam vom ISA-Komitee ISA99 und der IEC-Arbeitsgruppe TC 65/WG 10 entwickelt. Sie ist kein einzelnes Dokument, sondern eine Familie von Teilen, die in vier Gruppen sortiert sind. Für den Einstieg reicht es, die Gruppen und ein paar wichtige Teile zu kennen:
- Teil 1 – Allgemeines: Begriffe, Konzepte und Modelle.
- Teil 2 – Richtlinien und Verfahren: organisatorische Anforderungen, etwa an das Security-Programm des Betreibers (62443-2-1), an Dienstleister wie Integratoren und Wartungsfirmen (62443-2-4) und das Patchmanagement im IACS-Umfeld (technischer Bericht 62443-2-3).
- Teil 3 – System: die Risikobewertung für den Systementwurf mit Zonen und Conduits (62443-3-2) sowie technische Systemanforderungen und Security-Levels (62443-3-3).
- Teil 4 – Komponenten: Anforderungen an den sicheren Entwicklungsprozess beim Hersteller (62443-4-1) und technische Anforderungen an einzelne Komponenten wie Steuerungen, Switches oder Software (62443-4-2).
Ein Kerngedanke sind die Rollen. Der Betreiber (Asset Owner) verantwortet den sicheren Betrieb. Der Integrator plant und baut das System. Der Hersteller liefert Produkte, die bestimmte Sicherheitsfähigkeiten mitbringen. Keine Rolle kann die Sicherheit allein herstellen.
Der zweite Kerngedanke sind Security-Levels (SL 1 bis 4). Sie beschreiben, gegen welche Art von Angreifer ein System oder eine Zone schützen soll, von zufälligem Fehlverhalten bis zu gezielten Angriffen mit viel Wissen und Mitteln. Für jede Zone wird ein Ziel-Level festgelegt, die Komponenten müssen die dafür nötigen Fähigkeiten haben.
Die Reihe wird auch als europäische Norm (EN IEC 62443) übernommen. Sie ist für sich genommen freiwillig, wird aber in Ausschreibungen, Lieferverträgen und als Orientierung für Regulierung wie CRA und NIS2 häufig herangezogen. Die Norm selbst musst du bei IEC, ISA oder den nationalen Normungsorganisationen beziehen; eine Zusammenfassung ersetzt nicht den Normtext.
Praxisbeispiel
Ein Lebensmittelhersteller plant eine neue Linie. Er verlangt im Lastenheft vom Integrator ein Zonenmodell nach 62443-3-2 mit Ziel-Security-Levels und eine Abnahme gegen die vereinbarten Systemanforderungen aus 62443-3-3. Vom Hersteller der Steuerungen fordert er Nachweise zum Entwicklungsprozess (62443-4-1). Intern regelt er Zuständigkeiten, Patch- und Backupprozesse. So ist vorab klar, wer was liefert, und die Diskussion bei der Abnahme wird deutlich kürzer.
Typische Fehler
- „Wir machen 62443“ ohne Teil zu nennen. Die Reihe hat viele Teile; Anforderungen müssen konkret benannt werden.
- Nur Technik betrachten. Ohne Prozesse und Zuständigkeiten (Teil 2) bleibt jede Firewall Stückwerk.
- Zertifizierte Komponente gleich sicheres System. Ein Produkt nach 62443-4-2 macht die Anlage nicht automatisch sicher.
- Security-Level ohne Risikobewertung festlegen. Das Ziel-Level folgt aus der Bewertung, nicht aus dem Bauchgefühl.
- Zusammenfassungen als Normersatz. Für Verträge und Nachweise zählt der gekaufte Normtext.
Verwandte Begriffe
- Zonen & Conduits: das Strukturprinzip aus Teil 3-2
- Purdue-Modell: häufige Orientierung für Ebenen
- Patchmanagement OT: Thema von TR 62443-2-3
- CRA: EU-Pflichten für Produkte mit digitalen Elementen
- NIS2: Pflichten für Betreiber bestimmter Einrichtungen
- Asset-Inventar: Voraussetzung für jede Bewertung
Praxisnotiz von Dominik
Wer neu in die Normenreihe einsteigt, muss nicht alles auf einmal lesen. Ich rate meist, zuerst die eigene Rolle zu klären, also Betreiber, Integrator oder Hersteller, und sich dann die Teile vorzunehmen, die dazu passen. So bleibt das Thema greifbar, und du kommst schneller vom Lesen zum Umsetzen.
Weiterlesen im Blog
- IEC 62443 einfach erklärt
- Cyber Resilience Act: Fahrplan für Hersteller
- KI-Angriffe auf OT: Gegenmaßnahmen
Quellen
- IEC-Webstore, IEC 62443-3-2:2020 (Titel und Nummer): https://webstore.iec.ch/en/publication/30727 – nur referenziert
- IEC 62443-2-1, 62443-2-4, TR 62443-2-3, 62443-3-3:2013, 62443-4-1:2018, 62443-4-2:2019 – nur referenziert
- ISA: ISA/IEC 62443 Series of Standards: https://www.isa.org/standards-and-publications/isa-standards/isa-iec-62443-series-of-standards
Stand: 10/2026 · Normen werden nur referenziert, nicht zitiert.