Dieser Begriff gehört zur Vertiefung „OT-Security und Regulierung“ und ist nicht in der App enthalten.
Kurzdefinition
Patchmanagement in der OT ist der geregelte Prozess, Sicherheits- und Fehlerupdates für Steuerungen, Bediengeräte, Netzwerkkomponenten und Server zu bewerten, zu testen, einzuspielen und zu dokumentieren. Anders als in der Büro-IT stehen Verfügbarkeit und Freigaben des Herstellers im Vordergrund.
Erklärung
In der Büro-IT werden Updates oft automatisch verteilt. In der OT geht das selten: Eine Steuerung läuft rund um die Uhr, ein Neustart bedeutet Stillstand, und ein Update kann das Verhalten der Maschine verändern. Viele Systeme dürfen außerdem nur mit Versionen betrieben werden, die der Anlagen- oder Softwarehersteller freigegeben hat. Deshalb braucht es einen eigenen, planbaren Prozess.
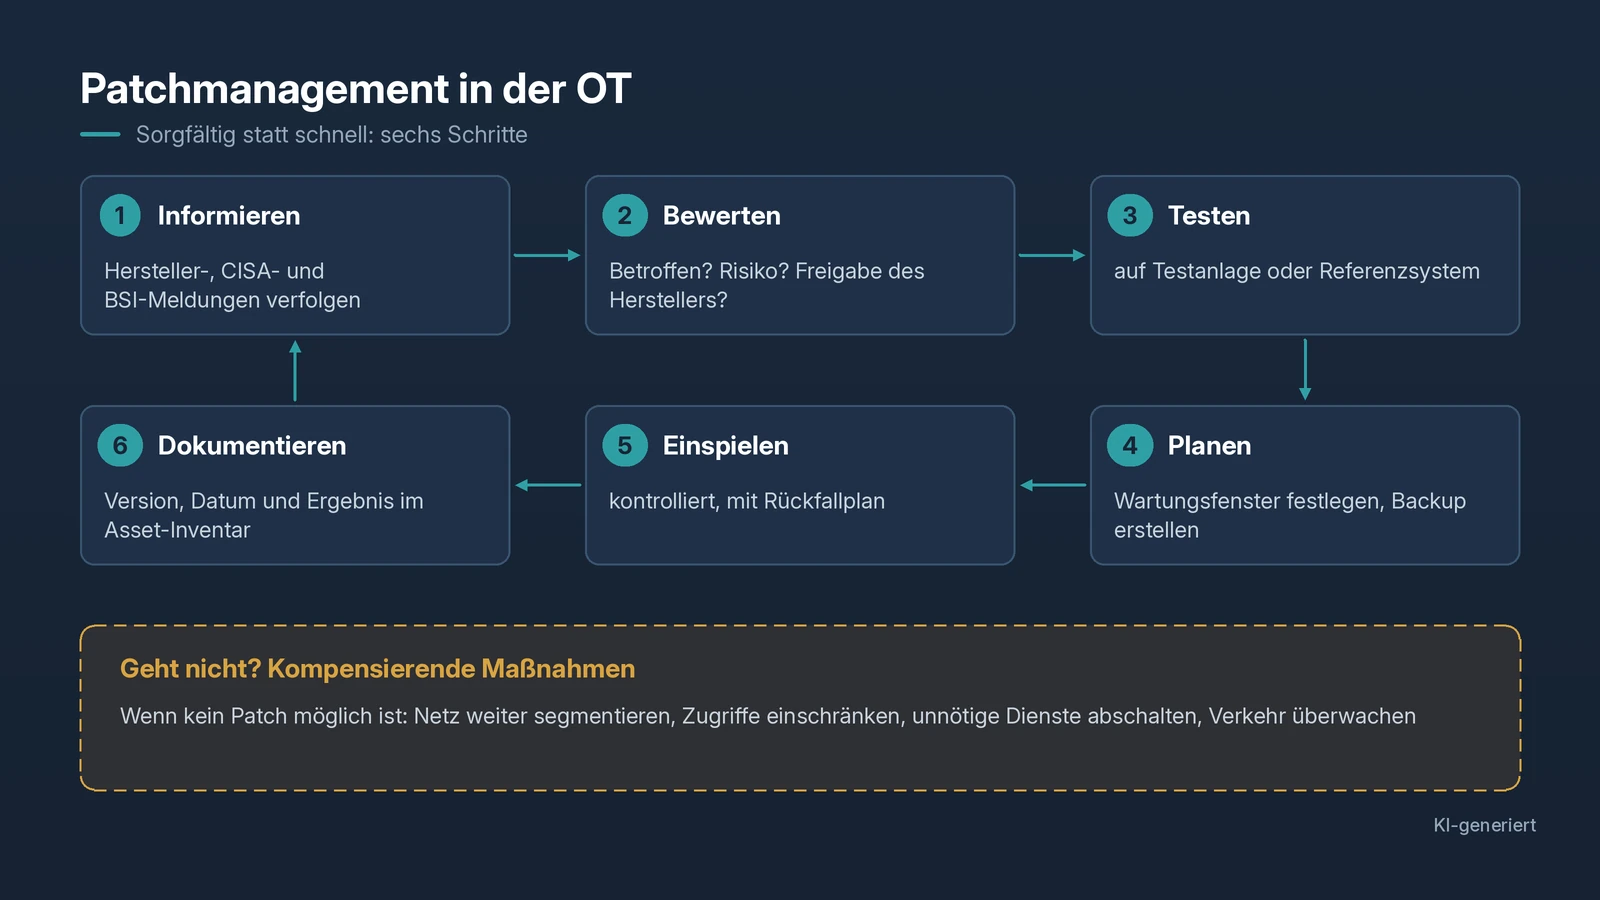
Ein praxistauglicher Ablauf sieht so aus:
- Wissen, was da ist. Ohne Asset-Inventar mit Firmware- und Softwareständen kannst du nicht beurteilen, ob eine Warnung dich betrifft.
- Informationen sammeln. Sicherheitshinweise der Hersteller, CERT-Meldungen und Freigabelisten verfolgen.
- Bewerten. Ist das Gerät betroffen? Ist die Schwachstelle in deiner Umgebung ausnutzbar, etwa weil der Dienst gar nicht erreichbar ist? Gibt es eine Freigabe?
- Testen. Möglichst an einem Testsystem oder einer weniger kritischen Anlage, sonst im kontrollierten Wartungsfenster mit Rückfallplan.
- Einspielen. Mit aktuellem Backup und dokumentiertem Stand vorher und nachher.
- Dokumentieren. Inventar aktualisieren, Ausnahmen begründen.
Nicht jedes Update lässt sich sofort einspielen. Dann helfen kompensierende Maßnahmen: den betroffenen Dienst abschalten, Zugriffe per Firewall einschränken, die Zone enger fassen oder die Überwachung verstärken. Wichtig ist, dass diese Entscheidung bewusst getroffen und festgehalten wird.
Mit dem Patchmanagement im IACS-Umfeld befasst sich der technische Bericht IEC TR 62443-2-3. Das BSI behandelt das Thema in seinen Empfehlungen für ICS-Betreiber. Auf Herstellerseite verlangt der Cyber Resilience Act künftig, dass Schwachstellen über den Lebenszyklus behandelt und Sicherheitsupdates bereitgestellt werden.
Praxisbeispiel
Ein Hersteller veröffentlicht einen Sicherheitshinweis für die Webserver-Funktion einer Steuerungsreihe. Der Instandhalter sieht im Inventar: 14 betroffene CPUs, zwölf davon mit aktivem Webserver. Für sechs Anlagen gibt der Anlagenbauer die neue Firmware frei; sie werden im nächsten geplanten Stillstand aktualisiert, mit Backup vorher und Funktionstest danach. Bei den übrigen wird der Webserver bis zur Freigabe deaktiviert und der Zugriff per Firewall auf den Engineering-Arbeitsplatz beschränkt. Alles landet im Inventar.
Typische Fehler
- „Never touch a running system“ als Dauerzustand. Ohne Prozess bleiben Lücken über Jahre offen.
- Automatische Updates aus der IT übernommen. Ein unangekündigter Neustart stoppt die Produktion.
- Kein Backup vor dem Update. Ein Rückweg ist nicht möglich.
- Ausnahmen nicht dokumentiert. Niemand weiß später, warum ein System nicht aktualisiert wurde.
- Netzwerkkomponenten vergessen. Switches, Firewalls und Fernwartungs-Gateways brauchen ebenfalls Updates.
Verwandte Begriffe
- Asset-Inventar: Grundlage jeder Bewertung
- Firmware: häufigster Patch-Gegenstand in der OT
- Backup & Restore: Rückweg vor jedem Update
- SBOM: zeigt, welche Softwarekomponenten betroffen sein können
- IEC 62443: Normenreihe mit eigenem Patch-Bericht
- CRA: Update-Pflichten auf Herstellerseite
Praxisnotiz von Dominik
Bewährt hat sich bei mir ein fester, ruhiger Rhythmus: Sicherheitshinweise regelmäßig sichten und bewerten, auch wenn am Ende nichts eingespielt wird. So wird Patchmanagement zur Routine statt zur Feuerwehraktion, und die Frage „Sind wir betroffen?“ ist schnell beantwortet. Wichtig ist mir, dass die Bewertung festgehalten wird, nicht nur das Update selbst.
Weiterlesen im Blog
- IEC 62443 einfach erklärt
- Cyber Resilience Act: Fahrplan für Hersteller
- KI-Angriffe auf OT: Gegenmaßnahmen
Quellen
- IEC TR 62443-2-3 (Patch management in the IACS environment) – nur referenziert
- BSI: Empfehlungen für Betreiber von ICS: https://www.bsi.bund.de/DE/Themen/Unternehmen-und-Organisationen/Informationen-und-Empfehlungen/Empfehlungen-nach-Angriffszielen/Industrielle-Steuerungs-und-Automatisierungssysteme/Allgemeine-Empfehlungen/Empfehlungen-fuer-ICS-Betreiber/empfehlungen-fuer-ics-betreiber.html
- EU-Kommission, Cyber Resilience Act: https://digital-strategy.ec.europa.eu/de/policies/cyber-resilience-act
Stand: 10/2026 · Normen werden nur referenziert, nicht zitiert.