Dieser Begriff gehört zur Vertiefung „OT-Security und Regulierung“ und ist nicht in der App enthalten.
Kurzdefinition
Netzwerksegmentierung bedeutet, ein Produktionsnetz in mehrere getrennte Bereiche aufzuteilen, deren Verkehr untereinander nur über kontrollierte Übergänge läuft. So bleiben Störungen, Fehlkonfigurationen und Angriffe auf einen Bereich begrenzt.
Erklärung
Viele gewachsene Produktionsnetze sind flach: Alle Steuerungen, Panels, Kameras, Server und manchmal sogar Büro-PCs liegen im selben Subnetz. Das ist bequem, aber riskant. Ein Broadcast-Sturm, eine doppelte IP-Adresse oder Schadsoftware erreicht sofort alle Geräte.
Segmentierung setzt auf mehreren Ebenen an:
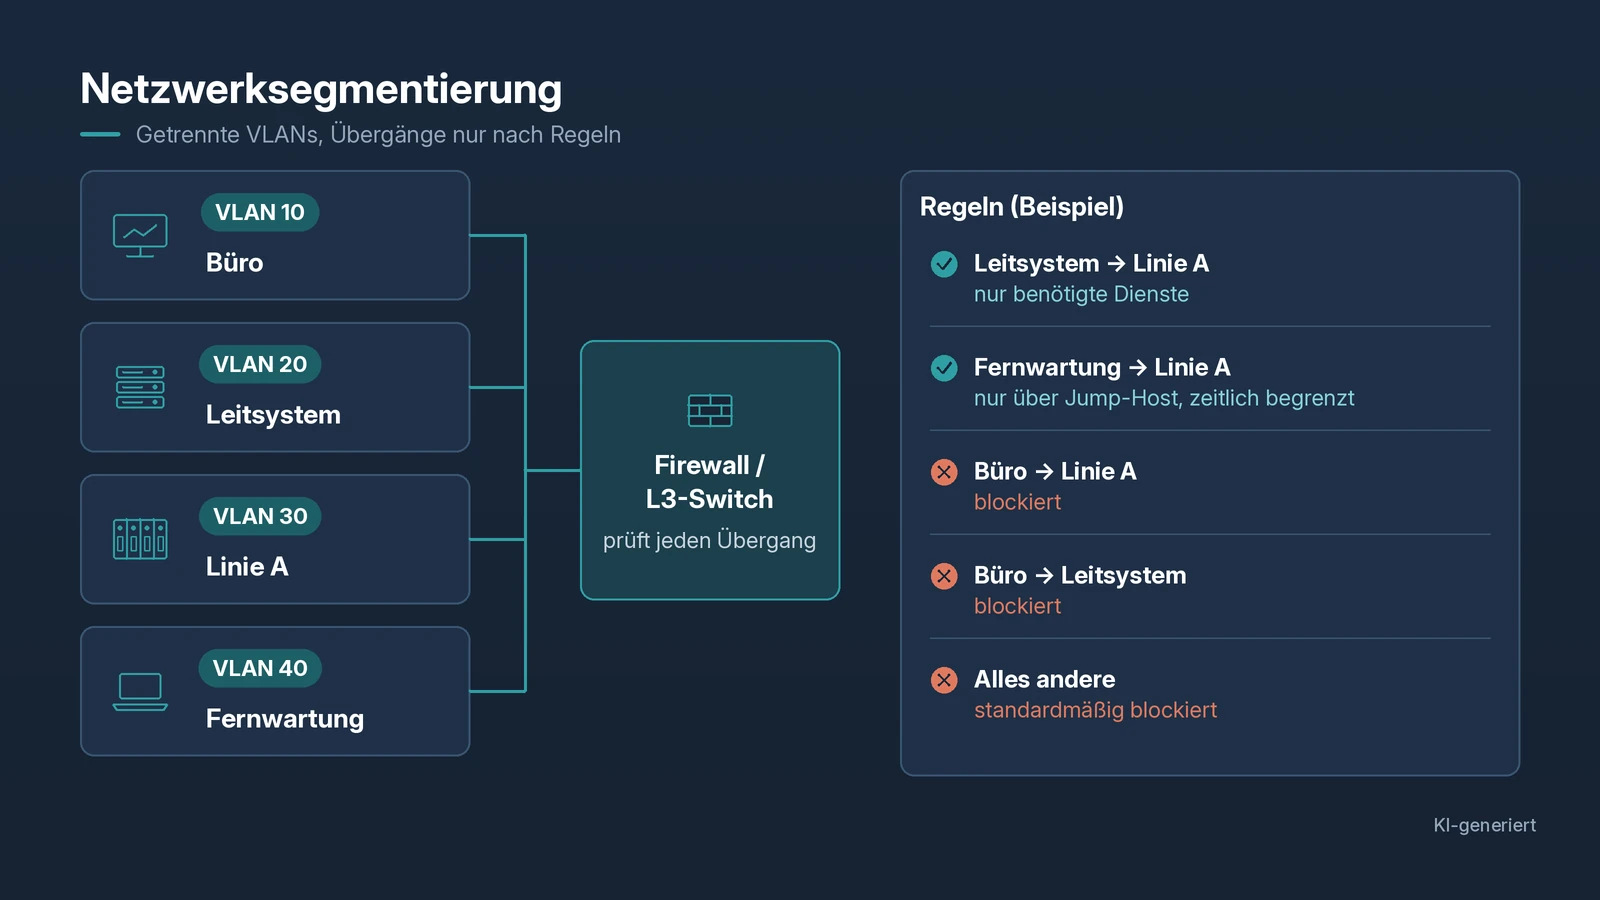
- Ebene 2 mit VLANs: Ein Switch trennt logisch verschiedene Netze, auch wenn sie dieselbe Hardware nutzen. Broadcasts bleiben im eigenen VLAN.
- Ebene 3 mit Routern und Subnetzen: Jedes Segment bekommt ein eigenes IP-Subnetz. Verkehr zwischen ihnen muss geroutet werden.
- Regeln mit Firewalls: Erst die Firewall entscheidet, welche Verbindungen zwischen Segmenten erlaubt sind, nach Quelle, Ziel, Port und Richtung.
- Physische Trennung: Für besonders kritische Bereiche, etwa Sicherheitstechnik, kann auch eigene Hardware sinnvoll sein.
Wichtig: Ein VLAN allein ist eine Trennung, aber noch keine Sicherheitsmaßnahme. Routet ein Layer-3-Switch alles zwischen den VLANs, ist das Netz logisch wieder flach. Erst mit Regeln am Übergang wird daraus eine wirksame Segmentierung.
Die Frage, wie man schneidet, beantworten Modelle: Das Purdue-Modell trennt nach Ebenen (Feld, Steuerung, Leitebene, IT), IEC 62443 nach Zonen mit gleichem Schutzbedarf und Conduits dazwischen. In der Praxis bewährt sich oft eine Kombination: eine OT-DMZ zur IT, darunter Zonen pro Linie oder Anlagenteil und eigene Segmente für Kameras, Gebäudetechnik oder Fernwartung.
Segmentierung ist auch eine Hilfe im Alltag: Kleine, klar benannte Netze mit sauberem IP-Adressplan machen die Fehlersuche einfacher. Wer weiß, dass 10.10.20.0/24 die Linie 2 ist, findet Geräte schneller.
Vorsicht bei der Umsetzung im laufenden Betrieb: Profinet-Echtzeitverkehr läuft auf Ebene 2 und lässt sich nicht einfach über Router führen. IO-Controller und IO-Devices einer Anlage gehören deshalb in dasselbe Segment; getrennt wird zwischen Anlagen.
Praxisbeispiel
Ein Werk mit einem flachen Netz 192.168.0.0/16 plant die Segmentierung in Schritten. Zuerst wird inventarisiert, wer mit wem spricht. Dann bekommt jede Linie ein eigenes VLAN und Subnetz (Linie 1: 10.10.10.0/24, Linie 2: 10.10.20.0/24), Kameras ein eigenes Segment, die SCADA-Server ein weiteres. Eine Industrie-Firewall verbindet die Segmente; die Regeln stammen aus der vorherigen Verkehrsanalyse. Die Umstellung erfolgt linienweise in geplanten Stillständen. Ergebnis: Ein Fehler an Linie 1 legt Linie 2 nicht mehr lahm.
Typische Fehler
- VLANs ohne Regeln. Getrennt auf dem Papier, offen im Routing.
- Ohne Verkehrsanalyse umstellen. Danach fehlen Verbindungen, die niemand dokumentiert hatte.
- Profinet über Segmentgrenzen. Echtzeitverkehr wird durch einen Router getrennt, und die Anlage steht.
- Zu große Segmente. Ein „OT-VLAN“ für das ganze Werk bringt wenig.
- Ausnahmen werden zur Regel. Temporäre „Any-Any“-Freigaben bleiben dauerhaft.
Verwandte Begriffe
- VLAN: Trennung auf Ebene 2
- Router und Subnetzmaske: Trennung auf Ebene 3
- Firewall: Regeln an den Übergängen
- Zonen & Conduits: Planungsmodell aus IEC 62443
- Purdue-Modell: Orientierung nach Ebenen
- OT-DMZ: Übergang zur IT
Praxisnotiz von Dominik
Bei der Verkehrsanalyse vor einer Segmentierung schaue ich lieber etwas länger hin als zu kurz. Manche Verbindungen tauchen nur selten auf, etwa bei einem Backup-Lauf, einem Rezeptwechsel oder einer periodischen Auswertung. Wenn es geht, lasse ich neue Firewall-Regeln zunächst nur protokollieren, bevor sie wirklich sperren.
Weiterlesen im Blog
- VLANs einfach erklärt
- IP-Adressplan für eine Produktionslinie
- IEC 62443 einfach erklärt
- IP Subnet Rechner: Funktionen und Praxis
Quellen
- NIST SP 800-82 Rev. 3, Guide to Operational Technology (OT) Security: https://csrc.nist.gov/pubs/sp/800/82/r3/final
- IEC 62443-3-2:2020 (IEC-Webstore): https://webstore.iec.ch/en/publication/30727 – nur referenziert
- IEEE 802.1Q (VLAN) – nur referenziert
Stand: 10/2026 · Normen werden nur referenziert, nicht zitiert.