Kurzdefinition
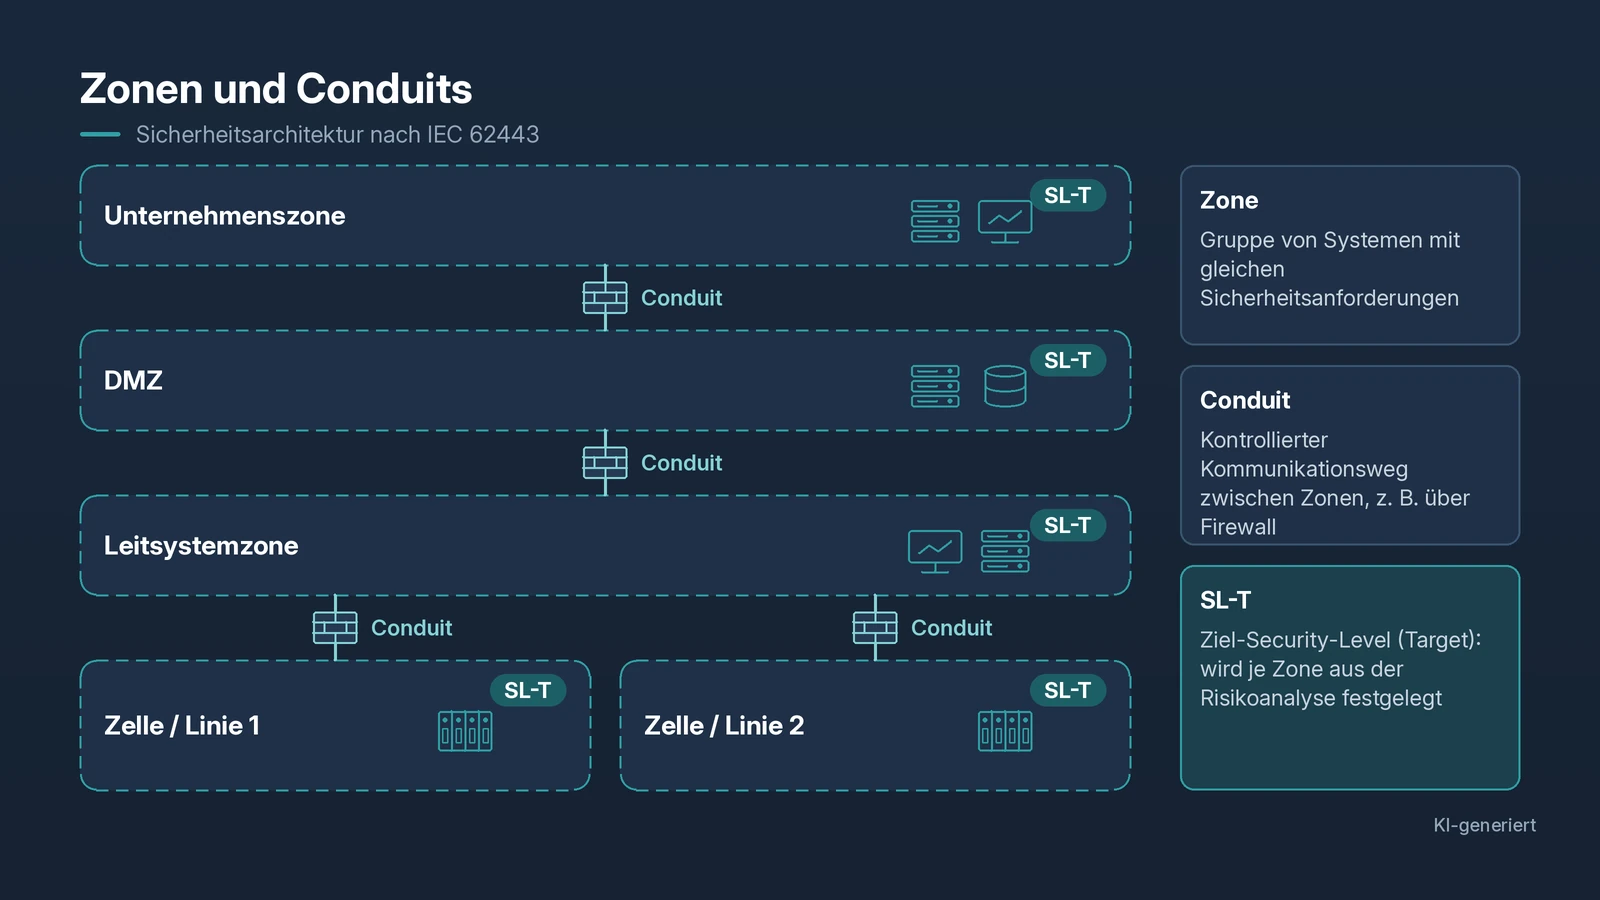
Zonen und Conduits sind das Strukturprinzip von IEC 62443: Eine Zone fasst Komponenten mit gleichem Schutzbedarf zusammen, ein Conduit ist die geregelte Kommunikationsverbindung zwischen Zonen. So wird festgelegt, wer mit wem sprechen darf und wie gut jede Zone geschützt sein muss.
Erklärung
Stell dir eine Werkshalle mit abgetrennten Bereichen vor. Nicht jeder darf überall hin, und zwischen den Bereichen gibt es Türen mit Zutrittskontrolle. Eine Zone ist so ein Bereich, ein Conduit ist die Tür mit ihren Regeln.
Eine Zone ist eine logische oder physische Gruppe von Geräten und Systemen mit gemeinsamen Sicherheitsanforderungen, zum Beispiel alle Steuerungen und Bediengeräte einer Linie, das Kameranetz oder die SCADA-Server. Für jede Zone wird ein Ziel-Security-Level (SL-T) festgelegt, abhängig davon, welchen Angreifern sie standhalten soll.
Ein Conduit beschreibt die Verbindung zwischen zwei oder mehr Zonen: welche Systeme kommunizieren, über welche Protokolle und Ports, in welche Richtung und mit welchen Schutzmaßnahmen. In der Praxis wird ein Conduit oft durch eine Firewall, einen Router mit Zugriffsregeln oder eine Datendiode umgesetzt.
Das Vorgehen ist in IEC 62443-3-2 („Security risk assessment for system design“) beschrieben, in eigenen Worten zusammengefasst: das betrachtete System abgrenzen, in Zonen und Conduits aufteilen, das Risiko je Zone und Conduit bewerten, Ziel-Security-Levels festlegen und die Anforderungen dokumentieren. Welche technischen Anforderungen ein System je Security-Level erfüllen sollte, behandelt IEC 62443-3-3.
Wichtig ist die Abgrenzung zur Netzwerktechnik. Ein VLAN trennt Verkehr auf Ebene 2, ist aber für sich noch kein Conduit. Erst wenn der Übergang zwischen den Netzen durch Regeln kontrolliert und dokumentiert ist, entsteht das, was die Norm meint. Umgekehrt kann eine Zone auch mehrere VLANs umfassen.
Praxisbeispiel
Ein Werk teilt die Verpackungslinie in drei Zonen: Steuerungsnetz der Linie (SPS, HMI, Antriebe), Kameranetz für die Qualitätsprüfung und das SCADA-Servernetz. Zwischen den Zonen steht eine Industrie-Firewall. Erlaubt sind nur zwei Conduits: OPC UA vom SCADA-Server zur Linien-SPS und ein Diagnosezugang vom Engineering-Arbeitsplatz. Alles andere ist gesperrt. Im Zonenplan sind Geräte, Regeln, SL-T und Verantwortliche dokumentiert. Als später eine Kamera kompromittiert wird, bleibt die Linie unberührt.
Typische Fehler
- Flaches Netz. Alle Geräte in einem Netz, keine Zonen; ein Problem erreicht alles.
- VLANs ohne Regeln. Netze sind getrennt, aber der Router routet alles zwischen ihnen.
- Fernwartung erreicht zu viel. Der Zugang endet nicht in einer Zone, sondern im ganzen Produktionsnetz.
- Zonen nur im Kopf. Ohne Zonenplan und Regelliste ist die Struktur nach dem nächsten Umbau weg.
- Conduits „vorsorglich“ weit offen. „Any-Any“-Regeln für die Inbetriebnahme bleiben stehen.
Verwandte Begriffe
- Security-Zone: der Begriff in der App
- Firewall: setzt Conduits technisch um
- VLAN: trennt Netze, ersetzt aber keine Regeln
- Netzwerksegmentierung: die technische Umsetzung
- IEC 62443: die Normenreihe dahinter
- Purdue-Modell: Ebenenmodell als Orientierung
- OT-DMZ: Pufferzone zwischen IT und OT
Praxisnotiz von Dominik
Einen Zonenplan entwerfe ich nicht allein am Schreibtisch, sondern zusammen mit Leuten aus Produktion und Instandhaltung. Sie wissen, welche Anlagenteile zusammengehören und welche Verbindungen im Alltag wirklich gebraucht werden. Die Netzwerktechnik richte ich danach am Prozess aus, nicht umgekehrt.
Weiterlesen im Blog
Quellen
- IEC 62443-3-2:2020, Security risk assessment for system design (IEC-Webstore, Titel und Nummer): https://webstore.iec.ch/en/publication/30727 – nur referenziert
- IEC 62443-3-3:2013, System security requirements and security levels – nur referenziert
- ISA: ISA/IEC 62443 Series of Standards: https://www.isa.org/standards-and-publications/isa-standards/isa-iec-62443-series-of-standards
- App „OT Lexikon: Netzwerk & SPS“, Eintrag Security-Zone (Faktenbasis, Stand 08.10.2026)
Stand: 10/2026 · Normen werden nur referenziert, nicht zitiert.