Dieser Begriff gehört zur Vertiefung „OT-Security und Regulierung“ und ist nicht in der App enthalten.
Kurzdefinition
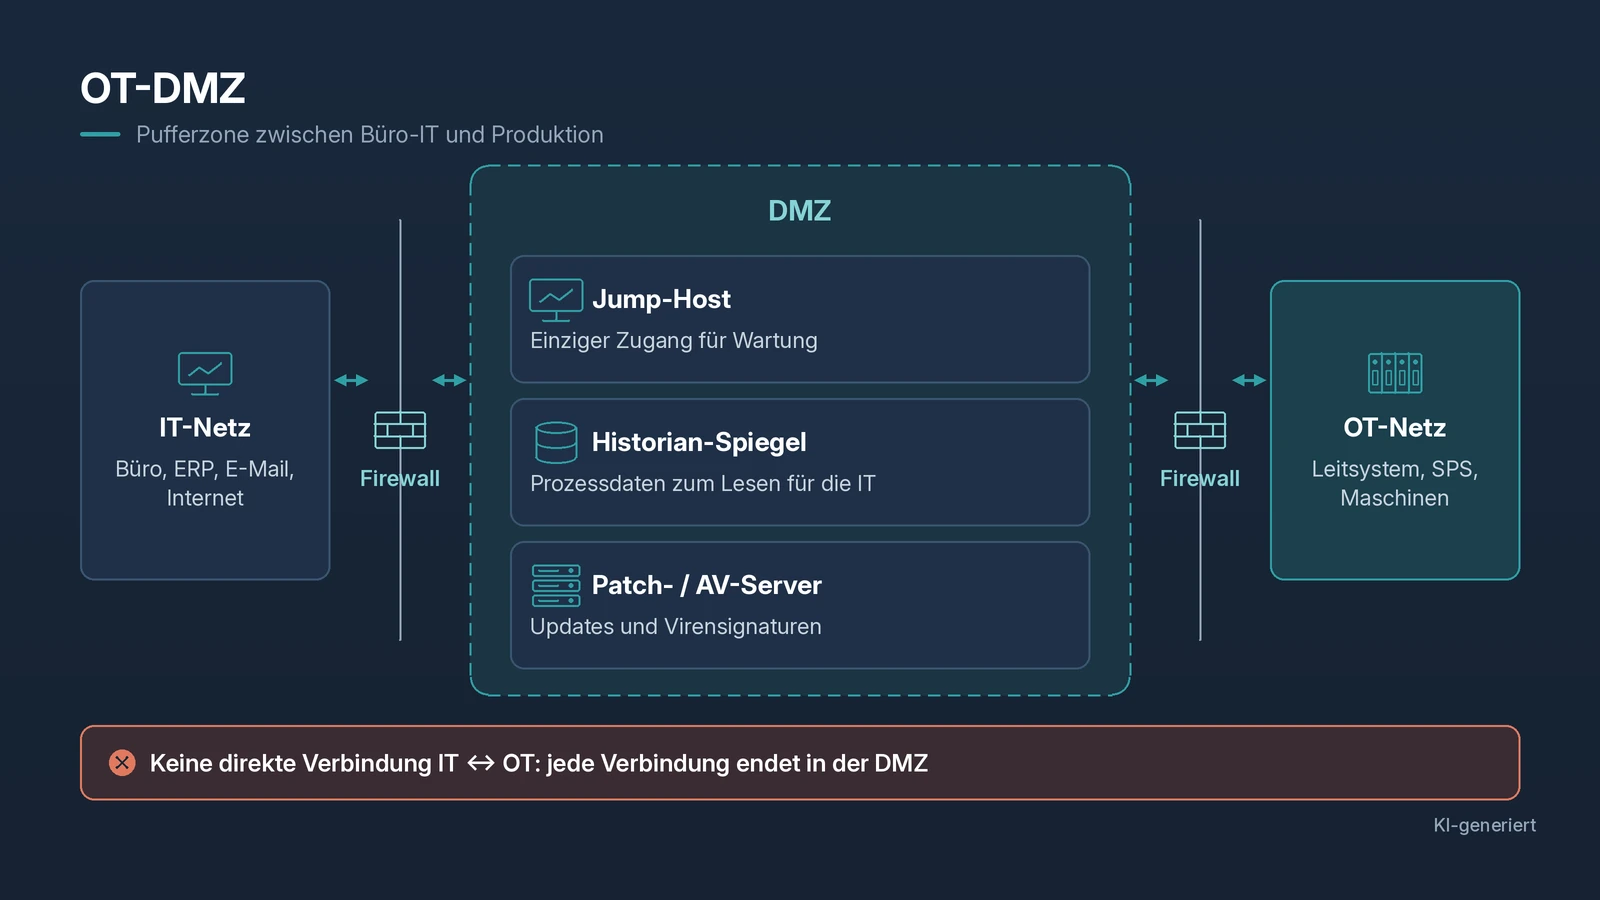
Eine OT-DMZ (demilitarisierte Zone) ist ein eigenes Netzsegment zwischen Unternehmens-IT und Produktionsnetz. Daten und Zugriffe laufen über Systeme in dieser Zone, sodass es keine direkte Verbindung von der IT in die Steuerungsnetze gibt.
Erklärung
In vielen Anlagen gibt es berechtigte Gründe für Verbindungen zwischen Büro und Produktion: Produktionsdaten für Auswertungen, Updates für Virenschutz und Betriebssysteme, Fernwartung durch Lieferanten. Wird dafür einfach eine Route zwischen beiden Netzen geöffnet, kann aber auch Schadsoftware aus der IT direkt in die OT gelangen.
Die DMZ löst das mit einem einfachen Prinzip: Nichts geht direkt durch. Die IT spricht nur mit Systemen in der DMZ, die OT ebenfalls. In der DMZ liegen zum Beispiel:
- ein gespiegelter Historian oder Report-Server mit Kopien der Produktionsdaten
- ein Update- oder Patch-Server, der geprüfte Updates bereitstellt
- ein Sprungserver bzw. Fernwartungs-Gateway für externe Zugriffe
- Dateiübergabe-Systeme mit Prüfung auf Schadsoftware
Technisch wird die DMZ meist mit Firewalls umgesetzt: entweder zwei Firewalls hintereinander (IT-seitig und OT-seitig), oft von unterschiedlichen Herstellern, oder eine Firewall mit getrennten Schnittstellen. Die Regeln sind so gebaut, dass Verbindungen in der Regel in der DMZ enden. Ein Verbindungsaufbau direkt von der IT in die OT ist nicht vorgesehen.
Im Purdue-Modell wird die DMZ oft als Ebene 3.5 bezeichnet. In der Sprache von IEC 62443 ist sie eine eigene Zone mit klar definierten Conduits zur IT und zur OT. NIST beschreibt in SP 800-82 die DMZ als empfohlene Architektur zwischen Unternehmens- und Steuerungsnetz; das BSI empfiehlt in seinem Papier zur industriellen Fernwartung, die Fernwartungskomponente in einer vorgelagerten Zone und nicht direkt im Produktionsnetz zu betreiben.
Praxisbeispiel
Das Controlling möchte Stückzahlen und Ausschussquoten aus der Produktion sehen. Statt einen Büro-PC auf den SCADA-Server zugreifen zu lassen, schiebt der Historian in der OT seine Daten in festen Abständen auf einen Report-Server in der DMZ. Die Büro-IT liest nur von dort. Die OT-seitige Firewall erlaubt ausschließlich diese eine Verbindung von innen nach außen. Als später ein Büro-PC mit Schadsoftware infiziert wird, endet die Ausbreitung an der DMZ.
Typische Fehler
- DMZ als Durchgangsstation. Regeln erlauben Verbindungen von der IT „durch“ die DMZ bis zur SPS.
- Doppelte Netzwerkkarte statt DMZ. Ein Server mit Bein in IT und OT umgeht jede Firewall.
- Zu viele Dienste in der DMZ. Domänencontroller oder Fileserver der IT werden einfach mit hineingestellt.
- Keine Pflege. Systeme in der DMZ werden nicht gepatcht, weil sie „weder IT noch OT“ sind.
- Regeln ohne Doku. Niemand weiß nach zwei Jahren, warum ein Port offen ist.
Verwandte Begriffe
- Purdue-Modell: Einordnung als Ebene 3.5
- Firewall: Kernkomponente der DMZ
- Fernwartung: Zugang für Externe über die DMZ
- Historian: typischer Datenspiegel
- Netzwerksegmentierung: das übergeordnete Prinzip
- Zonen & Conduits: DMZ als eigene Zone
Praxisnotiz von Dominik
Wenn jemand aus dem Büro direkten Zugriff auf ein Produktionssystem möchte, frage ich zuerst, was genau gebraucht wird. Oft reicht eine Kopie der Daten in der DMZ, und die Anfrage ist erledigt, ohne dass eine neue Verbindung ins Produktionsnetz entsteht. Dieses Gespräch dauert meist kürzer als die Diskussion über eine Ausnahme in der Firewall.
Weiterlesen im Blog
Quellen
- NIST SP 800-82 Rev. 3, Guide to Operational Technology (OT) Security: https://csrc.nist.gov/pubs/sp/800/82/r3/final
- BSI-CS 108, Fernwartung im industriellen Umfeld (Allianz für Cyber-Sicherheit): https://www.allianz-fuer-cybersicherheit.de/SharedDocs/Downloads/Webs/ACS/DE/BSI-CS/BSI-CS_108.html
- IEC 62443-3-2 – nur referenziert
Stand: 10/2026 · Normen werden nur referenziert, nicht zitiert.