IT
VLANs einfach erklärt: Netze trennen, ohne neue Kabel zu ziehen
Drucker, Büro-PCs, Kameras und Steuerungen hängen oft an denselben Switches. Mit VLANs teilst du diese Infrastruktur in getrennte logische Netze auf, ohne ein einziges neues Kabel zu ziehen. Dieser Artikel erklärt, wie das technisch funktioniert, was Access- und Trunk-Ports sind und wo die Grenzen von VLANs liegen.
Das Problem: Ein Netz für alles
In einem klassischen, „flachen“ Netzwerk kann jedes Gerät jedes andere direkt erreichen. Broadcasts, etwa ARP-Anfragen, landen bei allen Teilnehmern. Das ist bequem, aber aus Sicherheitssicht ungünstig: Ein kompromittierter Büro-PC steht im selben Netz wie die Steuerung der Verpackungsmaschine.
Die naheliegende Lösung wäre, für jede Gruppe eigene Switches und eigene Kabel zu verlegen. Das ist teuer und oft gar nicht machbar, weil Kabelwege fehlen oder ein Schaltschrank nur Platz für einen Switch hat. Genau hier setzen VLANs an.
Was ein VLAN ist
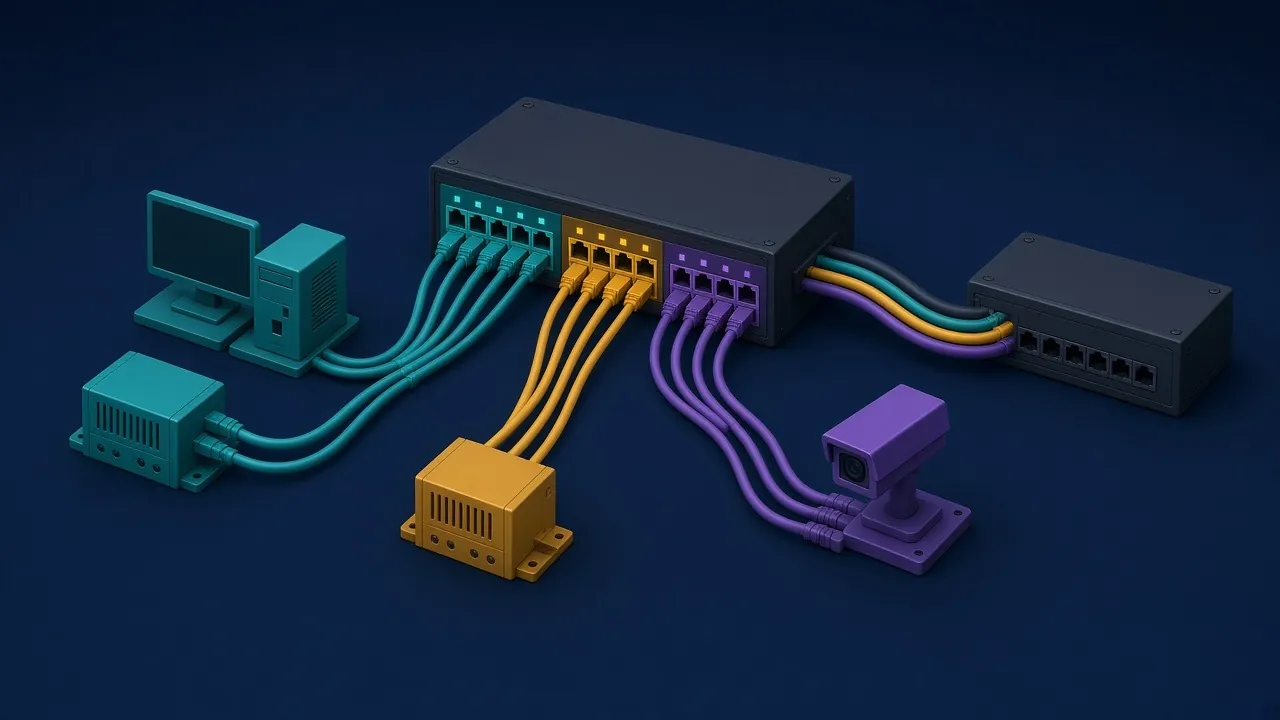
Ein VLAN ist ein logisches Netzwerk innerhalb einer physischen Switch-Infrastruktur. Der NIST-Leitfaden zur OT-Sicherheit beschreibt es anschaulich: Ein Switch mit acht Ports lässt sich so konfigurieren, dass die Ports 1 bis 4 ein VLAN bilden und die Ports 5 bis 8 ein anderes. Physisch hängen alle acht Ports am selben Gerät, logisch ist jeder Port nur mit den Ports seines eigenen VLANs verbunden.
Geräte in unterschiedlichen VLANs sehen sich auf Layer 2 also nicht. Sie bekommen auch die Broadcasts des anderen VLANs nicht mit. In der Praxis bekommt jedes VLAN zusätzlich ein eigenes IP-Subnetz, etwa 192.168.10.0/24 für die Büro-PCs und 192.168.20.0/24 für die Kameras.
So funktioniert IEEE 802.1Q
Damit mehrere VLANs über eine gemeinsame Leitung zwischen zwei Switches laufen können, muss jeder Frame erkennen lassen, zu welchem VLAN er gehört. Dafür definiert der Standard IEEE 802.1Q, aktuell in der Fassung 802.1Q-2022 mit Ergänzungen, ein zusätzliches Feld im Ethernet-Frame: das VLAN-Tag.
Aufbau des VLAN-Tags
Das Tag ist 4 Byte lang und sitzt zwischen der Quell-MAC-Adresse und dem Typ-/Längenfeld des Frames. Es besteht aus vier Teilen:
- TPID (16 Bit): Der Wert 0x8100 kennzeichnet den Frame als 802.1Q-getaggt.
- PCP (3 Bit): Die Priorität nach IEEE 802.1p, Werte von 0 bis 7. Damit lässt sich zeitkritischer Verkehr bevorzugen.
- DEI (1 Bit): Markiert Frames, die bei Überlast eher verworfen werden dürfen (früher CFI).
- VID (12 Bit): Die eigentliche VLAN-ID. Theoretisch sind 4096 Werte möglich, 0 und 4095 sind aber reserviert. Nutzbar sind also die VLANs 1 bis 4094.
Durch das Tag wächst ein Ethernet-Frame um 4 Byte; die maximale Framegröße steigt laut Cisco von 1518 auf 1522 Byte. Reichen 4094 VLANs nicht aus, etwa bei Netzbetreibern, lässt sich mit QinQ (IEEE 802.1ad) ein zweites Tag davorsetzen. Was zusätzliche Tags für MTU und Nutzdaten bedeuten, siehst du im Rechner MTU, MSS und Overhead in meinen Online-Tools.
Access-Ports und Trunk-Ports
Im Alltag begegnen dir VLANs vor allem über zwei Port-Typen.
Access-Port
Ein Access-Port gehört genau einem VLAN. Das angeschlossene Endgerät – ein PC, eine Kamera, eine Steuerung – merkt davon nichts. Es sendet ganz normale, ungetaggte Frames. Der Switch ordnet sie intern dem konfigurierten VLAN zu und entfernt das Tag wieder, bevor er Frames an das Gerät ausliefert. Deshalb musst du an den meisten Endgeräten nichts einstellen.
Trunk-Port
Ein Trunk-Port transportiert mehrere VLANs über eine Leitung, typischerweise zwischen zwei Switches oder vom Switch zum Router. Hier werden die Frames mit dem 802.1Q-Tag versehen, damit die Gegenseite sie wieder zuordnen kann. Eine Ausnahme ist das sogenannte Native VLAN: Dessen Frames werden laut Cisco auf dem Trunk ungetaggt übertragen. Wichtig ist, dass auf beiden Seiten eines Trunks dasselbe Native VLAN konfiguriert ist – sonst landen Frames im falschen Netz.
Je nach Hersteller heißen die Begriffe anders, etwa „untagged“ und „tagged“ statt Access und Trunk. Das Prinzip bleibt gleich.
Ein einfaches Beispiel
Angenommen, in einer kleinen Halle hängen an zwei Switches Büro-PCs, IP-Kameras und zwei Maschinensteuerungen. Ein mögliches Schema wäre: VLAN 10 für das Büro, VLAN 20 für die Kameras, VLAN 30 für die Maschinen. Die Endgeräte hängen an Access-Ports im jeweiligen VLAN, die Verbindung zwischen den beiden Switches läuft als Trunk mit allen drei VLANs. Eine Firewall erlaubt dem Büro den Zugriff auf die Kamera-Aufzeichnung, aber keine direkten Verbindungen ins Maschinen-VLAN. Kein neues Kabel, aber drei sauber getrennte Netze.
Verbindung zwischen VLANs: nur über Layer 3
Ein VLAN allein ist eine Sackgasse: Geräte darin erreichen nur ihresgleichen. Soll der Büro-PC auf den Netzwerkdrucker im anderen VLAN zugreifen, braucht es einen Router, einen Layer-3-Switch oder eine Firewall, die zwischen den Subnetzen vermittelt. Genau an dieser Stelle entsteht der Sicherheitsgewinn: Hier lässt sich festlegen, welche Verbindungen erlaubt sind und welche nicht.
Ein häufiger Denkfehler ist, VLANs selbst schon für eine Sicherheitsfunktion zu halten. Sie trennen den Verkehr, aber erst die Regeln am Übergang entscheiden, was tatsächlich durchkommt. Ein Router, der zwischen allen VLANs alles erlaubt, macht die Trennung praktisch wirkungslos.
VLANs im OT-Netz
In Produktionsumgebungen sind VLANs ein verbreitetes Mittel, um Bereiche voneinander abzugrenzen, etwa Maschinen, Visualisierung, Kameras und Fernwartung. Der NIST-Leitfaden SP 800-82 bezeichnet VLANs als kosteneffiziente Möglichkeit zur Segmentierung von OT-Netzen. Er schränkt aber auch ein: Für besonders kritische Geräte, etwa solche, die Sicherheitsfunktionen unterstützen, sollten Organisationen physisch getrennte Switches in Betracht ziehen.
Ein praktischer Tipp aus demselben Leitfaden: Wenn unklar ist, welche Verbindungen zwischen zwei Segmenten für den Betrieb wirklich nötig sind, kann es helfen, die Kommunikation vorübergehend zu erlauben und zu protokollieren. Aus den Logs lassen sich dann gezielte Regeln ableiten.
Typische Stolperfallen
- Undokumentierte Ports: Wer nicht weiß, welcher Port in welchem VLAN liegt, sucht bei Störungen lange.
- Abweichendes Native VLAN: Unterschiedliche Einstellungen an beiden Trunk-Enden führen zu schwer auffindbaren Fehlern.
- Zu offene Übergänge: Inter-VLAN-Routing ohne Regeln hebt die Trennung auf.
- Fehlende IP-Planung: Jedes VLAN braucht ein eigenes, sauber geplantes Subnetz.
Gute Dokumentation ist die halbe Miete
VLANs machen ein Netz übersichtlicher, aber nur, wenn die Zuordnung nachvollziehbar bleibt. Notiere für jeden Switch, welcher Port welchem VLAN zugeordnet ist, welche Ports als Trunk laufen und welches Native VLAN dort gilt. Für jedes VLAN gehören Name, ID, Subnetz und Gateway in die Dokumentation.
Genau dafür habe ich OT SwitchPort entwickelt: Switches, Ports, Geräte und VLAN-Zuordnungen lassen sich dort lokal erfassen und exportieren. Für die Subnetzplanung je VLAN hilft der OT Subnet Calculator, und Begriffe wie Trunk, PCP oder Native VLAN schlägst du im OT Lexikon nach.
Häufige Fragen zu VLANs
Was ist ein VLAN einfach erklärt?
Ein VLAN ist ein logisches Netzwerk innerhalb einer physischen Switch-Infrastruktur. Geräte in verschiedenen VLANs sind auf Layer 2 voneinander getrennt, obwohl sie am selben Switch hängen.
Wie viele VLANs sind möglich?
Die VLAN-ID nach IEEE 802.1Q ist 12 Bit lang. Die Werte 0 und 4095 sind reserviert, nutzbar sind die IDs 1 bis 4094.
Was ist der Unterschied zwischen Access- und Trunk-Port?
Ein Access-Port gehört genau einem VLAN und überträgt ungetaggte Frames an das Endgerät. Ein Trunk-Port transportiert mehrere VLANs mit 802.1Q-Tag, typischerweise zwischen Switches.
Können Geräte in verschiedenen VLANs miteinander kommunizieren?
Nur über ein Layer-3-Gerät wie einen Router, einen Layer-3-Switch oder eine Firewall. Dort lässt sich regeln, welche Verbindungen erlaubt sind.
Reichen VLANs für die Absicherung eines OT-Netzes?
VLANs sind ein kosteneffizientes Mittel zur Segmentierung, ersetzen aber keine Regeln am Übergang. Für besonders kritische Systeme empfiehlt NIST, physisch getrennte Switches zu erwägen.
Quellen
- IEEE 802.1Q-2022: Bridges and Bridged Networks
- Cisco: Inter-Switch Link and IEEE 802.1Q Frame Format
- Huawei: IEEE 802.1Q Frame Format
- NIST SP 800-82 Rev. 3: Guide to OT Security
Stand: 15. Oktober 2026.
VLANs und Ports sauber dokumentieren
Mit OT SwitchPort erfasst du Standorte, Switches, Ports, Geräte und VLAN-Zuordnungen lokal auf deinem Gerät und exportierst sie bei Bedarf als JSON, CSV oder PDF.
OT SwitchPort ansehen