OT-Security
Siemens Patchday Oktober 2026: Was OT-Teams jetzt priorisieren sollten
Am 13. Oktober 2026 hat Siemens 16 neue Security Advisories und ein Bulletin veröffentlicht. Ich zeige dir, welche davon in Fertigungs- und Gebäudenetzen am ehesten zählen, wo es noch keinen Fix gibt und was du bis dahin tun kannst.
Der Patchday im Überblick
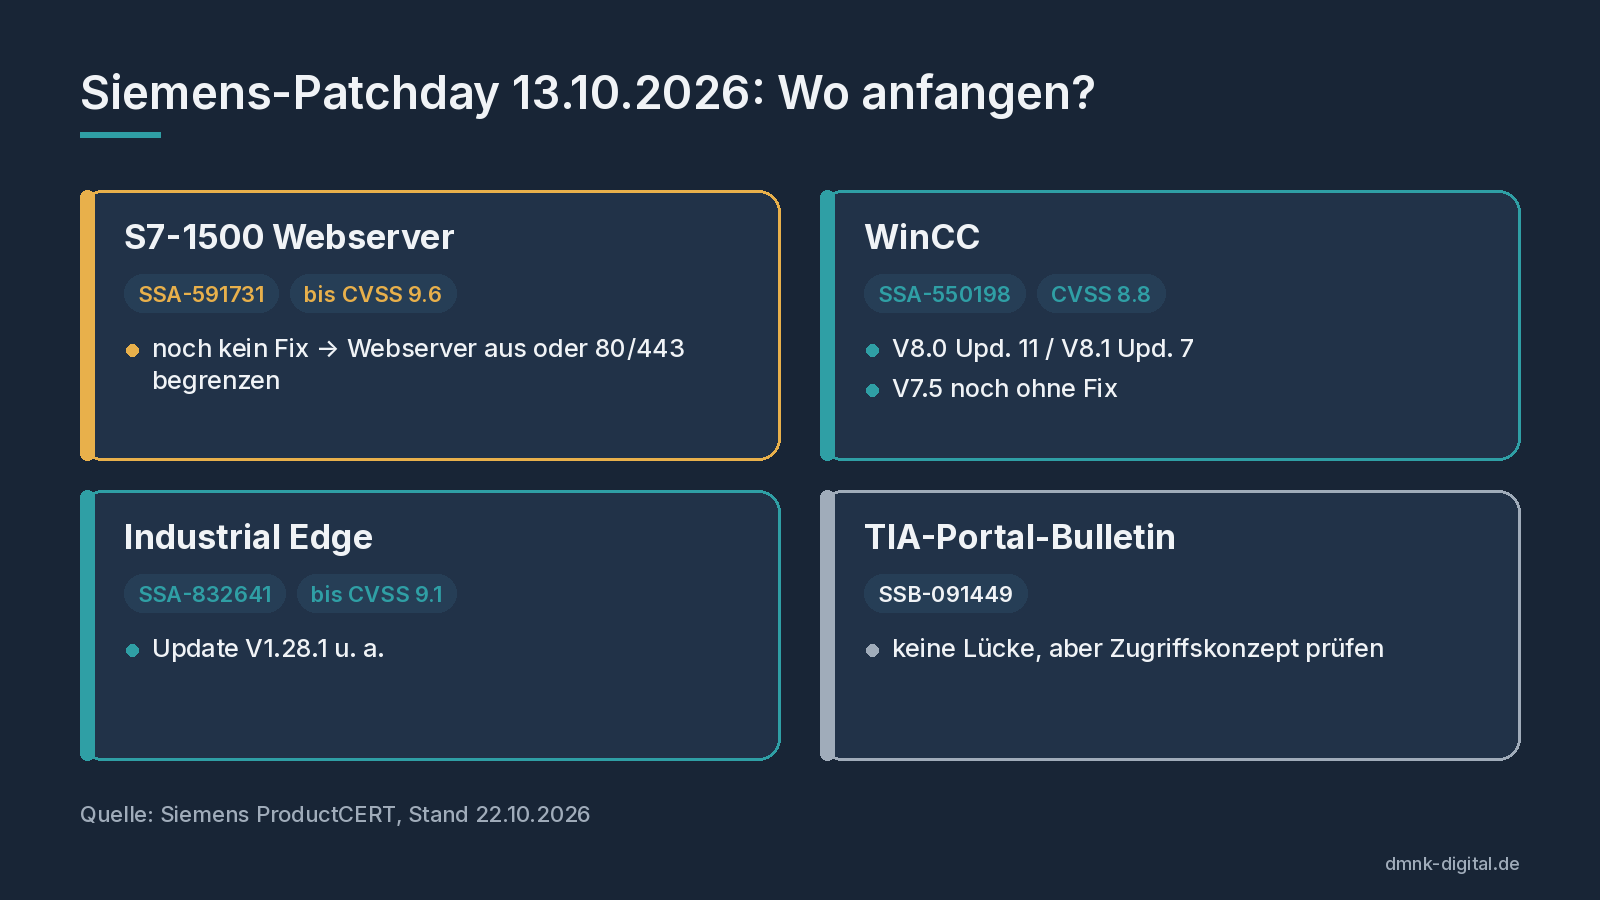
Siemens veröffentlicht Sicherheitshinweise gebündelt am zweiten Dienstag im Monat. Im Oktober 2026 war das der 13. Laut dem maschinenlesbaren Index des Siemens ProductCERT sind an diesem Tag 16 Advisories in Version 1.0 erschienen, dazu das Bulletin SSB-091449. 21 ältere Advisories wurden aktualisiert.
Die Liste wirkt lang, ist aber nicht für jeden gleich relevant. Mehrere Einträge betreffen das Linux-Subsystem der S7-1500-MFP-Varianten mit Hunderten CVEs aus dem Linux-Umfeld, andere die Fremd-Firewalls auf RUGGEDCOM APE1808. Ich gehe hier auf die Advisories ein, die in typischen Fertigungs- und Gebäudenetzen am ehesten vorkommen. Die vollständige Liste findest du im ProductCERT-Portal.
S7-1500 Webserver: präparierte Trace-Dateien (SSA-591731)
Die Advisory betrifft den Webserver zahlreicher S7-1500-CPUs, ET 200SP-CPUs, Software Controller und Drive Controller, laut Produktliste der Advisory mehr als 150 Varianten. Es geht um acht Cross-Site-Scripting-Lücken auf der Trace-Seite, drei davon mit CVSS 3.1 9.6.
Der Ablauf laut Siemens: Ein Angreifer bringt einen Benutzer mit dem Funktionsrecht „Read diagnostics“ dazu, eine präparierte Trace-Datei zu importieren. Der eingeschleuste Code läuft dann in dessen Browser-Sitzung und kann PLC-Operationen im Rahmen der Rechte dieses Benutzers ausführen. Es braucht also Social Engineering, aber die Rechte des Opfers reichen weiter, als der Name des Funktionsrechts vermuten lässt.
Einen Fix gibt es noch nicht. Siemens empfiehlt:
- den Webserver abschalten, wenn er nicht gebraucht wird,
- den Zugriff auf 80/tcp und 443/tcp auf vertrauenswürdige IP-Adressen beschränken,
- nur qualifiziertem Personal Zugang zum Webserver geben,
- nur vertrauenswürdige Trace-Dateien importieren.
WinCC: Rechteausweitung über die Datenbank (SSA-550198)
In SIMATIC WinCC V7.5, V8.0 und V8.1 hat eine Datenbankrolle zu weitreichende Rechte (CVE-2026-59241, CVSS 3.1 8.8). Ein angemeldeter Angreifer mit Datenbankzugriff kann laut Siemens Befehle auf dem Host-System ausführen. Behoben ist das in V8.0 Update 11 und V8.1 Update 7. Für V7.5 gibt es laut Advisory derzeit keinen Fix.
Für V7.5 heißt das: Datenbankzugriff auf die Stationen begrenzen, die ihn wirklich brauchen, und prüfen, welche Konten überhaupt Zugriff auf die WinCC-Datenbank haben.
Industrial Edge: Zugriff auf interne Pfade (SSA-832641)
Industrial Edge Devices schränken den Zugriff angemeldeter Benutzer auf interne APIs und Pfade nicht ausreichend ein. Die schwerere der zwei Lücken hat CVSS 3.1 9.1. Im schlimmsten Fall können die gewonnenen Informationen laut Siemens weiteren unberechtigten Zugriff erleichtern. Updates gibt es unter anderem für Industrial Edge Own Device (V1.28.1), SIMATIC IoT2050 IED (V1.28.1-2) und das IPC227G Industrial Edge Device (V3.2.0-17). Für SCALANCE LPE9413 und LPE9433 gibt es noch keinen Fix. Eine parallele Advisory (SSA-377139) betrifft das Industrial Edge Device Kit mit denselben zwei CVEs.
Das Bulletin: Zugriffsattribute sind kein Rundumschutz (SSB-091449)
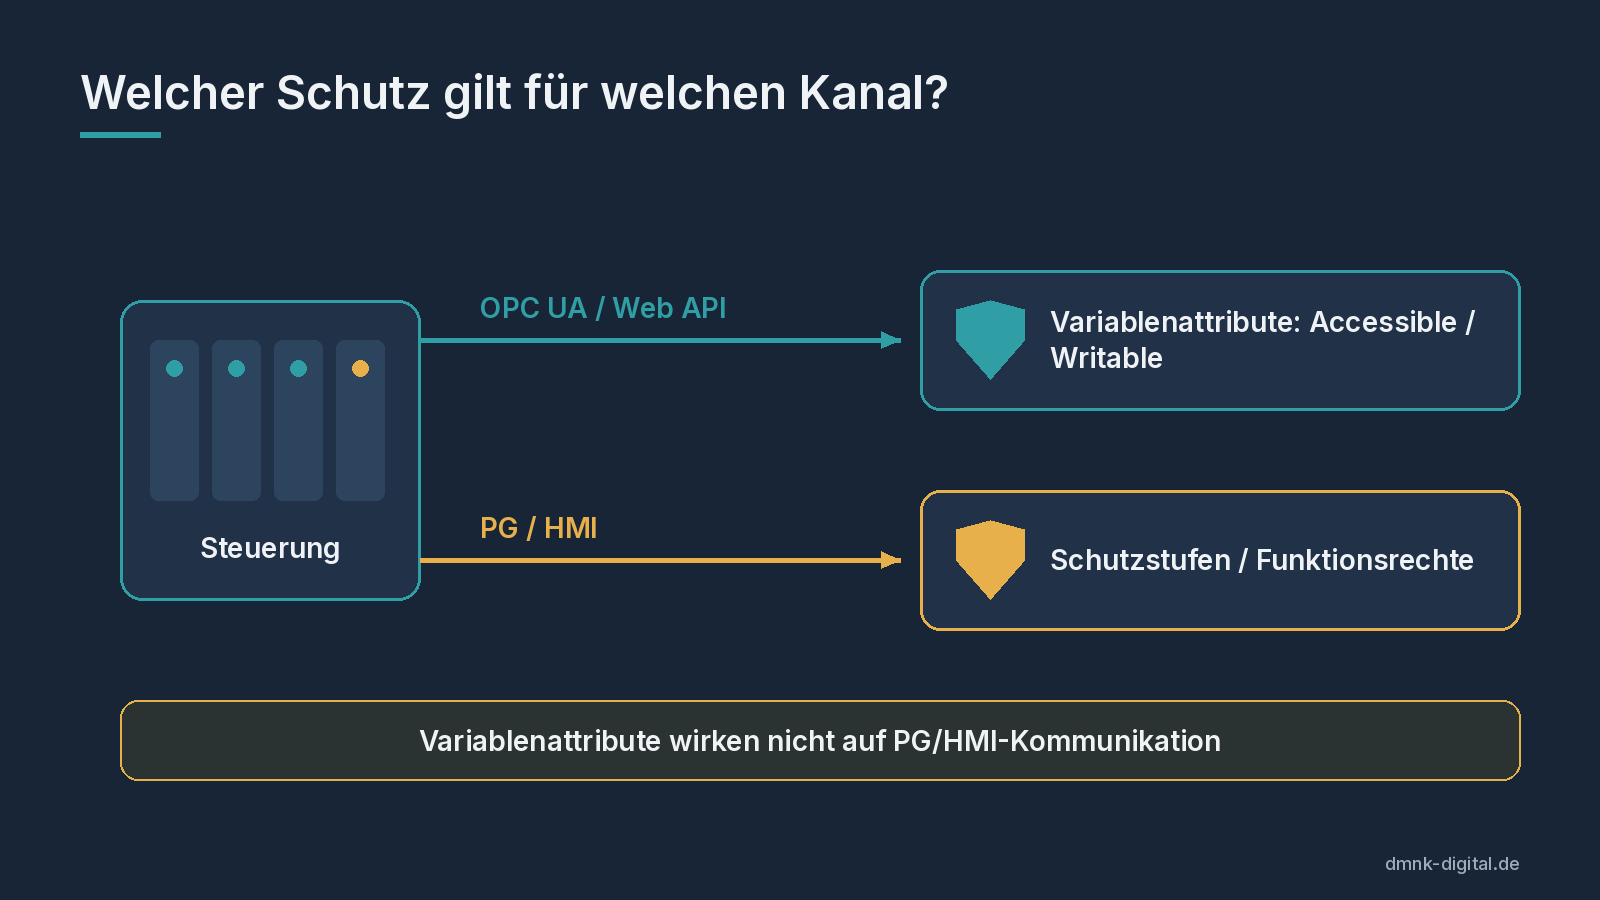
Dieser Punkt ist keine Schwachstelle, für die Praxis aber vielleicht der wichtigste. In TIA Portal kann man für Variablen „Accessible from HMI/OPC UA/Web API“ und „Writable from HMI/OPC UA/Web API“ setzen. Siemens stellt klar: Diese Attribute wirken nur für OPC UA und die Web API, nicht für die PG/HMI-Kommunikation. Dort greifen die Schutzstufen beziehungsweise Funktionsrechte der Steuerung.
Wer also eine Variable über das Attribut „nicht schreibbar“ für abgesichert hält, hat sie nur auf einem Kanal geschützt. Siemens nennt das beabsichtigtes Verhalten und will die TIA-Portal-Dokumentation klarer fassen. Bis dahin verweist Siemens auf die Systemhandbücher, für die S7-1500/ET 200MP die Abschnitte 4.9 und 11.6.
Weitere Advisories mit OT-Bezug
- APOGEE, TALON, Desigo PXC/PXM (SSA-333035): Gebäudeautomation, Lücken im Web- und FTP-Dienst bis CVSS 8.2, die einen Denial of Service auslösen können. Für mehrere Desigo-Produkte ist laut Advisory kein Fix geplant, Siemens rät zu Segmentierung. Web- und FTP-Dienst sind ab Werk deaktiviert und sollten es bleiben.
- SIMATIC IPC (SSA-159454): Ein BIOS-Testschlüssel in der Secure-Boot-Datenbank erlaubt das Booten mit diesem Schlüssel signierter Software (CVSS 7.7, lokal oder mit Administratorrechten). Nach dem BIOS-Update müssen die Standardeinstellungen geladen und Secure-Boot-Schlüssel gegebenenfalls neu eingespielt werden.
- RUGGEDCOM CROSSBOW (SSA-508506, SSA-765416): SQL-Injection und Rechteprobleme bis CVSS 8.8 sowie SQLite-Lücken im Station Access Controller, behoben in V6.0.
Was du jetzt tun solltest
- Abgleichen. Lege die Advisory-Liste neben deine Anlagenliste. Ohne Bestand mit Firmware- und Softwareständen ist ein Patchday nur eine lange Leseliste.
- S7-Webserver prüfen. Ist der Webserver auf deinen S7-1500 aktiv? Wenn ja: Wird er gebraucht, und von wo aus ist er erreichbar? Wer hat das Recht „Read diagnostics“?
- WinCC aktualisieren. V8.0 und V8.1 auf die genannten Updates bringen, für V7.5 den Datenbankzugriff einschränken und die Advisory auf Updates beobachten.
- Zugriffskonzept der Steuerungen klären. Prüfe, ob irgendwo die Variablenattribute als Schutz gegen Schreibzugriffe gedacht waren, und setze stattdessen Schutzstufen und Funktionsrechte.
- Edge und Gebäudeautomation nicht vergessen. Diese Systeme liegen oft außerhalb der klassischen Wartung. Hier helfen Segmentierung und abgeschaltete Dienste, bis Updates eingespielt sind.
Welche Dienste in deinem OT-Netz überhaupt erreichbar sind, findest du mit dem Vorgehen aus Modbus TCP, OPC UA, Profinet: Welche Dienste im OT-Netz laufen und wie du sie prüfst. Für die Einordnung in Zonen hilft IEC 62443 einfach erklärt.
Häufige Fragen
Gibt es schon einen Fix für die Lücken im S7-1500 Webserver?
Nein. Siemens bereitet Fixes vor und empfiehlt bis dahin, den Webserver abzuschalten oder den Zugriff auf 80/tcp und 443/tcp auf vertrauenswürdige Adressen zu beschränken.
Ist das Bulletin SSB-091449 eine Sicherheitslücke?
Nein. Siemens beschreibt beabsichtigtes Verhalten und eine missverständliche Dokumentation. Die Variablenattribute wirken nur für OPC UA und die Web API.
Welche WinCC-Versionen sind behoben?
V8.0 Update 11 und V8.1 Update 7. Für V7.5 gibt es laut Advisory derzeit keinen Fix.
Wann ist der nächste Siemens-Patchday?
Siemens veröffentlicht am zweiten Dienstag im Monat, im November 2026 also am 10. November. Bei besonders kritischen Fällen veröffentlicht Siemens auch außer der Reihe.
Quellen
- Siemens ProductCERT: Siemens Advisory Day (Veröffentlichung am zweiten Dienstag im Monat)
- Siemens ProductCERT: Index aller Advisories (JSON)
- SSA-591731: Multiple Vulnerabilities in SIMATIC S7 PLCs Web Server
- SSA-550198: Authenticated Remote Code Execution in WinCC
- SSA-832641: Path Traversal Vulnerabilities in Siemens Industrial Edge Devices
- SSA-377139: Path Traversal Vulnerabilities in Industrial Edge Device Kit
- SSB-091449: Per-Variable HMI/OPC UA/Web API Access Attributes Not Enforced on PG/HMI Communication
- SSA-333035: Multiple Vulnerabilities in APOGEE, TALON and Desigo PXC/PXM Products
- SSA-159454: Hard-coded Key Vulnerability in SIMATIC IPCs
- SSA-508506: Multiple Vulnerabilities in RUGGEDCOM CROSSBOW
- SSA-765416: Multiple SQLite Vulnerabilities in RUGGEDCOM CROSSBOW Station Access Controller
Stand: 22.10.2026.
Ist der Webserver deiner Steuerung erreichbar?
Ob Web-Oberflächen von Steuerungen aus Netzen erreichbar sind, aus denen sie es nicht sein sollten, lässt sich vor Ort schnell nachprüfen. OT Port Checker prüft einzelne Hosts oder IP-Bereiche auf S7, OPC UA, Web-HMI und weitere gängige Dienste. Die Ergebnisse bleiben auf dem Gerät.
OT Port Checker ansehen