Tech-News
Schwachstellen priorisieren: Was der GTIG-Bericht 2026 über ausgenutzte Lücken zeigt
Die Zahl veröffentlichter Schwachstellen hat sich 2026 verdoppelt, ausgenutzt wird aber nur ein winziger Teil, vor allem an Edge-Geräten. Ich ordne den aktuellen Bericht der Google Threat Intelligence Group ein und zeige, wie du sinnvoll priorisierst.
Was der Bericht zeigt
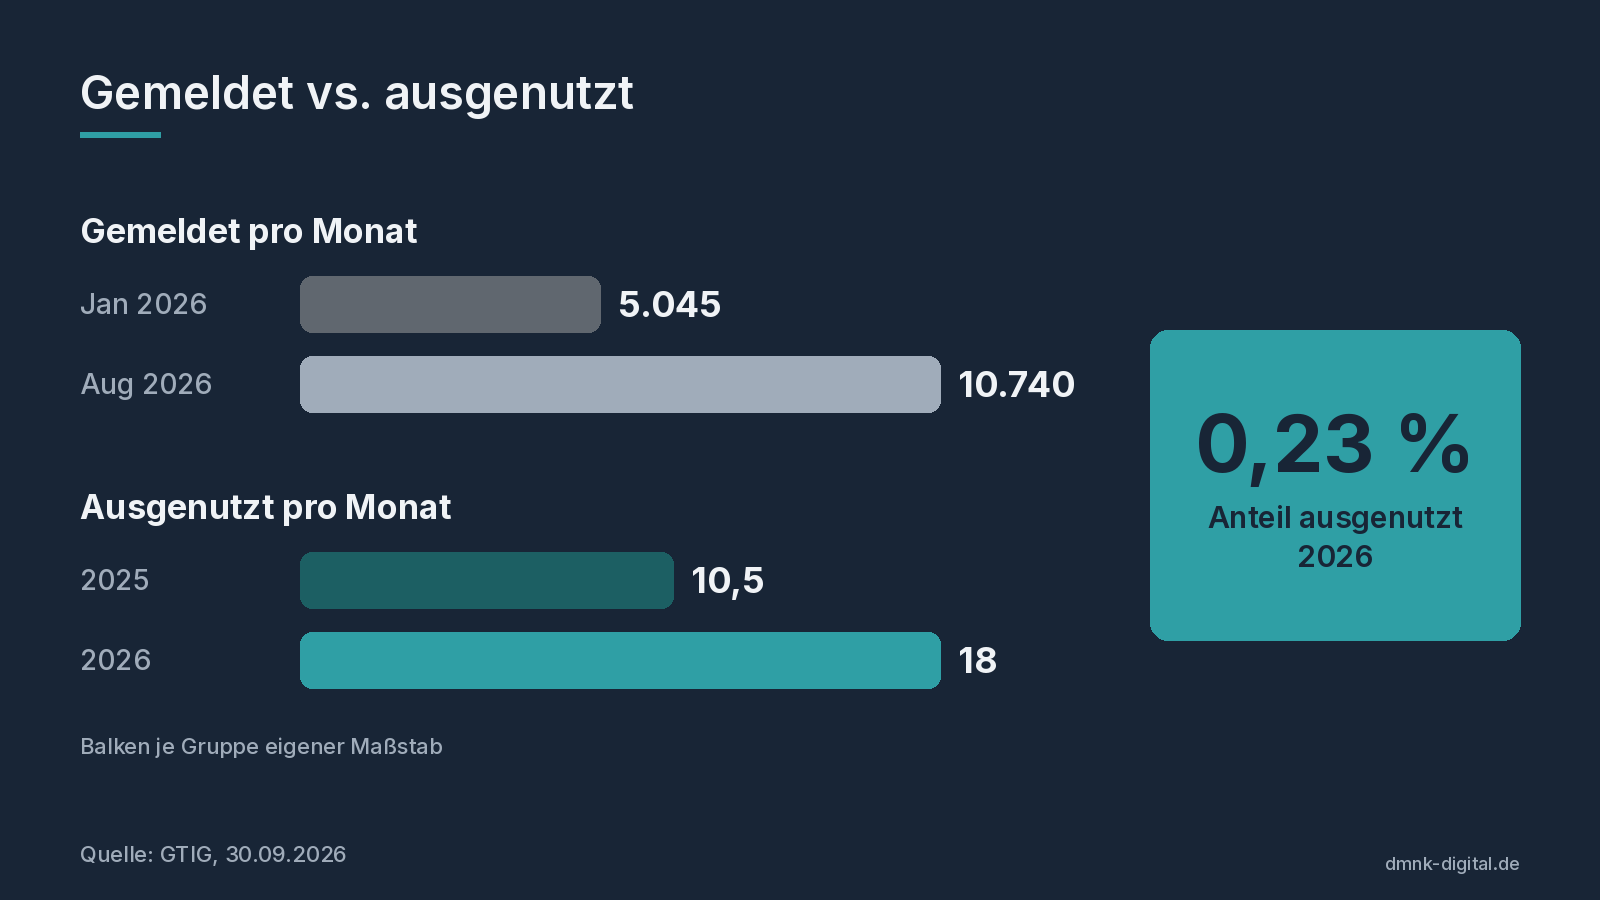
GTIG hat Schwachstellen ausgewertet, die zwischen Januar 2025 und August 2026 veröffentlicht wurden. Dabei geht es um zwei Fragen: Wie viele Lücken werden bekannt, und wie viele davon werden tatsächlich angegriffen? Wichtig für das Lesen der Zahlen: Wenn GTIG von „High Risk“ spricht, meint es eine eigene Risikobewertung, nicht den CVSS-Wert.
| Kennzahl laut GTIG | Wert |
|---|---|
| Veröffentlichte Schwachstellen pro Monat | 5.045 im Januar 2026, 10.740 im August 2026 |
| Ausgenutzte Schwachstellen pro Monat (Durchschnitt) | 10,5 im Jahr 2025, 18 von Januar bis August 2026 |
| Ausgenutzte Schwachstellen Januar bis August 2026 | 141, mehr als im ganzen Jahr 2025 (127) |
| Anteil ausgenutzter an allen veröffentlichten Lücken 2026 | 0,23 %, etwa jede 431. |
| Ausgenutzte Zero-Days pro Monat (Durchschnitt) | 8 im Jahr 2025, 11 im Jahr 2026, im August 22 |
| Edge- und Sicherheitsgeräte unter den ausgenutzten Lücken | 14 % |
Die Zahl der Meldungen allein sagt wenig. GTIG weist selbst darauf hin, dass Vergabe-Regeln in Open-Source-Projekten die Statistik aufblähen: Allein Einträge mit „Linux Kernel“ in der Beschreibung machten von Januar bis August 2026 rund 5.000 CVEs aus, ohne einen einzigen beobachteten Zero-Day-Angriff.
Auch bei den schwerwiegenden Lücken gibt es einen klaren Anstieg: Die Zahl der Meldungen, die GTIG als „High Risk“ einstuft, stieg von 131 im Januar auf 350 im August 2026. Das sind trotzdem nur rund 3 % aller Meldungen im August. Zero-Days bekommen die meiste Aufmerksamkeit und machen laut GTIG auch 62 % der beobachteten ausgenutzten Lücken aus. Ihre Zahl wächst aber deutlich langsamer als die Gesamtmenge.
Edge-Geräte bleiben das bevorzugte Ziel
Spannender als die Masse ist, wo angegriffen wird. Laut GTIG betrafen 14 % der ausgenutzten Lücken Edge- und Sicherheitsgeräte, also zum Beispiel Firewalls, VPN-Gateways und Fernzugriffslösungen. Weitere 11 % trafen zentrale Verzeichnis- und Kollaborationsdienste. Über 65 % der ausgenutzten Edge-Lücken stuft GTIG als hohes oder kritisches Risiko ein. Angreifer zielen dabei laut Bericht gezielt auf öffentlich erreichbare Verwaltungsoberflächen ohne Anmeldung, weil auf diesen Geräten meist keine Endpoint-Erkennung (EDR) läuft.
Das deckt sich mit dem, was ich in diesem Monat bei einzelnen Herstellern gesehen habe: Die besonders dringenden Warnungen betrafen Geräte, die am Rand des Netzes stehen und von außen erreichbar sind.
Lücken werden schneller ausgenutzt
Die Zero-Days sind laut GTIG nur moderat gestiegen. Das Wachstum kommt vor allem von bereits bekannten Lücken, die schnell nach der Veröffentlichung angegriffen werden. GTIG vermutet, dass Angreifer KI-Werkzeuge nutzen, um Patches und Hinweise schneller auszuwerten. Das ist eine Einschätzung, kein Beweis. Ein Beispiel aus dem Bericht ist konkret: Bei CVE-2026-1731 in Fernzugriffsprodukten von BeyondTrust beobachtete GTIG den ersten Angriffs-Cluster innerhalb von vier Tagen nach der Veröffentlichung und fünf weitere innerhalb von sieben Tagen.
Für die Praxis heißt das: Das Zeitfenster zwischen Update und Angriff ist bei exponierten Systemen eher Tage als Wochen.
Schwachstellen priorisieren statt alles gleichzeitig
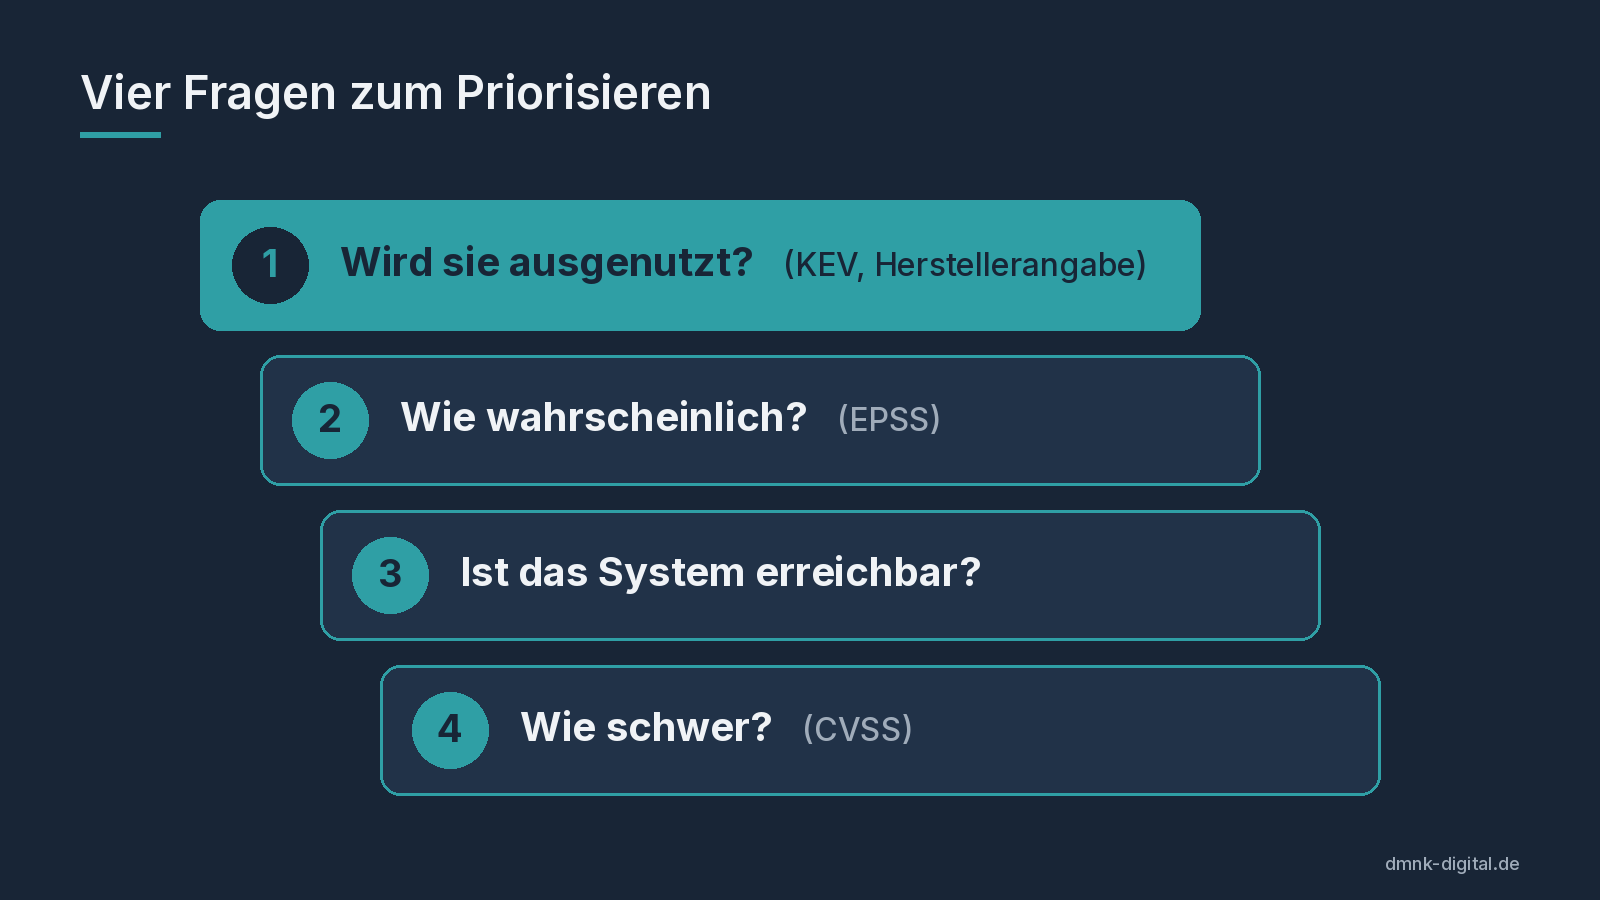
GTIG empfiehlt, sich vom ungeordneten Massen-Patchen zu lösen und nach Bedrohungslage zu sortieren. Das klingt nach Großkonzern, funktioniert aber auch in kleinen Umgebungen mit ein paar einfachen Signalen:
- Wird die Lücke ausgenutzt? Der Katalog Known Exploited Vulnerabilities (KEV) der US-Behörde CISA listet Lücken mit belegter Ausnutzung. Viele Hersteller markieren das auch in ihren Hinweisen, Microsoft etwa mit „Exploitation Detected“.
- Wie wahrscheinlich ist ein Angriff? Das Exploit Prediction Scoring System (EPSS) von FIRST schätzt täglich für jede CVE die Wahrscheinlichkeit einer Ausnutzung in den nächsten 30 Tagen.
- Ist das System erreichbar? Eine Lücke in einer Verwaltungsoberfläche, die aus dem Internet erreichbar ist, wiegt schwerer als dieselbe Lücke in einem isolierten Netz.
- Wie schwer wiegt die Lücke technisch? Erst hier kommt der CVSS-Wert ins Spiel. Er beschreibt die Schwere, sagt aber nichts darüber, ob jemand angreift.
Was du jetzt tun solltest
- Edge-Inventar anlegen: Liste alle Geräte und Dienste auf, die aus dem Internet erreichbar sind: Firewalls, VPN, Fernwartung, Mail-Gateways, Web-Oberflächen. Notiere Hersteller, Version und wer zuständig ist.
- Verwaltungsoberflächen wegnehmen: Admin-Zugänge solcher Geräte gehören nicht ins Internet. Beschränke sie auf ein Verwaltungsnetz oder einen VPN-Zugang. Wie man Netze trennt, erkläre ich in VLANs einfach erklärt.
- KEV abonnieren: Gleiche neue KEV-Einträge regelmäßig mit deinem Inventar ab. Treffer bei erreichbaren Systemen behandelst du als Notfall, nicht als Monatsaufgabe.
- Feste Fristen festlegen: Definiere zum Beispiel: ausgenutzt und erreichbar innerhalb von Tagen, kritisch und intern im nächsten Wartungsfenster, der Rest im regulären Zyklus.
- Nach dem Patch prüfen: Bei ausgenutzten Lücken an Edge-Geräten reicht das Update oft nicht. Schau in die Logs, ob vor dem Patch schon jemand drin war, und folge den Hinweisen des Herstellers zu Kompromittierungsindikatoren.
Häufige Fragen
Heißt mehr veröffentlichte Lücken automatisch mehr Gefahr?
Nicht direkt. Laut GTIG wird nur ein sehr kleiner Teil überhaupt ausgenutzt, 2026 etwa 0,23 %. Die Gefahr steigt dort, wo ausgenutzte Lücken auf erreichbare Systeme treffen.
Reicht der CVSS-Wert zum Priorisieren?
Nein. CVSS beschreibt die technische Schwere, nicht ob angegriffen wird. Kombiniere ihn mit KEV, Herstellerangaben zur Ausnutzung und der Frage, ob das System erreichbar ist.
Was zählt als Edge-Gerät?
Alles, was am Übergang zwischen deinem Netz und dem Internet oder einem Partnernetz steht: Firewalls, VPN-Gateways, Router, Fernzugriffs- und Mail-Gateways. Auf diesen Geräten läuft meist keine Endpoint-Erkennung, deshalb fallen Angriffe spät auf.
Was hat KI damit zu tun?
GTIG sieht Hinweise, dass KI sowohl beim Finden von Lücken als auch beim schnellen Ausnutzen bekannter Lücken hilft. Laut Bericht führen KI-gefundene Lücken anteilig häufiger zu Codeausführung. Die Datenlage ist nach GTIGs eigener Aussage aber noch dünn.
Quellen
- Google Threat Intelligence Group: Vulnerability Discovery and Exploitation Trends in the AI Era (30.09.2026)
- CISA: Known Exploited Vulnerabilities Catalog
- FIRST: Exploit Prediction Scoring System (EPSS)
Stand: 22.10.2026.
Welche Verwaltungsdienste sind in deinem Netz offen?
Für ein erstes Inventar hilft ein Blick auf offene Dienste. OT Port Checker prüft einzelne Hosts oder IP-Bereiche im lokalen Netz auf Web-Oberflächen, SSH, RDP, SNMP und gängige Industrieprotokolle, mit Premium auch auf eigene TCP-Portsets und mit Export. Die Ergebnisse bleiben auf dem Gerät.
OT Port Checker ansehen