Tech-News
Microsoft Patchday Oktober 2026: Ausgenutzte Shell-Lücke und kritische Outlook-Fehler
Am Oktober-Patchday schließt Microsoft eine bereits ausgenutzte Lücke in der Windows-Shell und mehrere kritische Fehler in Outlook, Word, DHCP-Server und Exchange. Ich zeige dir, was wirklich Vorrang hat und in welcher Reihenfolge du vorgehen solltest.
Der Oktober-Patchday im Überblick
Das Oktober-Release ist umfangreich. Neben Windows, Office, Exchange und Azure-Diensten enthält es viele übernommene Korrekturen, etwa für Chromium, auf dem Microsoft Edge basiert, und für den Linux-Kernel von Azure Linux. Für die meisten Umgebungen zählt ein kleiner Teil davon. Ich habe die Einträge im Security Update Guide nach drei Fragen sortiert: Wird die Lücke schon ausgenutzt? Ist sie ohne Anmeldung über das Netz angreifbar? Und wie verbreitet ist das betroffene Produkt?
Hilfreich ist dabei Microsofts eigene Einschätzung, die bei jeder CVE steht. „Exploitation Detected“ bedeutet, dass Microsoft Angriffe beobachtet hat. „Exploitation More Likely“ heißt, dass Microsoft eine Ausnutzung in naher Zukunft für wahrscheinlich hält. Bei „Less Likely“ ist das aus Microsofts Sicht weniger zu erwarten, aber nicht ausgeschlossen. Diese Angaben ersetzen keine eigene Bewertung, helfen aber beim Sortieren.
Die ausgenutzte Lücke: CVE-2026-96951
Microsoft stuft CVE-2026-96951 als „Wichtig“ ein (CVSS 8,8) und meldet „Exploitation Detected“. Es geht um eine Command Injection in der Windows-Shell. Wer sie ausnutzt, kann laut Microsoft die Schutzmechanismen der „Mark of the Web“ umgehen. Diese Markierung sorgt dafür, dass Windows und Office bei Dateien aus dem Internet vorsichtiger sind und zum Beispiel Warnungen anzeigen.
Der Angriff braucht eine Handlung des Opfers. Microsoft beschreibt das typische Szenario: Der Angreifer schickt per Mail oder Messenger eine präparierte Datei oder einen Link und muss die Person dazu bringen, darauf zu klicken. Die Lücke allein übernimmt also keinen Rechner. Sie entfernt aber eine Schutzschicht, die genau bei solchen Phishing-Anhängen greifen soll. Die CISA hat CVE-2026-96951 am 13.10.2026 in ihren Katalog aktiv ausgenutzter Lücken aufgenommen.
Betroffen sind laut Microsoft alle unterstützten Windows-Versionen, vom Windows-10-LTSC über Windows 11 bis Windows Server 2025. Das Update steckt jeweils im kumulativen Oktober-Update, zum Beispiel KB5127648 für Windows 11 24H2, 25H2 und 26H2, KB5126646 für Windows Server 2025 und KB5126655 für Windows Server 2022.
Öffentlich bekannt, aber laut Microsoft nicht ausgenutzt, war vorab CVE-2026-108398 im .NET Framework. Damit kann ein angemeldeter Angreifer Windows Defender Application Control umgehen. Relevant ist das vor allem dort, wo du Anwendungen per WDAC einschränkst.
Kritische Lücken, die du priorisieren solltest
| Bereich | Beispiel-CVE | CVSS | Warum relevant |
|---|---|---|---|
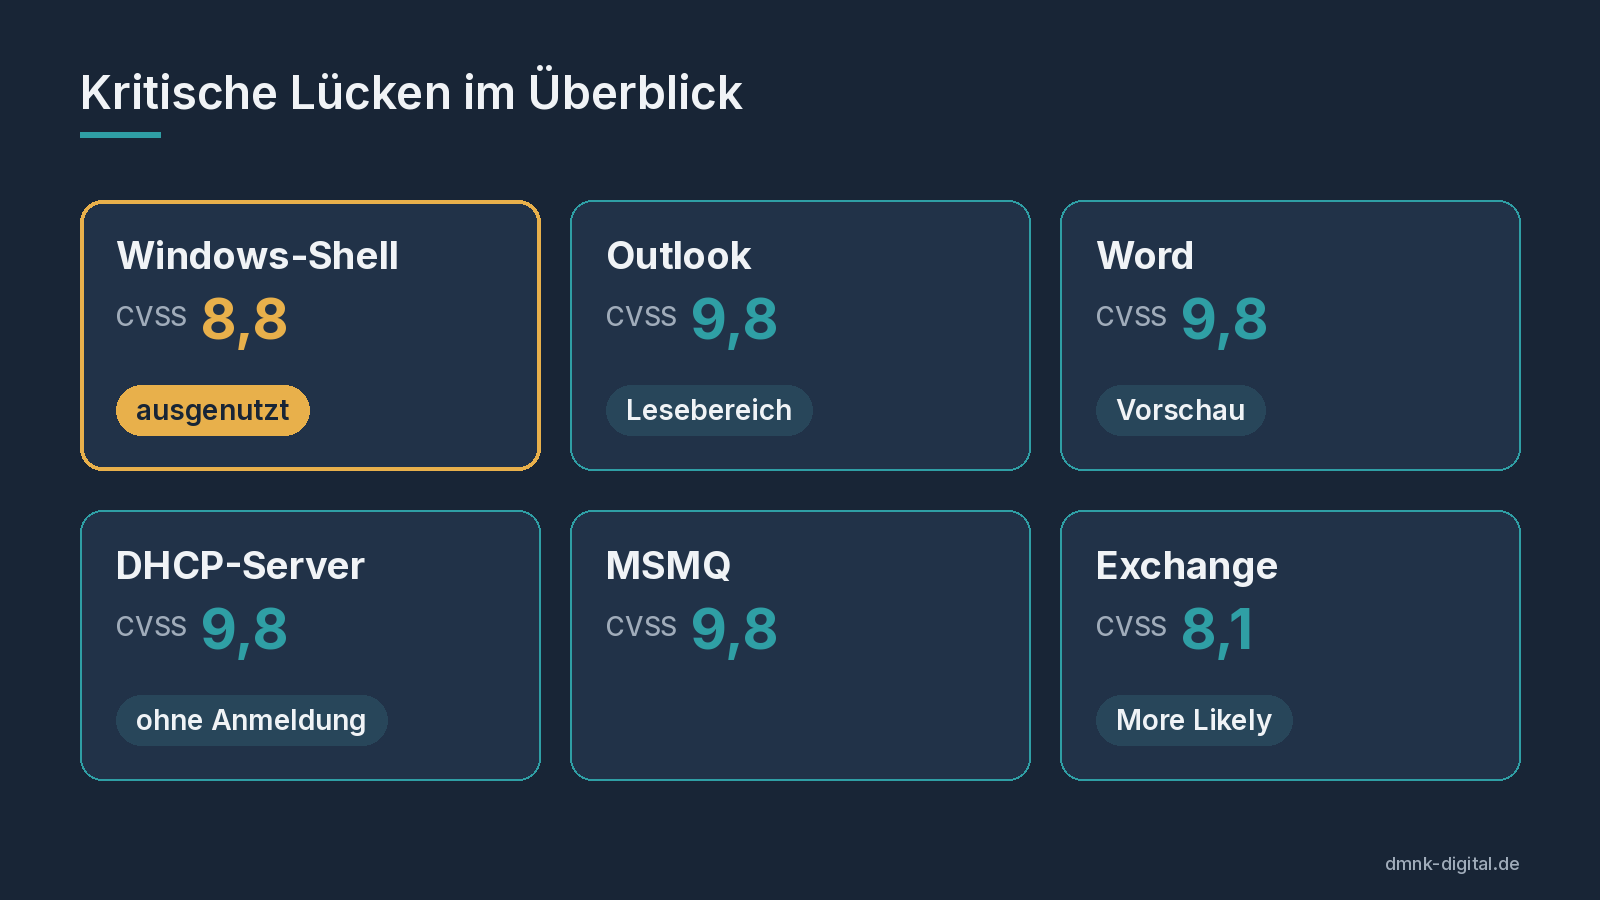
| Outlook (6 kritische RCE) | CVE-2026-70242 | 9,8 | Laut Microsoft reicht die Anzeige im Lesebereich, kein Öffnen und kein Klick nötig |
| Word (5 kritische RCE) | CVE-2026-70300 | 9,8 | Auch hier ist die Vorschau laut Microsoft ein Angriffsweg |
| Windows DHCP-Server (5 kritische RCE) | CVE-2026-96934 | 9,8 | Ein präpariertes Netzwerkpaket ohne Anmeldung genügt |
| Message Queuing (MSMQ) | CVE-2026-100202 | 9,8 | Angriff über eine präparierte Nachricht an den MSMQ-Dienst |
| Microsoft QUIC (Windows 11, Server 2022/2025) | CVE-2026-100219 | 9,8 | Präpariertes Paket ohne Anmeldung |
| Exchange Server | CVE-2026-70571 | 8,1 | Präparierte Mail an den Server, Microsoft: „Exploitation More Likely“ |
| Active Directory Domain Services | CVE-2026-70229 | 8,1 | Ohne Anmeldung über das Netz, Microsoft: „Exploitation More Likely“ |
| Remote Desktop Gateway | CVE-2026-70187 | 8,1 | Oft direkt aus dem Internet erreichbar |
Für keine dieser Lücken meldet Microsoft bisher eine Ausnutzung. Trotzdem haben sie zwei Dinge gemeinsam, die sie gefährlich machen: Sie lassen sich ohne Anmeldung auslösen, und sie treffen Dienste, die in vielen Netzen laufen. Bei mehreren davon (DHCP-Server, Exchange, AD DS, RD Gateway) nennt Microsoft eine hohe Angriffskomplexität. Das heißt, ein Angriff klappt nicht in jeder Umgebung zuverlässig. Bei den Outlook-Lücken dagegen ist die Komplexität mit einer Ausnahme niedrig, und es braucht keine Mitwirkung des Empfängers.
Was ist mit Windows 10?
Windows 10 22H2 taucht in den Oktober-Updates weiterhin auf (KB5126657). Seit dem Supportende am 14.10.2025 bekommen die Geräte Sicherheitsupdates aber nur noch, wenn sie im kostenpflichtigen Programm Extended Security Updates (ESU) registriert sind. Geräte ohne ESU bleiben also auch für die ausgenutzte Shell-Lücke offen.
Was du jetzt tun solltest
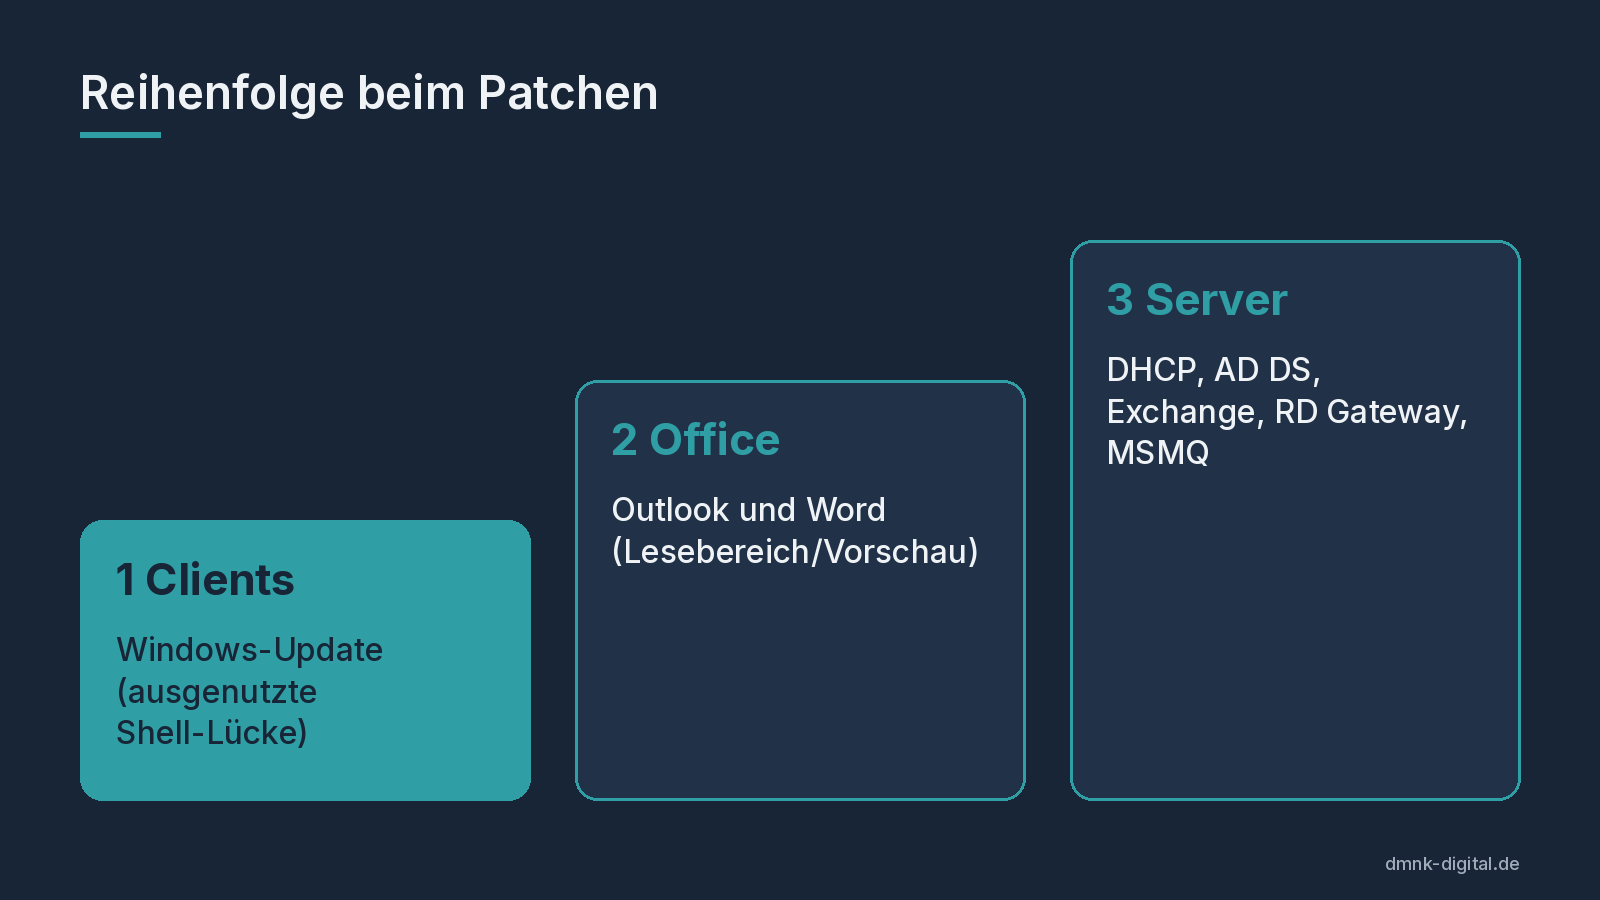
- Clients zuerst: Spiele das kumulative Oktober-Update auf allen Windows-Clients ein. Die ausgenutzte Shell-Lücke zielt auf Benutzer, die Anhänge und Links öffnen.
- Office gleich mit: Prüfe, ob Microsoft 365 Apps, Office LTSC 2021 und 2024 die Oktober-Updates erhalten haben. Bei den Outlook-Lücken schützt dich nur das Update, nicht die Vorsicht der Nutzer.
- Server mit Netzwerkdiensten: Danach kommen DHCP-Server, Domänencontroller, Exchange, RD Gateway und Systeme mit MSMQ. Prüfe dabei auch, ob MSMQ überhaupt gebraucht wird. Wo nicht, schalte den Dienst ab.
- Erreichbarkeit prüfen: Kläre, welche dieser Dienste aus welchen Netzen erreichbar sind. RD Gateway und Exchange hängen oft am Internet, DHCP und MSMQ sollten es nie.
- Windows 10 aufräumen: Stelle sicher, dass jedes verbliebene Windows-10-Gerät im ESU-Programm ist oder zeitnah ersetzt wird.
Auch in Produktionsnetzen laufen oft Windows-Rechner, etwa als Bedien- oder Engineering-Station. Dort gelten eigene Freigabeprozesse, Updates sollten trotzdem nicht monatelang liegen bleiben. Wie man Dienste im Netz gezielt prüft, beschreibe ich in TCP vs. UDP und Ports verstehen.
Häufige Fragen
Reicht es, den Outlook-Lesebereich abzuschalten?
Das würde den Angriff über die Vorschau erschweren, Microsoft nennt es in den Einträgen aber nicht als Workaround. Die Lücke liegt in Outlook selbst. Ich würde deshalb nicht auf Einstellungen setzen, sondern das Update einspielen.
Ist die Shell-Lücke ohne Klick ausnutzbar?
Nein. Laut Microsoft muss das Opfer eine präparierte Datei öffnen oder einem Link folgen. Die Lücke sorgt dann dafür, dass Warnungen und Schutzfunktionen für Dateien aus dem Internet nicht greifen.
Wann kommt der nächste Patchday?
Microsoft veröffentlicht die regulären Sicherheitsupdates am zweiten Dienstag im Monat. Im November 2026 ist das der 10.11.2026.
Wo finde ich alle Oktober-Updates?
Im Security Update Guide von Microsoft. Dort lässt sich das Release nach Produkt, Schweregrad und Ausnutzungsstatus filtern. Jede CVE hat eine eigene Seite mit den passenden KB-Nummern.
Quellen
- Microsoft Security Response Center: Release Notes, October 2026 Security Updates (13.10.2026)
- MSRC: CVRF-Dokument „October 2026 Security Updates“ (maschinenlesbar, Stand 22.10.2026)
- MSRC: CVE-2026-96951, Windows Shell Security Feature Bypass Vulnerability
- MSRC: CVE-2026-70242, Microsoft Office Outlook Remote Code Execution Vulnerability
- MSRC: CVE-2026-96934, Windows DHCP Server Remote Code Execution Vulnerability
- CISA: Known Exploited Vulnerabilities Catalog, Eintrag CVE-2026-96951 (aufgenommen 13.10.2026)
- Microsoft Learn: Extended Security Updates (ESU) program for Windows 10
Stand: 22.10.2026.
Welche Windows-Dienste sind erreichbar?
Ob RDP, Web-Oberflächen oder andere Verwaltungsdienste nur dort erreichbar sind, wo sie hingehören, lässt sich schnell prüfen. OT Port Checker prüft einzelne Hosts oder IP-Bereiche im lokalen Netz auf gängige Dienste wie RDP, SSH und Web-Oberflächen, mit Premium auch auf eigene TCP-Portsets. Die Ergebnisse bleiben auf dem Gerät.
OT Port Checker ansehen