OT-Security
Hitachi Energy RTU500: Kritische Lücken in alter Firmware und neue Updates für aktuelle Versionen
Zwei CISA-Advisories im Oktober 2026 betreffen das Fernwirkgerät RTU500 von Hitachi Energy: alte Firmware bis 11.x mit kritischen Lücken ohne Patch und aktuelle Firmware mit Schwachstellen in Fremdbibliotheken. Hier liest du, was betroffen ist und in welcher Reihenfolge ich vorgehen würde.
Worum es geht
Eine Remote Terminal Unit, kurz RTU, sitzt in Umspannwerken, Stationen und Außenanlagen. Sie sammelt Messwerte und Meldungen, gibt Befehle weiter und spricht mit der Leitstelle, häufig über das Fernwirkprotokoll IEC 60870-5-104. Die RTU500-Reihe von Hitachi Energy ist ein solches Gerät, die CISA ordnet beide Advisories dem Energiesektor zu, mit weltweiter Verbreitung.
Solche Geräte laufen oft viele Jahre ohne Firmware-Wechsel. Genau das macht die beiden Advisories interessant: Die eine zeigt, was in alter Firmware steckt, die andere, dass auch aktuelle Firmware durch fremde Bibliotheken Updates braucht.
Alte Firmware bis 11.x: kritisch und ohne Patch
Am 6. Oktober 2026 erschien die Advisory ICSA-26-279-06. Anlass sind laut Hitachi Energy Befunde des OT-Sicherheitsunternehmens Dragos zur Firmware-Version 9.x der CMU, also der zentralen Baugruppe der RTU500. Der Hersteller schreibt, dass aktuell unterstützte Versionen nicht betroffen sind, die nicht mehr gepflegten Versionen 11.x und älter aber wahrscheinlich schon. Diese Versionen seien nach den Sicherheitsanforderungen ihrer Zeit entwickelt worden und enthielten viele heute übliche Schutzmechanismen nicht.
| CVE | Was passiert | CVSS 3.1 |
|---|---|---|
| CVE-2010-2965 | Debug-Dienst des Betriebssystems VxWorks (WDB-Agent) auf UDP-Port 17185 erlaubt Lesen und Ändern von Speicher, betrifft laut Advisory einige Legacy-Versionen | 9.8 |
| CVE-2026-8065 | Firmware-Upload ohne Anmeldung über den Update-Endpunkt | 9.1 |
| CVE-2026-8066 | Dateien auf dem Gerät ohne Anmeldung schreiben oder überschreiben (Path Traversal) | 9.1 |
| CVE-2014-9195 | Netzwerkdienst ohne Authentifizierung, Befehle per protokollkonformem Verkehr | 8.1 |
| CVE-2023-46143 | Anwendungen auf dem Gerät ohne Integritätsprüfung austauschbar | 7.5 |
| CVE-2026-8067 | Angemeldeter Benutzer kann über die Weboberfläche einen Neustart auslösen | 6.5 |
Die Lösung ist laut Advisory kein Patch, sondern ein Upgrade auf 12.7.8, 13.9.1 oder neuer. Für ältere Versionen gibt es keine Sicherheitsupdates mehr. Wer also noch RTUs mit 11.x oder älter im Feld hat, steht vor einem Projekt, nicht vor einem Wartungstermin.
Auffällig sind zwei CVE-Nummern aus 2010 und 2014. Die Advisory sagt nicht, seit wann diese Schwachstellen in der RTU500 bekannt sind, darüber spekuliere ich nicht. Sie zeigen aber, wie lange alte Firmware Probleme mitschleppen kann.
Aktuelle Firmware: Lücken in Fremdbibliotheken
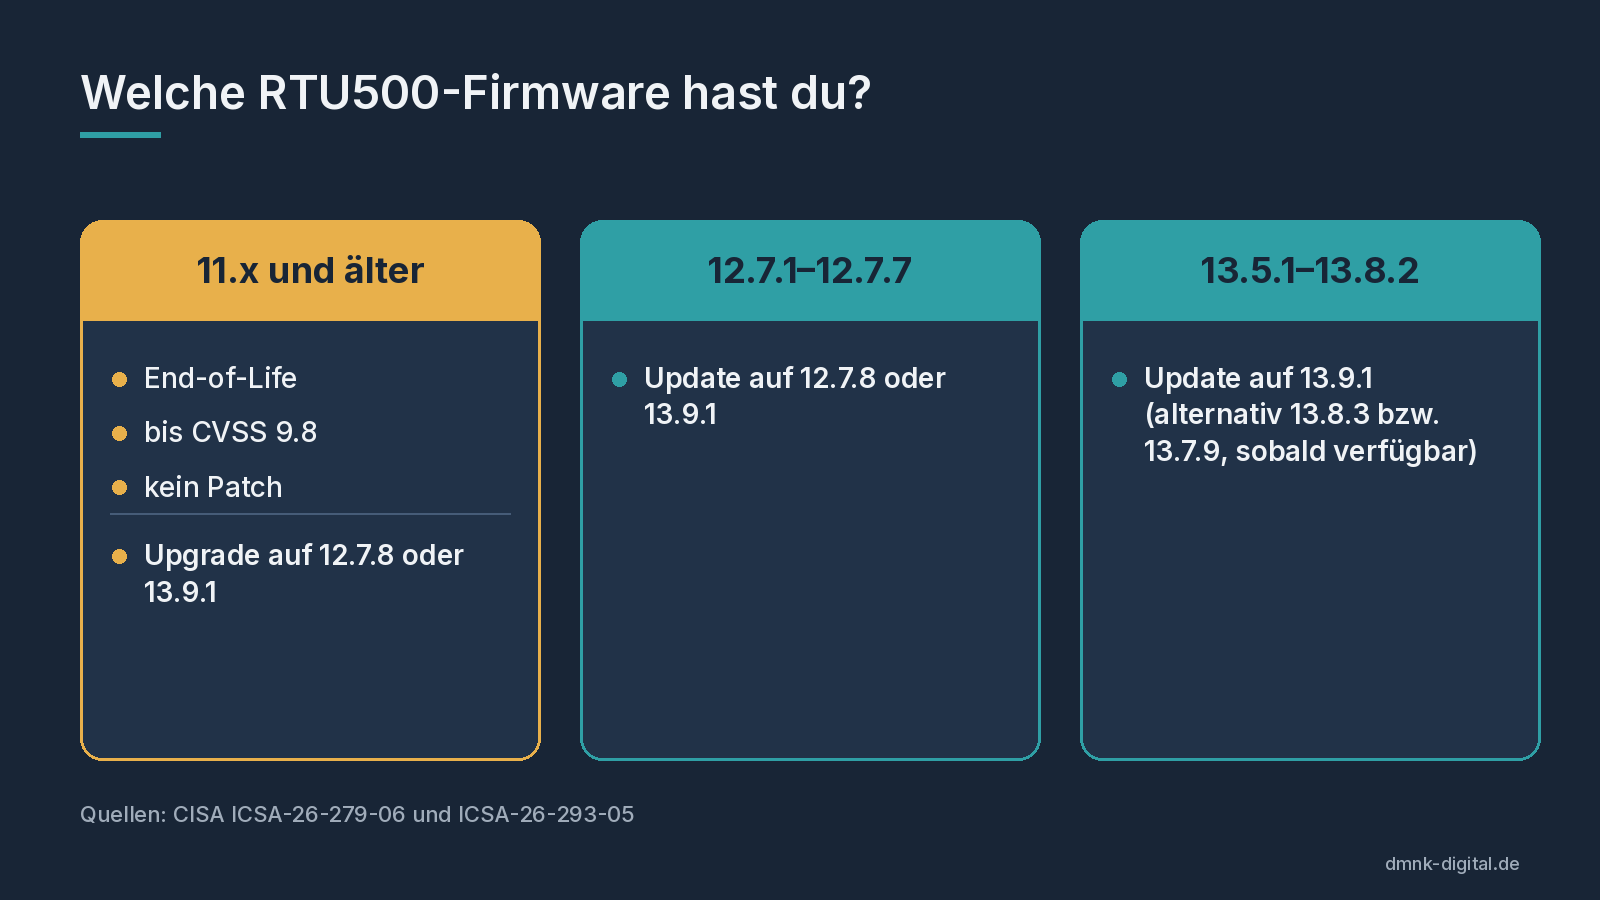
Am 20. Oktober folgte ICSA-26-293-05. Sie betrifft aktuelle Firmware-Reihen: 12.7.1 bis 12.7.7, 13.5.1 bis 13.5.4, 13.6.1 bis 13.6.3, 13.7.1 bis 13.7.8 sowie 13.8.1 bis 13.8.2. Gemeldet hat sie laut CISA ein internes Team von Hitachi Energy. Die Advisory listet neun CVEs mit CVSS 3.1 zwischen 5.3 und 8.8.
Was dahintersteckt
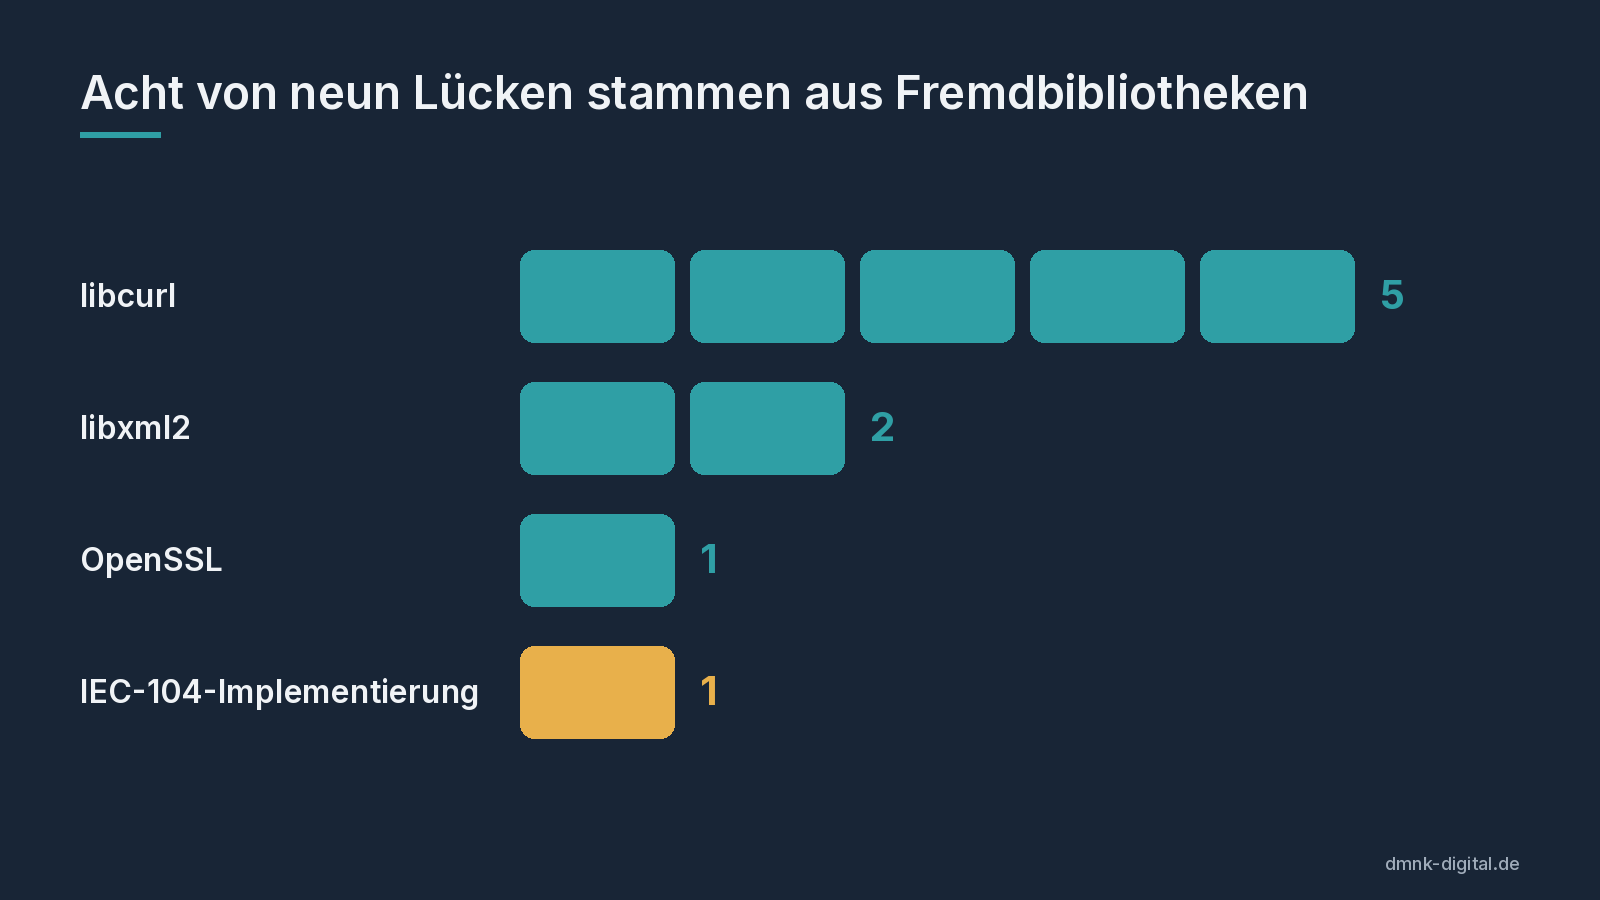
- libcurl (fünf CVEs): In den webbasierten Verwaltungsfunktionen können Zugangsdaten an den falschen Server gehen, etwa Cookies, Authorization- oder Proxy-Authorization-Header. Bei einer CVE kann eine bestehende Verbindung trotz geänderter Client-Zertifikate weiterverwendet werden.
- libxml2 (zwei CVEs): Präparierte XML-Dokumente können die XML-Dienste der RTU zum Absturz bringen. Die höchste Bewertung in dieser Advisory, 8.8, entfällt auf CVE-2026-6653.
- OpenSSL (eine CVE): Eine fehlerhafte Sperrliste (Delta-CRL) kann die Zertifikatsprüfung zum Absturz bringen. Laut Advisory nur unter bestimmten Bedingungen und ohne Code-Ausführung.
- IEC 104 (eine CVE): Unter hoher Last, zum Beispiel durch Generalabfragen in kurzen Abständen, kann die IEC-104-Verbindung abbrechen und neu starten (CVE-2026-17539).
Behoben ist das mit CMU-Firmware 13.9.1. Für die 12.7-Reihe nennt Hitachi Energy alternativ 12.7.8, für 13.8.x auch 13.8.3 und für 13.7.x die Version 13.7.9, sobald sie verfügbar ist.
Acht der neun CVEs stecken in Bibliotheken, die Hitachi Energy nicht selbst entwickelt. Das ist kein Vorwurf an den Hersteller, sondern Alltag: Moderne Feldgeräte bringen dieselben Open-Source-Bausteine mit wie IT-Systeme und brauchen deshalb auch deren Update-Rhythmus. Ein ähnliches Muster habe ich gerade bei der OPC-UA-Bibliothek Eclipse Milo beschrieben.
Am selben Tag: MicroSCADA X SYS600
Ebenfalls am 20. Oktober erschien ICSA-26-293-04 zu MicroSCADA X SYS600, der Stations- und Netzleittechnik von Hitachi Energy. Betroffen sind Versionen bis 10.7. Die zwei schwersten Lücken haben CVSS 3.1 7.8: Benutzer des Server-Betriebssystems können Anwendungsobjekte lesen und ändern, ohne bei SYS600 selbst angemeldet zu sein (CVE-2026-9853). Und Benutzer mit Zugang zu den Engineering-Werkzeugen können sich zum Administrator des Windows-Hosts machen (CVE-2026-9854). Dazu kommt eine CSV-Injection (CVE-2026-9852). Abhilfe ist das Update auf 10.8, für CVE-2026-9853 zusätzlich eine Härtung nach dem Installations- und Administrationshandbuch.
Was du jetzt tun solltest
- Bestand erfassen. Liste alle RTU500 mit CMU-Firmware-Version auf. Ohne aktuelle Liste lässt sich keine der beiden Advisories sauber abarbeiten.
- Alte Firmware priorisieren. Geräte mit 11.x oder älter brauchen ein Upgrade auf 12.7.8, 13.9.1 oder neuer. Plane das als Projekt mit Hersteller oder Integrator, inklusive Test der Parametrierung.
- Aktuelle Reihen aktualisieren. Für 12.7.x und 13.5 bis 13.8 die passende Zielversion aus der Advisory einplanen.
- Bis dahin abschotten. Hitachi Energy und CISA nennen die üblichen Maßnahmen: kein direkter Internetzugang, Trennung durch eine Firewall mit möglichst wenigen offenen Ports, physischer Schutz. Bei Altgeräten würde ich zusätzlich prüfen, ob UDP 17185 aus irgendeinem Netz erreichbar ist, und das in der Firewall sperren.
- Weboberfläche und Updates einschränken. Firmware-Updates und Webzugriff nur aus einem festgelegten Engineering-Netz erlauben, nie aus dem allgemeinen Büro- oder Stationsnetz.
- SYS600 prüfen. Auf 10.8 aktualisieren und genau festlegen, wer sich am Server-Betriebssystem anmelden und die Engineering-Werkzeuge nutzen darf.
Wie man solche Verbindungen in Zonen und Conduits ordnet, steht in IEC 62443 einfach erklärt.
Häufige Fragen
Sind die Lücken aus der Oktober-Advisory für alte Firmware auch in aktuellen Versionen?
Laut Hitachi Energy nicht. Die Befunde von Dragos betreffen nicht mehr unterstützte Firmware bis 11.x.
Gibt es einen Patch für Firmware 11.x?
Nein. Die Versionen bekommen keine Sicherheitsupdates mehr, die Lösung ist ein Upgrade auf 12.7.8, 13.9.1 oder neuer.
Welche Version behebt die Lücken in aktueller Firmware?
CMU-Firmware 13.9.1 behebt alle neun CVEs. Für einzelne Reihen nennt Hitachi Energy zusätzlich 12.7.8, 13.8.3 und 13.7.9.
Werden die Lücken ausgenutzt?
Die beiden RTU500-Advisories enthalten dazu keine Angabe.
Quellen
- CISA: ICS Advisory ICSA-26-279-06, Hitachi Energy RTU500 (06.10.2026)
- CISA: ICS Advisory ICSA-26-293-05, Hitachi Energy RTU500 Product (20.10.2026)
- CISA: ICS Advisory ICSA-26-293-04, Hitachi Energy MicroSCADA X SYS600 Product (20.10.2026)
- IANA: Port-Registry, Eintrag iec-104 (TCP 2404)
Stand: 22.10.2026.
Weboberflächen im Stationsnetz prüfen
Ob die Weboberfläche einer RTU wirklich nur aus dem Engineering-Netz erreichbar ist, lässt sich vor Ort schnell nachprüfen. OT Port Checker prüft einzelne Hosts oder IP-Bereiche auf gängige OT-Dienste und Web-Oberflächen, mit Premium auch auf eigene TCP-Portsets wie 2404 für IEC 104. Die Ergebnisse bleiben auf dem Gerät.
OT Port Checker ansehen