Tech-News
Cisco Secure Email Gateway: Aktiv ausgenutzte Lücke CVE-2026-76519 – erst prüfen, dann patchen
Eine präparierte E-Mail reicht, um verwundbare Cisco Secure Email Gateways zu übernehmen. Cisco meldet aktive Ausnutzung. Ich zeige dir, wann dein Gateway betroffen ist, welche Updates helfen und warum du vor dem Patchen auf Spuren eines Angriffs prüfen solltest.
Worum es geht
Ein E-Mail-Gateway steht an einer Stelle, an der es per Definition Daten von jedem Absender im Internet annimmt. Genau das macht die neue Lücke so unangenehm. Laut Cisco liegt der Fehler in der Funktion Advanced Malware Protection (AMP). Ist dort der File-Reputation-Dienst aktiv, werden Anhänge fehlerhaft verarbeitet. Ein Angreifer braucht dafür kein Konto: Er schickt eine E-Mail mit einem präparierten Anhang durch das Gateway und kann bei Erfolg beliebige Dateien schreiben und Befehle mit Root-Rechten auf dem Betriebssystem ausführen.
Cisco hat die Advisory am 14.10.2026 um 18:00 Uhr (MESZ) veröffentlicht und schreibt, man habe im Oktober 2026 von der aktiven Ausnutzung erfahren. Gefunden wurde die Lücke bei internen Sicherheitsscans. Einen Workaround gibt es nicht. Die US-Behörde CISA hat CVE-2026-76519 am 14.10.2026 in ihren Katalog aktiv ausgenutzter Schwachstellen aufgenommen. Das BSI hat am 15.10.2026 einen IT-Sicherheitshinweis mit Kritikalität 2 („Gelb“) herausgegeben, also Maßnahmen „zeitnah“.
Wer betroffen ist
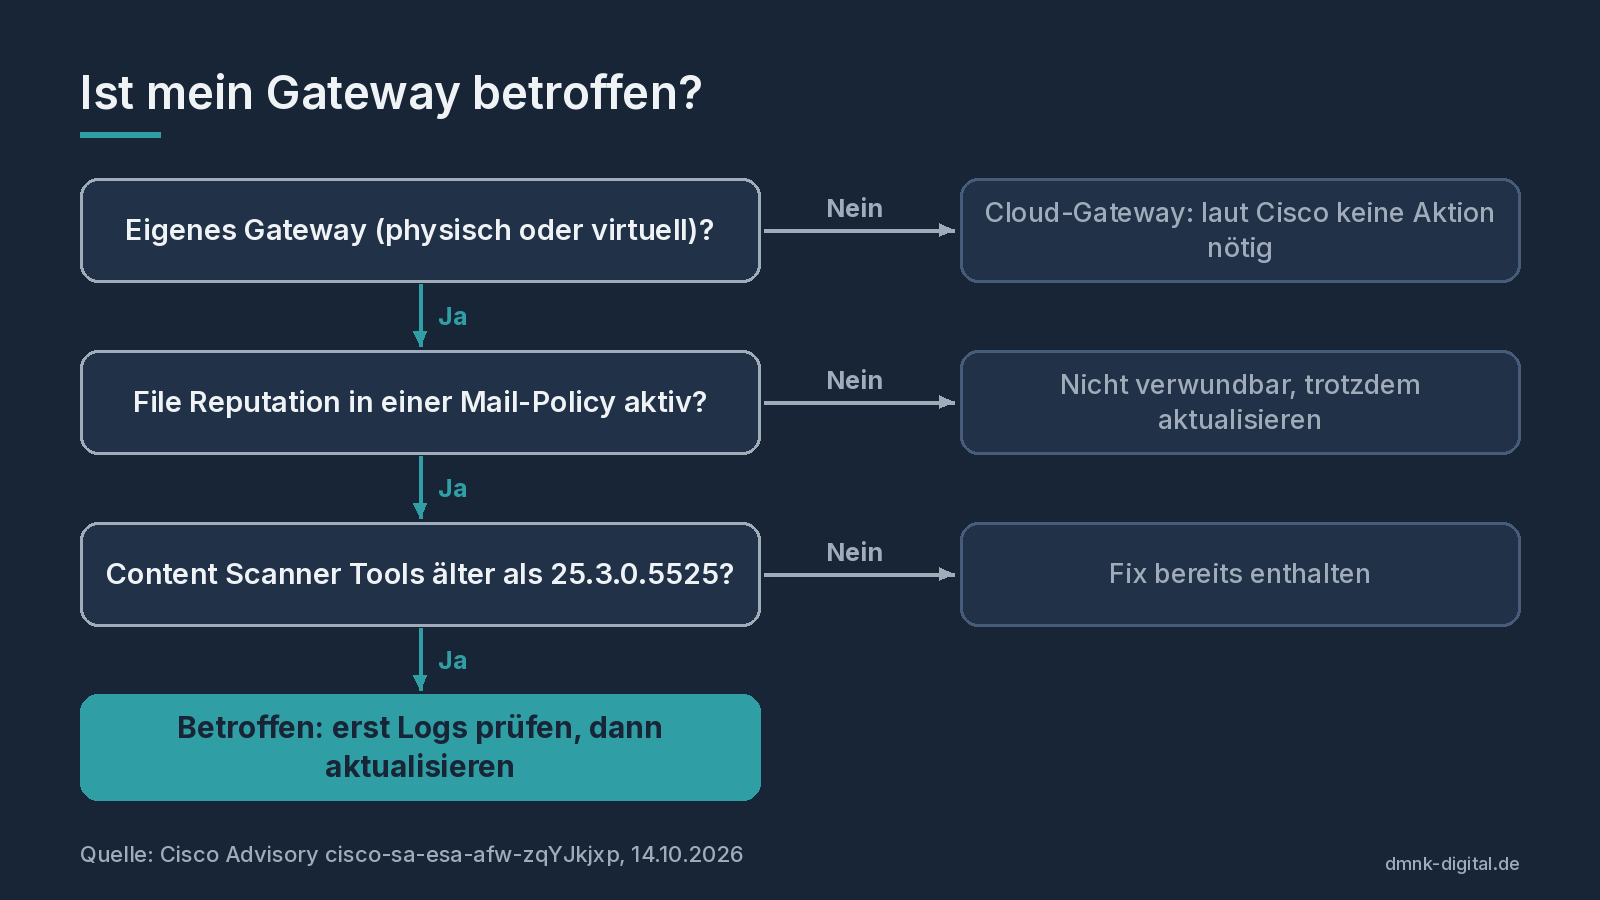
Betroffen sind physische und virtuelle Secure Email Gateways mit verwundbarem AsyncOS, wenn beide Bedingungen erfüllt sind:
- Der File-Reputation-Dienst von AMP ist aktiviert und einer Mail-Policy zugewiesen.
- Die Content Scanner Tools sind älter als Version 25.3.0.5525.
Ob File Reputation aktiv ist, siehst du in der Weboberfläche unter Mail Policies > Incoming Mail Policies > Advanced Malware Protection (und analog für ausgehende Policies) am Haken „Enable File Reputation“. Die Version der Content Scanner Tools zeigt der CLI-Befehl contentscannerstatus.
Nicht betroffen sind laut Cisco Secure Email and Web Manager und Secure Web Appliance. Für Kunden des Cloud-Gateways ist keine Aktion nötig, dort ist die korrigierte Version bereits ausgerollt. Cisco hat Cloud-Kunden, bei denen es Hinweise auf eine Kompromittierung gab, direkt kontaktiert.
Die Updates
| AsyncOS-Zweig | Erste korrigierte Version |
|---|---|
| 15.5 | 15.5.5-014 |
| 16.0 | keine, Migration auf eine korrigierte Version |
| 16.5 | 16.5.0-780 |
| alle unterstützten Versionen | Content Scanner Tools ab 25.3.0.5525 |
Der schnellste Weg ist das Update der Content Scanner Tools. Laut Cisco braucht es weder ein Software-Upgrade noch einen Neustart. Wer automatische Updates aktiviert hat, muss nach dem Einspielen nichts weiter tun. Sonst stößt du das Update mit contentscannerupdate an. Für Versionen vor 16.5 empfiehlt Cisco die Migration auf 16.5.0-780.
Ein Detail aus dem BSI-Hinweis finde ich bemerkenswert: Die korrigierten AsyncOS-Versionen hat Cisco schon im September bereitgestellt. Wer seine Gateways nach dem Hardening-Release vom September aktualisiert hat, war also schon geschützt, bevor die Lücke öffentlich wurde.
Erst prüfen, dann patchen
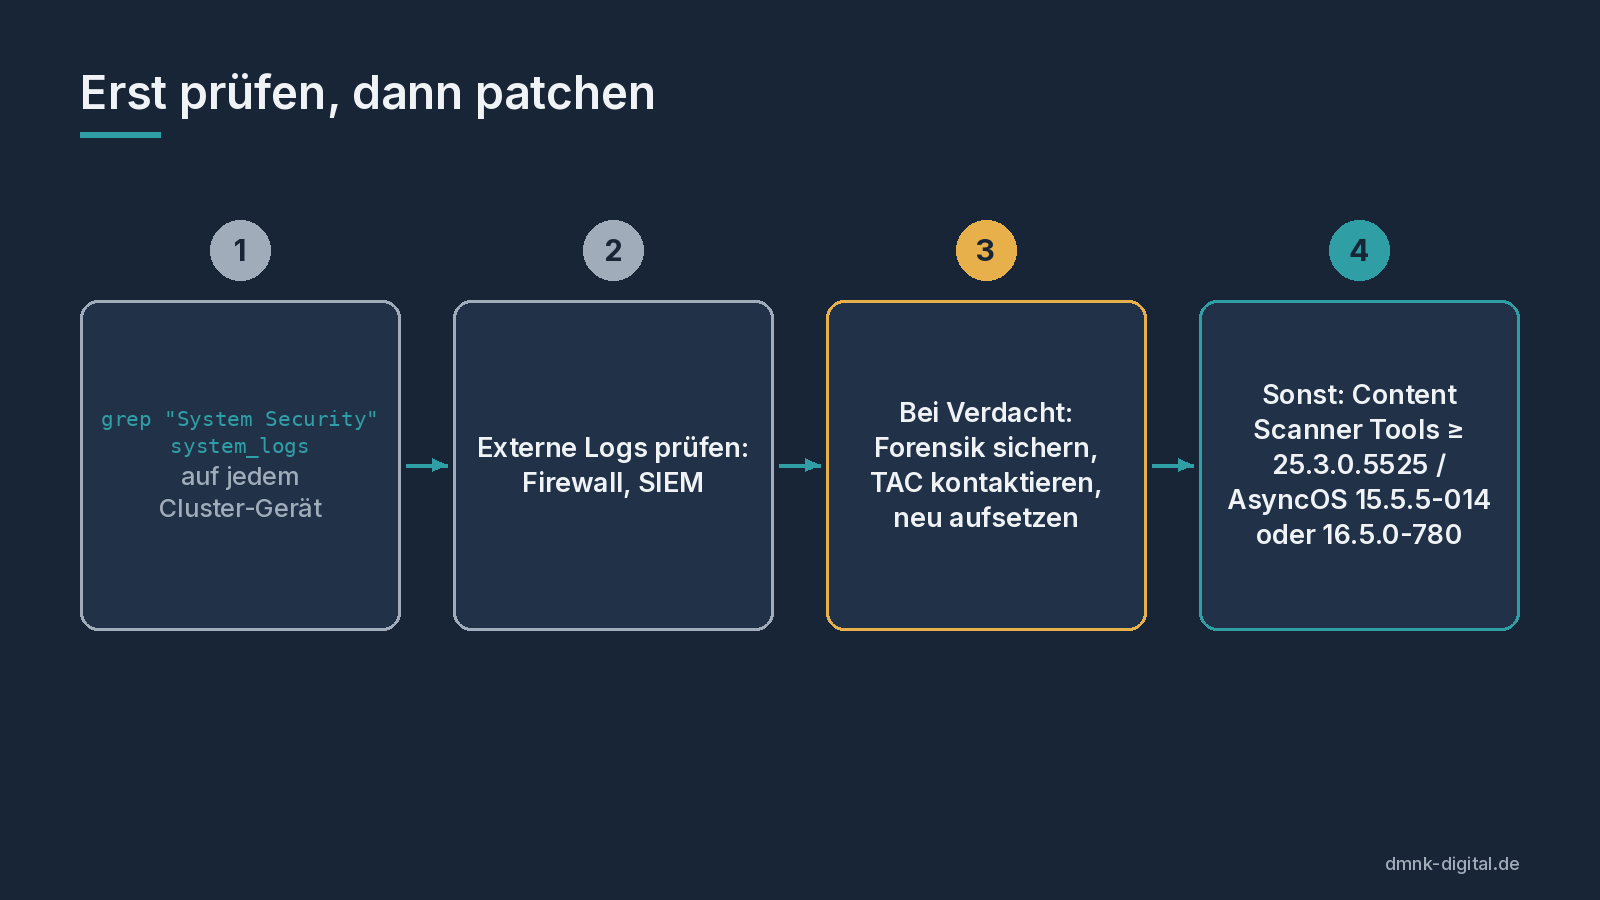
Bei aktiv ausgenutzten Lücken ist die Reihenfolge wichtig. Cisco nennt für eine erste Prüfung diesen Befehl:
grep "System Security" system_logs
Bei einem Cluster gilt das für jedes Gerät. Die Ausgabe ist eine von drei Meldungen:
- „Suspected compromise indicator was found“: Cisco geht von einer Kompromittierung aus. Du folgst den Empfehlungen der Advisory und kontaktierst den Cisco TAC.
- „Security scan did not complete“: Auch hier soll der TAC kontaktiert werden.
- „No compromise indicator was found“: Kein Hinweis auf eine Kompromittierung. Du aktualisierst trotzdem sofort.
Verlass dich aber nicht allein auf das Gerät. Wer Root-Rechte hat, kann Spuren entfernen. Cisco empfiehlt deshalb, auch Netzwerk- und Firewall-Logs außerhalb des Gateways zu prüfen. Auffällig sind vor allem unerwartete Uploads vom Gateway zu externen Adressen und Downloads von unbekannten IP-Adressen.
Bei Verdacht auf einer virtuellen Appliance rät Cisco: erst forensische Daten sichern, denn ein Upgrade zerstört Logs. Danach eine neue VM mit korrigierter Version aufsetzen und die Konfiguration neu aufbauen, ohne alte Konfigurationsdateien zu importieren. Zum Schluss Zugangsdaten und kryptografisches Material erneuern. Bei physischen Geräten soll der TAC eingebunden werden. Bei Clustern kommt ein Punkt dazu: Die Geräte authentisieren sich untereinander per SSH-Schlüssel. Ist ein Mitglied kompromittiert, empfiehlt Cisco, jedes Gerät des Clusters neu aufzusetzen.
Was du jetzt tun solltest
- Bestand klären: Welche Secure Email Gateways betreibst du selbst, und auf welcher AsyncOS-Version laufen sie?
- Bedingungen prüfen: Ist File Reputation in einer Mail-Policy aktiv? Welche Version zeigt
contentscannerstatus? - Auf Kompromittierung prüfen: Führe den grep-Befehl auf jedem Gerät aus und sieh dir parallel die Firewall-Logs seit Anfang Oktober an.
- Aktualisieren: Spiele die Content Scanner Tools ab 25.3.0.5525 ein und plane das AsyncOS-Update. Version 16.0 migrierst du auf 16.5.0-780.
- Härten: Setze die Härtungshinweise von Cisco um. Dazu gehören kein Zugriff auf die Verwaltung aus dem Internet, getrennte Schnittstellen für Mail und Management, HTTP und FTP abschalten, Logs an einen externen Server schicken und eigene Konten statt eines geteilten Admin-Kontos.
Die Lage erinnert an die Lücke in BeyondTrust Remote Support, die im Oktober ebenfalls aktiv ausgenutzt wurde. Auch dort hängt ein Gerät am Internet, dem viel vertraut wird. Wie wichtig es ist, Sicherheitsupdates für erreichbare Systeme schnell einzuspielen, habe ich auch am Beispiel von PHP in php2shell: Kritische PHP-Sicherheitslücke beschrieben.
Häufige Fragen
Bin ich betroffen, wenn ich das Cisco-Cloud-Gateway nutze?
Laut Cisco ist keine Aktion nötig, weil die korrigierten Content Scanner Tools dort bereits ausgerollt sind. Cisco hat Cloud-Kunden mit Hinweisen auf eine Kompromittierung direkt kontaktiert. Das BSI rät, die bei Cisco hinterlegten Kontaktdaten auf solche Nachrichten zu prüfen.
Gibt es einen Workaround, falls ich nicht sofort aktualisieren kann?
Nein. Cisco nennt ausdrücklich keinen Workaround. Das Update der Content Scanner Tools braucht laut Cisco aber weder ein Software-Upgrade noch einen Neustart und ist damit meist schnell erledigt.
Reicht es, File Reputation abzuschalten?
Die Lücke setzt eine aktive File-Reputation-Funktion voraus. Cisco nennt das Abschalten aber nicht als Workaround und empfiehlt das Update. Ich würde auch nicht den Malware-Schutz am Mail-Eingang abschalten, sondern das Update einspielen.
Was bedeutet der KEV-Eintrag?
CISA führt im Katalog Known Exploited Vulnerabilities Lücken, die nachweislich ausgenutzt werden. US-Bundesbehörden mussten CVE-2026-76519 bis zum 17.10.2026 beheben. Für alle anderen ist der Eintrag ein klares Signal, die Lücke vorzuziehen.
Quellen
- Cisco: Security Advisory cisco-sa-esa-afw-zqYJkjxp, Cisco Secure Email Gateway Arbitrary File Write Vulnerability (14.10.2026)
- BSI: IT-Sicherheitshinweis 2026-297701-1032, Cisco Secure Email Gateway: Zero-Day Schwachstelle wird aktiv ausgenutzt, Version 1.0 (15.10.2026), PDF
- CISA: Known Exploited Vulnerabilities Catalog, Eintrag CVE-2026-76519 (aufgenommen 14.10.2026)
Stand: 22.10.2026.
Ist die Verwaltung wirklich nur intern erreichbar?
Cisco empfiehlt, die Verwaltungsoberfläche des Gateways nicht aus dem Internet erreichbar zu machen und Mail und Management zu trennen. Ob das im eigenen Netz stimmt, lässt sich schnell gegenprüfen. OT Port Checker prüft einzelne Hosts oder IP-Bereiche im lokalen Netz auf Web-Oberflächen, SSH und weitere gängige Dienste, mit Premium auch auf eigene TCP-Portsets. Die Ergebnisse bleiben auf dem Gerät.
OT Port Checker ansehen